

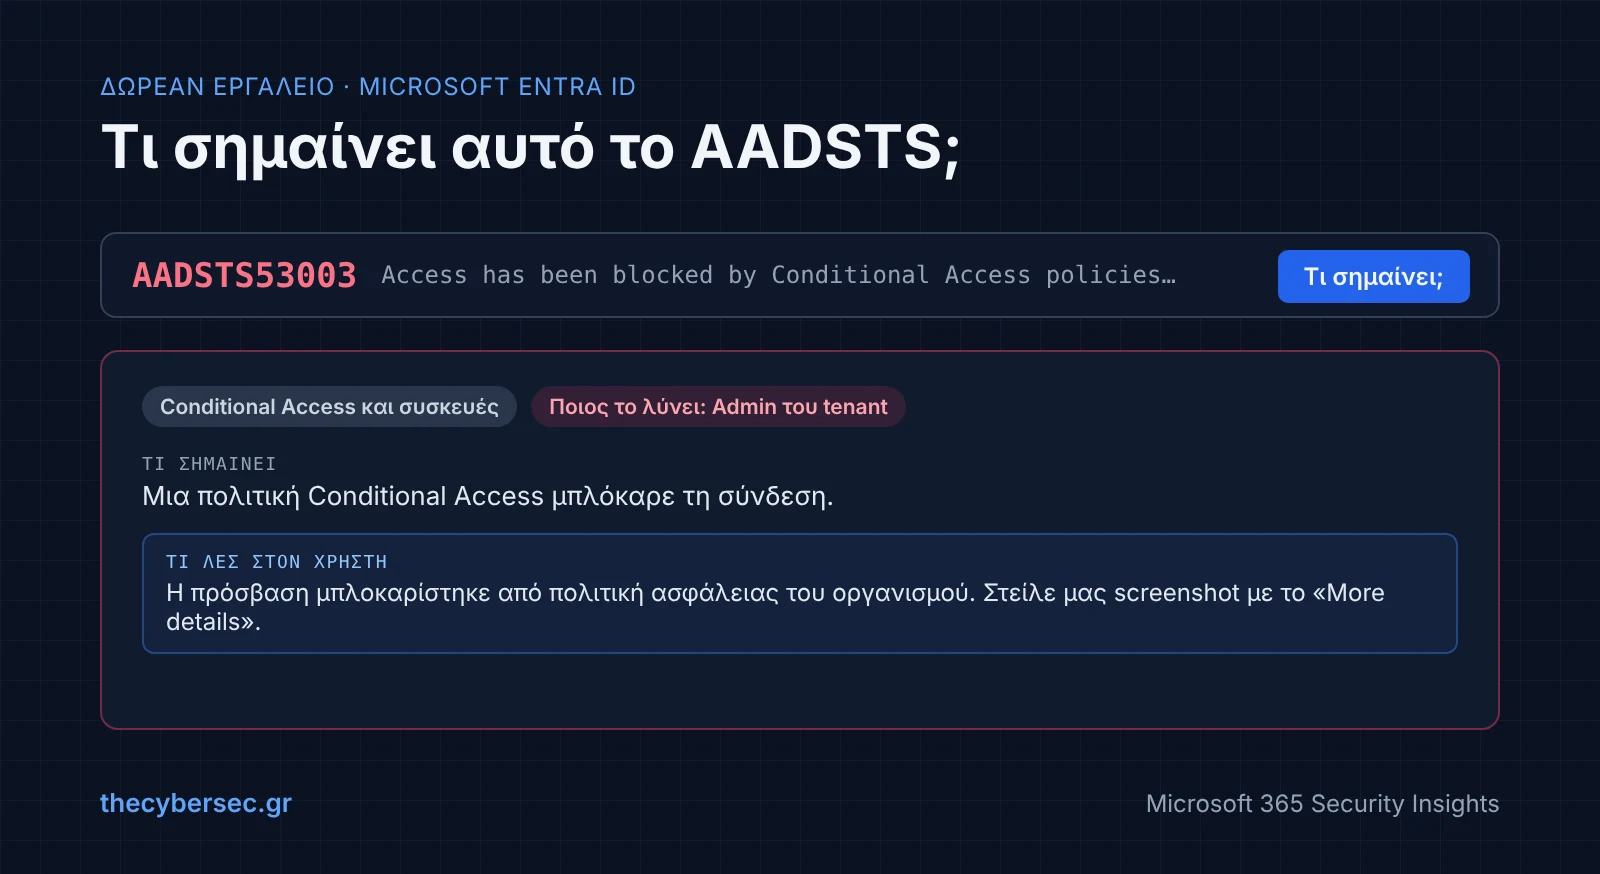
Ο χρήστης στέλνει ένα screenshot: «Δεν μπορώ να μπω, μου βγάζει αυτό». Στην οθόνη γράφει AADSTS και έναν αριθμό. Επικόλλησε εδώ τον αριθμό ή ολόκληρο το μήνυμα, και δες στα Ελληνικά τι σημαίνει, ποιος πρέπει να το λύσει, τι κάνεις, και τι απαντάς στον χρήστη.
Δεν χρειάζεται εγγραφή, ούτε πρόσβαση στο tenant σου.
Microsoft Entra ID · σφάλματα σύνδεσης · AADSTS
🔒 Ό,τι επικολλάς δεν φεύγει από τον υπολογιστή σου
Η ανάλυση γίνεται μόνο μέσα στον browser σου. Το κείμενο δεν στέλνεται σε κανέναν server, ούτε στο thecybersec.gr, και δεν αποθηκεύεται. Λεπτομέρειες στην Πολιτική απορρήτου.
Όλοι οι κωδικοί με Ελληνική ερμηνεία, ανά ομάδα
Η ερμηνεία είναι ενδεικτική και βασίζεται στον κατάλογο της Microsoft. Η Microsoft αλλάζει τις περιγραφές χωρίς προειδοποίηση, γι' αυτό κάθε κάρτα έχει link στην τρέχουσα περιγραφή. Για τη συγκεκριμένη σύνδεση, ο λόγος φαίνεται πάντα στο Failure reason των sign-in logs.
Πώς δουλεύει
Το εργαλείο βρίσκει τον κωδικό μέσα σε ό,τι επικολλήσεις: σκέτο αριθμό (53003), τον κωδικό με το πρόθεμα (AADSTS53003), ολόκληρο το κείμενο της σελίδας σφάλματος, ή την απάντηση JSON μιας εφαρμογής με το πεδίο error_codes. Αν το κείμενο έχει Correlation ID, Request ID ή ώρα, τα ξεχωρίζει, για να βρεις τη συγκεκριμένη σύνδεση στα sign-in logs.
Για κάθε κωδικό βλέπεις τέσσερα πράγματα:
- Τι σημαίνει, σε απλά Ελληνικά.
- Ποιος το λύνει: ο ίδιος ο χρήστης, το helpdesk, ο admin του tenant, ο ιδιοκτήτης της εφαρμογής, ή ο admin άλλου οργανισμού. Αυτό κρίνει αν θα χειριστείς το ticket εσύ ή θα το προωθήσεις.
- Τι κάνεις, με το απλούστερο βήμα πρώτο.
- Τι λες στον χρήστη, όπου ταιριάζει: ένα έτοιμο μήνυμα που αντιγράφεις και στέλνεις.
Αν δεν ξέρεις τον κωδικό, γράψε μια λέξη, π.χ. «MFA», «consent» ή «κλειδώθηκε», και θα δεις όλες τις ερμηνείες που ταιριάζουν.
Το εργαλείο έχει Ελληνική ερμηνεία για 60 κωδικούς: αυτούς που συναντά ο admin στο helpdesk και στα sign-in logs. Αναγνωρίζει και τους υπόλοιπους από τους 350 κωδικούς που τεκμηριώνει σήμερα η Microsoft, με το όνομά τους και link στην τρέχουσα περιγραφή. Οι περισσότεροι από αυτούς αφορούν developers που φτιάχνουν εφαρμογές.
Τι δεν μπορεί να σου πει
- Ποια πολιτική μπλόκαρε τον συγκεκριμένο χρήστη. Ο κωδικός λέει τι είδους σφάλμα έγινε. Το ποια πολιτική και γιατί το βλέπεις μόνο στα sign-in logs, στο Failure reason και στην καρτέλα Conditional Access.
- Αν η περιγραφή της Microsoft άλλαξε σήμερα. Η Microsoft αλλάζει τις περιγραφές χωρίς προειδοποίηση. Κάθε κάρτα έχει link στην τρέχουσα περιγραφή στο
login.microsoftonline.com/error. - Αν πρόκειται για επίθεση. Ένα 50126 είναι συνήθως λάθος κωδικός. Πολλά 50126 από την ίδια IP για πολλούς χρήστες είναι password spray. Για να το δεις, χρειάζεσαι τα logs: το άρθρο έχει έτοιμο KQL query.
Για αναλυτική εξήγηση, εικόνες από τα sign-in logs και δύο KQL queries, δες το άρθρο AADSTS: Τι σημαίνουν τα σφάλματα σύνδεσης του Microsoft Entra ID και τι κάνεις ως admin.
Γιατί έχει σημασία για τη συμμόρφωση
Η ΚΥΑ 1689/2025 ζητά ισχυρές μεθόδους αυθεντικοποίησης (απαίτηση 13.στ), MFA όπου το απαιτεί η κρισιμότητα (13.ζ) και τακτικό έλεγχο των καταγραφών για ύποπτη δραστηριότητα (24.ε). Η Οδηγία NIS2 ζητά πολιτικές ελέγχου πρόσβασης (21.2.θ) και πολυπαραγοντική επαλήθευση ταυτότητας (21.2.ι). Στο ISO/IEC 27001 αφορά την ασφαλή αυθεντικοποίηση (A.8.5), τις πληροφορίες αυθεντικοποίησης (A.5.17) και την παρακολούθηση δραστηριοτήτων (A.8.16). Στον GDPR, το απόρρητο και την ακεραιότητα των συστημάτων (32.1.β).
Η σύνοψη «Αντιγραφή για το ticket» κρατά τον κωδικό, το Correlation ID, την ερμηνεία και το τι έγινε. Μαζί με το ticket, είναι το τεκμήριο ότι κάθε μπλοκαρισμένη σύνδεση εξετάστηκε και δεν άνοιξε εξαίρεση χωρίς λόγο.
🛠️ Το 53003 το προκάλεσε δική σου πολιτική; Δες το βασικό σύνολο πολιτικών Conditional Access και ποιες χρειάζεσαι με βάση τις άδειές σου.
🛠️ Έχεις το token της σύνδεσης; Δες τι λέει: ποιος, ποια εφαρμογή, αν πέρασε MFA και πόσο ακόμα ισχύει.
🛠️ Ο λογαριασμός παραβιάστηκε; Δες αν είναι σημαντικό περιστατικό και πότε λήγει κάθε προθεσμία προς την ΕΑΚ.
Απόρρητο
Το thecybersec.gr δεν έχει server που να δέχεται ό,τι επικολλάς. Η ανάλυση γίνεται εξ ολοκλήρου μέσα στον browser σου, και το κείμενο δεν αποθηκεύεται, ούτε στο localStorage. Αν έχεις αποδεχτεί τα cookies ανάλυσης, το πλαίσιο κειμένου και τα αποτελέσματα αποκρύπτονται από την καταγραφή του Microsoft Clarity. Τα links «Τρέχουσα περιγραφή στη Microsoft» ανοίγουν τη σελίδα της Microsoft μόνο όταν τα πατήσεις, και στέλνουν μόνο τον αριθμό του κωδικού. Περισσότερα στην πολιτική απορρήτου.
Η ερμηνεία είναι ενδεικτική και δεν αντικαθιστά τη διερεύνηση στα sign-in logs. Το thecybersec.gr είναι προσωπικό blog και δεν εκπροσωπεί τη Microsoft ή την Εθνική Αρχή Κυβερνοασφάλειας.