

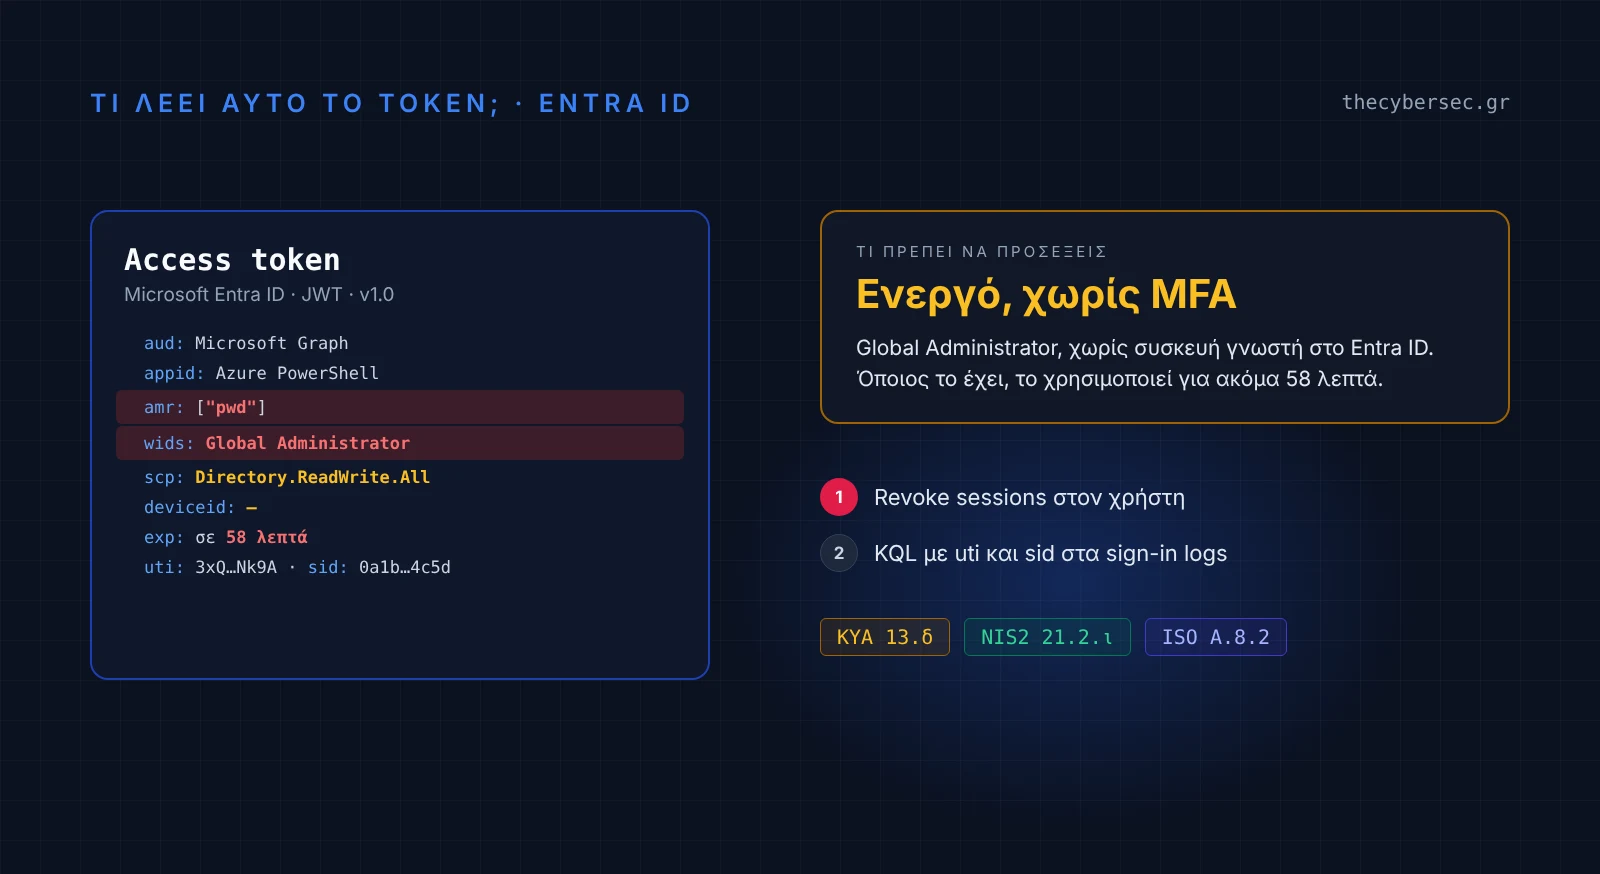
Βρήκες ένα token σε log, σε ένα script, στο Network tab του browser ή στα στοιχεία ενός περιστατικού. Επικόλλησέ το εδώ και δες στα Ελληνικά ποιος είναι ο χρήστης, ποια εφαρμογή το ζήτησε, για ποιον πόρο, αν πέρασε MFA, τι ρόλους και δικαιώματα έχει, και πόσο ακόμα ισχύει.
Δεν χρειάζεται εγγραφή, ούτε πρόσβαση στο tenant σου. Αν θέλεις πρώτα να δεις πώς δουλεύει, πάτησε «Δοκίμασε με παράδειγμα».
Microsoft Entra ID · access token · ID token · JWT
🔒 Το token δεν φεύγει από τον υπολογιστή σου
Η αποκωδικοποίηση γίνεται μόνο μέσα στον browser σου. Το token δεν στέλνεται σε κανέναν server, ούτε στο thecybersec.gr, και δεν αποθηκεύεται. Λεπτομέρειες στην Πολιτική απορρήτου.
⚠️ Ένα ενεργό token είναι κλειδί
Όποιος έχει ένα access token που δεν έχει λήξει, μπορεί να το χρησιμοποιήσει. Για να το διαβάσεις εδώ, δεν χρειάζεται η υπογραφή: μπορείς να σβήσεις ό,τι υπάρχει μετά τη δεύτερη τελεία. Μην επικολλάς ενεργά tokens σε εργαλεία που στέλνουν το κείμενο σε server.
Με μια ματιά
Τι πρέπει να προσέξεις
Όλα τα claims, με την ερμηνεία τους
Το εργαλείο διαβάζει το περιεχόμενο του token. Δεν ελέγχει την υπογραφή, άρα δεν αποδεικνύει ότι το token είναι γνήσιο ή ότι δεν έχει ανακληθεί. Η ερμηνεία βασίζεται στην τεκμηρίωση της Microsoft. Τα claims που δεν είναι τεκμηριωμένα εμφανίζονται χωρίς ερμηνεία.
Πώς δουλεύει
Ένα access token του Microsoft Entra ID είναι ένα JWT: τρία κομμάτια χωρισμένα με τελείες. Το πρώτο είναι το header, το δεύτερο τα claims, και το τρίτο η υπογραφή. Τα δύο πρώτα είναι απλώς κωδικοποιημένα σε Base64, όχι κρυπτογραφημένα. Τα διαβάζει όποιος έχει το token, και αυτό κάνει το εργαλείο.
Βρίσκει το token μέσα σε ό,τι επικολλήσεις: σκέτο token, ολόκληρη την κεφαλίδα Authorization: Bearer …, ένα αίτημα από το Network tab, ή την απάντηση JSON με το πεδίο access_token. Μετά σου δείχνει:
- Με μια ματιά: τι είδους token είναι, ποιος, ποια εφαρμογή, για ποιον πόρο, πώς ταυτοποιήθηκε, από ποια IP και συσκευή, και πότε λήγει.
- Τι πρέπει να προσέξεις: αν είναι ακόμα ενεργό, αν λείπει το MFA ή η συσκευή, αν ο χρήστης είχε ενεργό ρόλο Global Administrator, αν η εφαρμογή έχει δικαιώματα υψηλού κινδύνου, με το απλούστερο βήμα για καθένα.
- KQL για τα logs: με το
utiκαι τοsidτου token, έτοιμα queries που βρίσκουν τη σύνδεση στα sign-in logs και τι έκανε το token στο Microsoft Graph. - Όλα τα claims, ομαδοποιημένα, με την ερμηνεία τους. Τα
widsμεταφράζονται σε ονόματα ρόλων και ταappidκαιaudσε ονόματα εφαρμογών, όπου είναι γνωστά.
Η «Αντιγραφή για το ticket» κρατά τα στοιχεία και τα ευρήματα, χωρίς το ίδιο το token.
Τι δεν μπορεί να σου πει
- Αν το token είναι γνήσιο. Το εργαλείο δεν ελέγχει την υπογραφή. Ένα token μπορεί να το φτιάξει οποιοσδήποτε, όπως το παράδειγμα της σελίδας. Το γνήσιο token το ξεχωρίζει ο πόρος που το δέχεται.
- Αν έχει ανακληθεί. Το Revoke sessions ακυρώνει τα refresh tokens, όχι το access token. Αυτό ισχύει μέχρι να λήξει, εκτός αν ο πόρος υποστηρίζει Continuous Access Evaluation.
- Τι έκανε με αυτό ο κάτοχός του. Αυτό το βλέπεις μόνο στα logs. Γι’ αυτό το εργαλείο σου δίνει τα queries.
- Όλα τα δικαιώματα του χρήστη. Τα
scp,rolesκαιwidsλένε τι έφερε το token. Ο πόρος μπορεί να ελέγχει πρόσβαση και με άλλους τρόπους.
Πότε το χρειάζεσαι στην πράξη
Σε περιστατικό token theft. Ένα infostealer ή ένα adversary-in-the-middle phishing παίρνει tokens και cookies, όχι κωδικούς. Αν βρεις ένα token στα στοιχεία, θες να ξέρεις γρήγορα αν είναι ακόμα ενεργό, τι ρόλους έχει, και ποια είναι η συνεδρία του, για να ψάξεις στα logs τι έκανε.
Όταν μια εφαρμογή παίρνει «Access denied». Το token δείχνει αν ζητήθηκε για τον σωστό πόρο (aud), αν έχει το δικαίωμα που χρειάζεται (scp ή roles), και αν ο χρήστης είχε ενεργό τον ρόλο του PIM (wids) όταν εκδόθηκε.
Όταν ελέγχεις το Conditional Access. Το amr δείχνει αν η σύνδεση πέρασε MFA. Το deviceid δείχνει αν το Entra ID ήξερε τη συσκευή. Το acrs δείχνει ποια Authentication Context ικανοποιήθηκαν.
Όταν ελέγχεις μια εφαρμογή τρίτου. Ένα token με roles και χωρίς scp σημαίνει application permissions για όλο τον οργανισμό. Αν βλέπεις Mail.ReadWrite ή Directory.ReadWrite.All εκεί, η εφαρμογή διαβάζει όλα τα mailboxes ή αλλάζει τον κατάλογο χωρίς χρήστη.
Γιατί έχει σημασία για τη συμμόρφωση
Η ΚΥΑ 1689/2025 ζητά least privilege (απαίτηση 13.γ), περιορισμό των προνομιούχων λογαριασμών (13.δ), ισχυρές μεθόδους αυθεντικοποίησης (13.στ), MFA όπου το απαιτεί η κρισιμότητα (13.ζ) και τακτικό έλεγχο των καταγραφών για ύποπτη δραστηριότητα (24.ε). Η Οδηγία NIS2 ζητά πολιτικές ελέγχου πρόσβασης (21.2.θ) και πολυπαραγοντική επαλήθευση ταυτότητας (21.2.ι). Στο ISO/IEC 27001 αφορά τον έλεγχο πρόσβασης (A.5.15), τα προνομιακά δικαιώματα πρόσβασης (A.8.2), την ασφαλή αυθεντικοποίηση (A.8.5) και την παρακολούθηση δραστηριοτήτων (A.8.16). Στον GDPR, το απόρρητο και την ακεραιότητα των συστημάτων (32.1.β).
Σε ένα περιστατικό, η σύνοψη του ticket μαζί με τα αποτελέσματα των queries είναι το τεκμήριο ότι εξέτασες τι πρόσβαση έδινε το token, για πόσο, και τι έγινε με αυτό.
🛠️ Η σύνδεση απέτυχε με κωδικό AADSTS; Δες τι σημαίνει, ποιος το λύνει και τι λες στον χρήστη.
🛠️ Το token δεν είχε MFA ή συσκευή; Δες το βασικό σύνολο πολιτικών Conditional Access και ποιες χρειάζεσαι με βάση τις άδειές σου.
🛠️ Το token διέρρευσε; Δες αν είναι σημαντικό περιστατικό και πότε λήγει κάθε προθεσμία προς την ΕΑΚ.
Απόρρητο
Το thecybersec.gr δεν έχει server που να δέχεται ό,τι επικολλάς. Η αποκωδικοποίηση γίνεται εξ ολοκλήρου μέσα στον browser σου, και το token δεν αποθηκεύεται, ούτε στο localStorage. Αν έχεις αποδεχτεί τα cookies ανάλυσης, το πλαίσιο κειμένου και τα αποτελέσματα αποκρύπτονται από την καταγραφή του Microsoft Clarity. Περισσότερα στην πολιτική απορρήτου.
Ακόμα κι έτσι, ένα ενεργό access token είναι διαπιστευτήριο. Για να το διαβάσεις, αρκούν τα δύο πρώτα κομμάτια: σβήσε την υπογραφή, ό,τι υπάρχει μετά τη δεύτερη τελεία, πριν το επικολλήσεις οπουδήποτε.
Η ερμηνεία είναι ενδεικτική και δεν αντικαθιστά τη διερεύνηση στα logs. Το thecybersec.gr είναι προσωπικό blog και δεν εκπροσωπεί τη Microsoft ή την Εθνική Αρχή Κυβερνοασφάλειας.