Τι λέει αυτό το token; Αποκωδικοποίηση access token του Microsoft Entra ID στα Ελληνικά
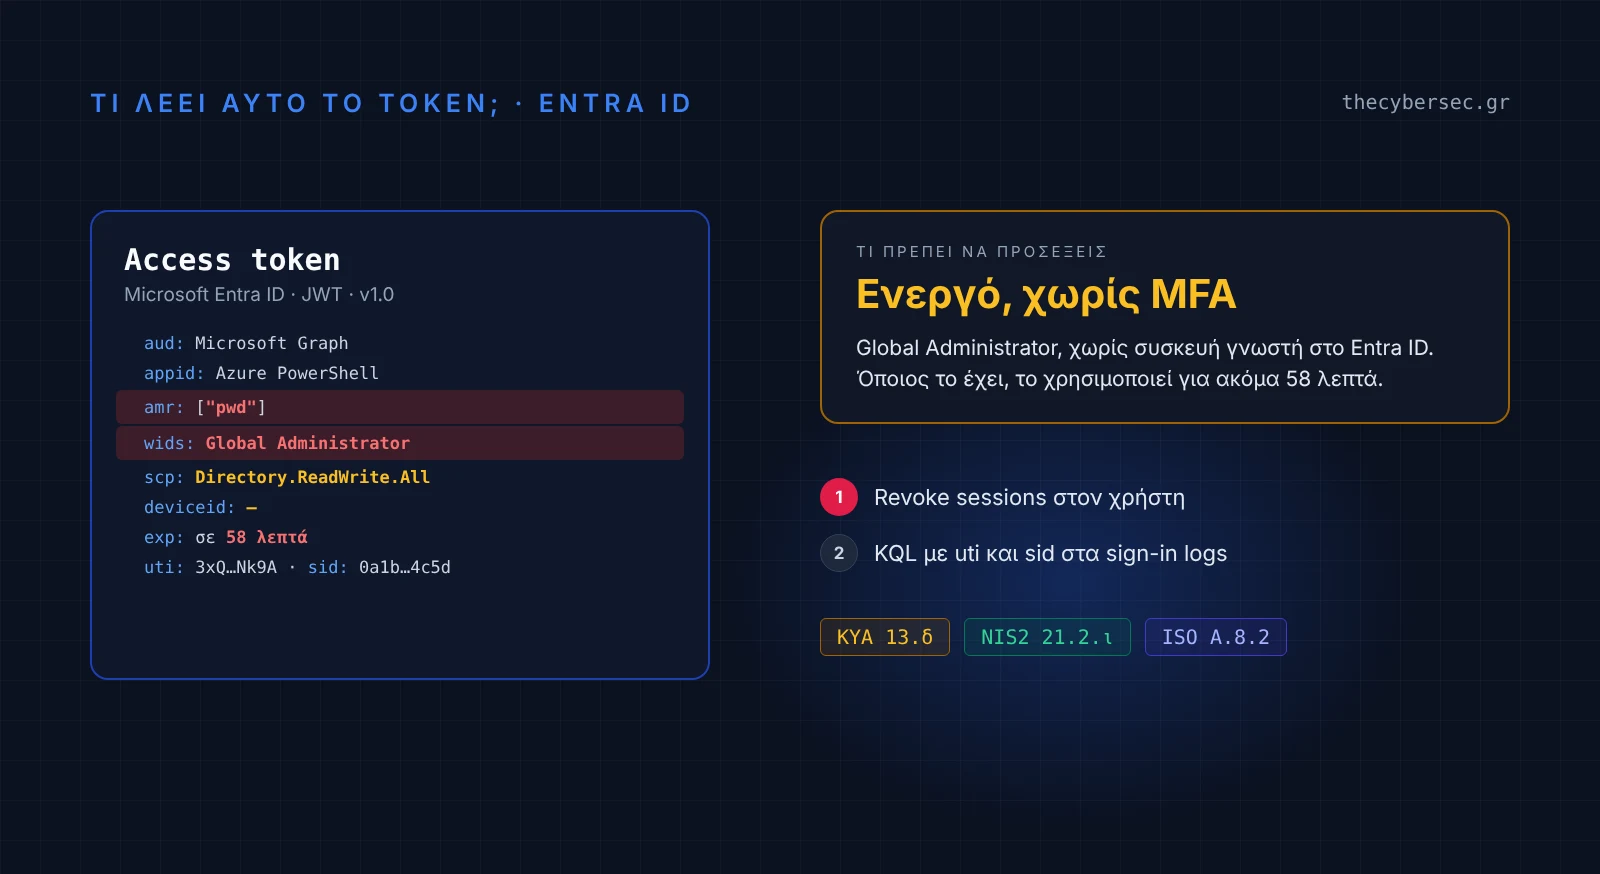
Βρήκες ένα token σε log, σε ένα script, στο Network tab του browser ή στα στοιχεία ενός περιστατικού. Επικόλλησέ το εδώ και δες στα Ελληνικά ποιος είναι ο χρήστης, ποια εφαρμογή το ζήτησε, για ποιον πόρο, αν πέρασε MFA, τι ρόλους και δικαιώματα έχει, και πόσο ακόμα ισχύει. Δεν χρειάζεται εγγραφή, ούτε πρόσβαση στο tenant σου. Αν θέλεις πρώτα να δεις πώς δουλεύει, πάτησε «Δοκίμασε με παράδειγμα». Microsoft Entra ID · access token · ID token · JWT 🔒 Το token δεν φεύγει από τον υπολογιστή σου Η αποκωδικοποίηση γίνεται μόνο μέσα στον browser σου. Το token δεν στέλνεται σε κανέναν server, ούτε στο thecybersec.gr, και δεν αποθηκεύεται. Λεπτομέρειες στην Πολιτική απορρήτου. ⚠️ Ένα ενεργό token είναι κλειδί Όποιος έχει ένα access token που δεν έχει λήξει, μπορεί να το χρησιμοποιήσει. Για να το διαβάσεις εδώ, δεν χρειάζεται η υπογραφή: μπορείς να σβήσεις ό,τι υπάρχει μετά τη δεύτερη τελεία. Μην επικολλάς ενεργά tokens σε εργαλεία που στέλνουν το κείμενο σε server. Επικόλλησε το token, ή ολόκληρη την κεφαλίδα Authorization: Bearer …, ή την απάντηση JSON που το περιέχει Τι λέει; Δοκίμασε με παράδειγμα Καθαρισμός Με μια ματιά Τι πρέπει να προσέξεις Όλα τα claims, με την ερμηνεία τους Αντιγραφή για το ticket (χωρίς το token) Το εργαλείο διαβάζει το περιεχόμενο του token. Δεν ελέγχει την υπογραφή, άρα δεν αποδεικνύει ότι το token είναι γνήσιο ή ότι δεν έχει ανακληθεί. Η ερμηνεία βασίζεται στην τεκμηρίωση της Microsoft. Τα claims που δεν είναι τεκμηριωμένα εμφανίζονται χωρίς ερμηνεία. Το εργαλείο χρειάζεται JavaScript.