Microsoft Defender XDR
Microsoft 365 Security Insights Security Research Platform

SOC

· Άρθρα
Προβολή:
Η αρχική σελίδα του Microsoft Defender portal με το banner του ISOC, σε πραγματικό tenant
2026-10-28 Security Operations & XDR

Preview: ISOC, Sentinel ή μόνο Defender XDR; Ποιο ταιριάζει στον οργανισμό σου

Έχεις Microsoft 365 E5 και αναρωτιέσαι αν φτάνει το Defender XDR, αν σου κάνει το ISOC ή αν χρειάζεσαι Sentinel. Η απάντηση κρύβεται κυρίως σε δύο ερωτήσεις: πόσο καιρό πρέπει να κρατάς τα logs και από πού έρχονται. Με ερωτηματολόγιο οκτώ ερωτήσεων που σου δείχνει ποιος δρόμος ταιριάζει.

Microsoft Defender XDR Microsoft Sentinel Project Perception
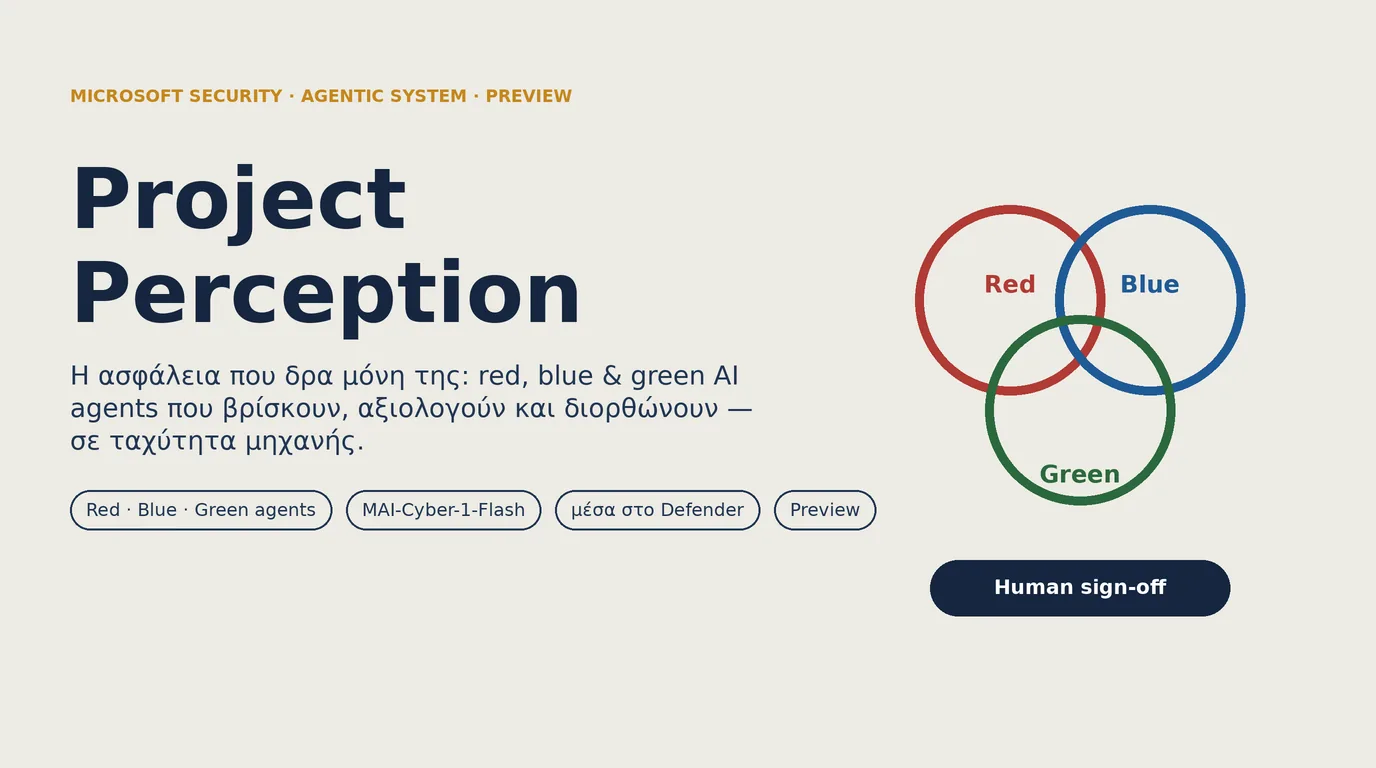
Project Perception: το agentic security system της Microsoft με red, blue και green AI agents
2026-08-06 AI Security

Project Perception: Το Agentic Security System της Microsoft με Red, Blue & Green AI Agents. Τι είναι και τι σημαίνει για το SOC σου.

Το Project Perception μπαίνει σε public preview (3 Αυγούστου 2026) μέσα στο Microsoft Defender. Δες πώς συνεργάζονται red/blue/green agents σε συνεχή βρόχο, τι είναι το «Cyber Stack» και το μοντέλο MAI-Cyber-1-Flash, γιατί δεν είναι το ίδιο με το Security Copilot, πώς χρεώνεται σε Security Compute Units, και μια ειλικρινή, GRC-ματιά για το τι σημαίνει αυτόνομη άμυνα όταν πρέπει να λογοδοτείς.

Project Perception Microsoft Defender Agentic AI
Η περιοχή Service και Detection sources στο παράθυρο Tune alert του Microsoft Defender portal, με τις detection sources ανοιχτές
2026-10-27 Security Operations & XDR

Preview: Simple Flows στα automation rules και detection source στα alert tuning rules του Defender

Για μικρό SOC, τα Simple Flows είναι ο γρήγορος δρόμος για email στη βάρδια και σταθερά tasks σε κάθε case. Τα alert tuning rules με detection source μειώνουν τον θόρυβο χωρίς να κρύβουν τα custom detections σου. Δες πώς τα στήνεις και τι δεν κάνουν.

Microsoft Defender XDR Microsoft Sentinel Security Operations
Η αρχική σελίδα του Microsoft Defender portal με το banner των δυνατοτήτων ISOC
2026-10-12 Security Operations & XDR

Preview: ISOC, το SIEM μπαίνει στο Microsoft Defender χωρίς Sentinel workspace

Η Microsoft δίνει σε όσους έχουν Microsoft 365 E5 και δεν έχουν Sentinel ένα SIEM μέσα στο Defender portal, με 30 ημέρες διατήρηση για τα δεδομένα του Defender. Δες τι δουλεύει χωρίς workspace, τι θέλει workspace και Azure, και πού κρύβεται το κόστος.

Microsoft Defender XDR Microsoft Sentinel Security Operations