Microsoft Defender XDR
Microsoft 365 Security Insights Security Research Platform

Microsoft 365 Security

· Άρθρα
Προβολή:
Microsoft Defender for Office 365, αναλυτικός οδηγός
2026-10-11 Email & Collaboration

Microsoft Defender for Office 365: Από τις preset policies στην προχωρημένη παραμετροποίηση

Το Microsoft Defender for Office 365 με πρακτικούς όρους. Plan 1 vs Plan 2, πώς οι preset security policies απλοποιούν την ανάπτυξη από την πρώτη μέρα, και οι συγκεκριμένες ρυθμίσεις για Safe Links, Safe Attachments και anti-phishing που μετράνε περισσότερο.

Microsoft Defender for Office 365 Microsoft Defender XDR Email Security
Weekly Security Update: εβδομαδιαία ενημέρωση για το Microsoft 365 Security
2026-10-08 Security Operations & XDR

Microsoft 365 Security: τι άλλαξε (εβδομάδα 41/2026)

Ο τελεστής MemberOf του Entra σταματά στις 3 Νοεμβρίου 2026, το Teams αποκτά δύο προστασίες για QR codes και το Defender for Cloud Apps ενεργοποιεί μόνο του τη σύνδεση με το Identity inventory.

Microsoft 365 Security Microsoft Defender XDR Microsoft Entra
Τρεις οδηγοί συμμόρφωσης με Microsoft 365: ΚΥΑ 1689/2025, Οδηγία NIS2 (ΕΕ) 2022/2555 και ISO/IEC 27001:2022 Annex A
2026-10-04 GRC & Compliance

ΚΥΑ 1689/2025, Οδηγία NIS2 και ISO/IEC 27001 με Microsoft 365: τρεις οδηγοί, απαίτηση προς απαίτηση

Η ΚΥΑ 1689/2025, η Οδηγία NIS2 και το ISO/IEC 27001:2022 ζητούν μέτρα. Το Microsoft 365 έχει ρυθμίσεις. Την αντιστοίχιση ανάμεσα στα δύο, απαίτηση προς απαίτηση και στα Ελληνικά, δεν την είχε κάνει κανείς. Τρεις οδηγοί με checklist σε Excel, γραμμένοι κυρίως για τις Ελληνικές μικρομεσαίες επιχειρήσεις.

NIS2 ISO 27001 GRC
Microsoft Defender for Endpoint, αναλυτικός οδηγός
2026-10-04 Endpoint & Device

Microsoft Defender for Endpoint: Τι είναι, τι κάνει και πώς να το αναπτύξετε στην πράξη

Το Microsoft Defender for Endpoint όπως το χρειάζεται ένας επαγγελματίας στην πράξη. Plan 1 και Plan 2 δίπλα-δίπλα, τι κάνει το καθένα, πώς λειτουργεί το onboarding σε Windows, macOS, Linux, iOS και Android, και οι ρυθμίσεις του Defender portal που πρέπει να ελέγξετε την πρώτη εβδομάδα.

Microsoft Defender for Endpoint Microsoft Defender XDR Endpoint Security
Weekly Security Update: εβδομαδιαία ενημέρωση για το Microsoft 365 Security
2026-10-02 Security Operations & XDR

Microsoft 365 Security: τι άλλαξε (εβδομάδα 40/2026)

Το Defender for Identity ενεργοποιεί πλέον μόνο του τον sensor v3.x και το Windows auditing, το Purview DLP φτάνει στο επίπεδο του δικτύου και το Intune αποκτά ρυθμίσεις προστασίας για AI agents.

Microsoft 365 Security Microsoft Defender XDR Microsoft Defender for Identity
Αύξηση ορίου auto-labeling στο Microsoft Purview από 100.000 σε 500.000 αρχεία ημερησίως
2026-08-14 GRC & Compliance

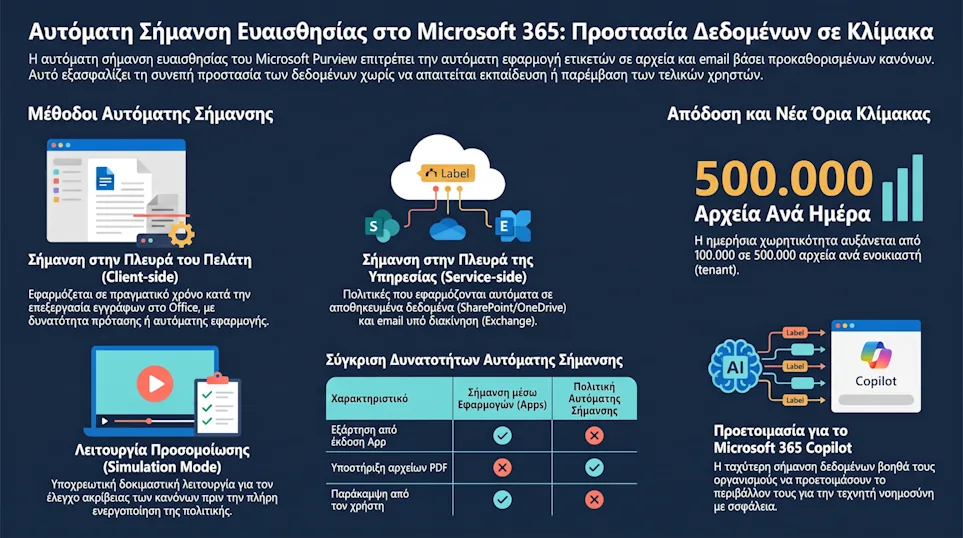
Purview Auto-labeling: Από 100.000 σε 500.000 αρχεία την ημέρα, τι αλλάζει πραγματικά για το labeling backlog σου

Ένα νούμερο που έμενε σταθερό τόσο καιρό που το είχαμε ενσωματώσει σαν δεδομένο στον σχεδιασμό μας, αλλάζει. Το πενταπλάσιο όριο auto-labeling δεν είναι απλώς ένα technical bump, είναι ευκαιρία να ξανακοιτάξεις το labeling backlog σου και να το συνδέσεις με το πώς τεκμηριώνεις classification στο ISO 27001 και στο NIS2.

Microsoft Purview Information Protection Sensitivity Labels
Security Detection Report στο Microsoft Teams admin center, κάτω από Analytics & reports, Protection reports
2026-08-10 Email & Collaboration

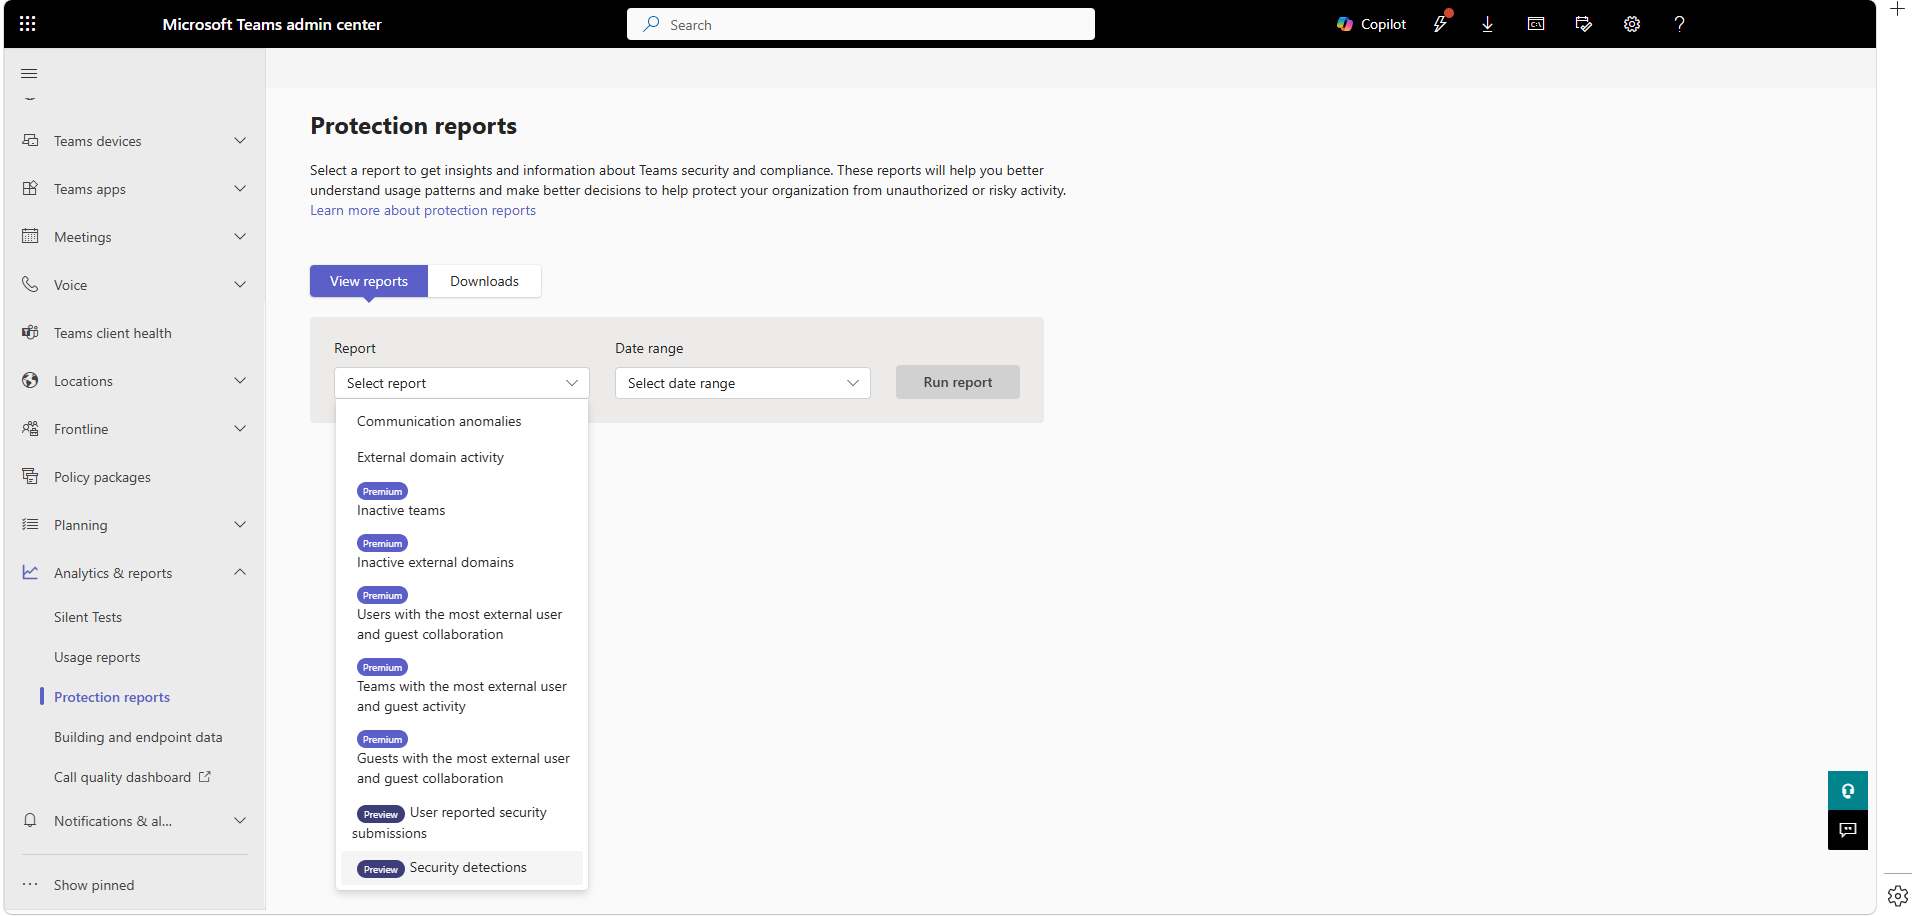
Security Detection Report στο Teams Admin Center (Roadmap ID 560702): Τι αλλάζει πραγματικά για την ασφάλεια messaging

Το Teams έχει γίνει εδώ και καιρό κανάλι επίθεσης εξίσου σοβαρό με το email, αλλά μέχρι σήμερα δεν υπήρχε ένα native, κεντρικό σημείο για να το βλέπεις αυτό. Το Security Detection Report που έρχεται με το Roadmap ID 560702 δεν είναι απλώς ένα ακόμα dashboard, είναι το κομμάτι που έλειπε από το evidence trail σου όταν έρχεται ο auditor να ρωτήσει πώς παρακολουθείς messaging απειλές.

Microsoft Teams Microsoft 365 Security Conditional Access
Project Perception: το agentic security system της Microsoft με red, blue και green AI agents
2026-08-06 AI Security

Project Perception: Το Agentic Security System της Microsoft με Red, Blue & Green AI Agents. Τι είναι και τι σημαίνει για το SOC σου.

Το Project Perception μπαίνει σε public preview (3 Αυγούστου 2026) μέσα στο Microsoft Defender. Δες πώς συνεργάζονται red/blue/green agents σε συνεχή βρόχο, τι είναι το «Cyber Stack» και το μοντέλο MAI-Cyber-1-Flash, γιατί δεν είναι το ίδιο με το Security Copilot, πώς χρεώνεται σε Security Compute Units, και μια ειλικρινή, GRC-ματιά για το τι σημαίνει αυτόνομη άμυνα όταν πρέπει να λογοδοτείς.

Project Perception Microsoft Defender Agentic AI
Το Microsoft Defender for Office 365 βάζει σε quarantine κρυπτογραφημένα συνημμένα που δεν μπορεί να σαρώσει (MC1440701)
2026-08-05 Email & Collaboration

Microsoft Defender for Office 365: Νέα προστασία για κρυπτογραφημένα συνημμένα. Τι αλλάζει τον Αύγουστο 2026 (MC1440701)

Νέα opt-in δυνατότητα στο Microsoft Defender for Office 365 (MC1440701): quarantine για μηνύματα με password-protected συνημμένα που δεν σαρώνονται. Δες πώς δουλεύει βήμα-βήμα, ποιοι είναι οι δύο δρόμοι αποδέσμευσης (χρήστης με password / admin χωρίς), γιατί η όλη ιστορία είναι και ρίσκο phishing, το χρονοδιάγραμμα διάθεσης και μια πρακτική λίστα ενεργειών με έτοιμο Advanced Hunting query.

Microsoft Defender for Office 365 Safe Attachments Quarantine
Η εξέλιξη του Automated Investigation & Response στο Microsoft Defender, από το χειροκίνητο triage στην αυτόνομη απόκριση
2026-08-04 Security Operations & XDR

Microsoft Defender AIR: Πώς το Automated Investigation & Response Αλλάζει το SOC (και τι γίνεται μετά την 1η Σεπτεμβρίου 2026)

Το AIR είναι ο ψηφιακός αναλυτής που κάνει το βαρύ triage στη θέση σου. Σε αυτό το άρθρο εξηγώ πώς λειτουργεί το pipeline της αυτόματης έρευνας, τι σημαίνουν τα Malicious / Suspicious / No threats found, πώς δουλεύουν τα πέντε automation levels ανά device group, πώς διαβάζεις σωστά το Action Center και τι σημαίνει η αλλαγή της 1ης Σεπτεμβρίου 2026 για το πώς θα δουλεύεις με το AIR από εδώ και πέρα.

Microsoft Defender for Endpoint Microsoft Defender XDR Automated Investigation and Response