Microsoft Defender XDR
Microsoft 365 Security Insights Security Research Platform

Incident Response

· Άρθρα
Προβολή:
Μενού Actions στη σελίδα Identity του Microsoft Defender με ενοποιημένες ενέργειες απόκρισης σε πολλαπλούς λογαριασμούς
2026-08-28 Security Operations & XDR

Defender XDR: Μία ενέργεια, όλοι οι λογαριασμοί, το unified response actions για ταυτότητες έρχεται τον Οκτώβριο, τι φέρνει το MC1461704

Μέχρι σήμερα, το να απενεργοποιήσεις έναν compromised χρήστη σήμαινε να ανοίξεις τρία ή τέσσερα διαφορετικά console, ένα για το AD, ένα για το Entra, ένα για το SaaS app, και να ελπίζεις ότι δεν ξέχασες κανένα. Το MC1461704 φέρνει αυτές τις ενέργειες σε ένα ενιαίο workflow μέσα από το Identity page, και αυτό αλλάζει άμεσα το πώς πρέπει να γράφονται τα playbooks απόκρισης.

Microsoft Defender XDR Defender for Identity Defender for Cloud Apps
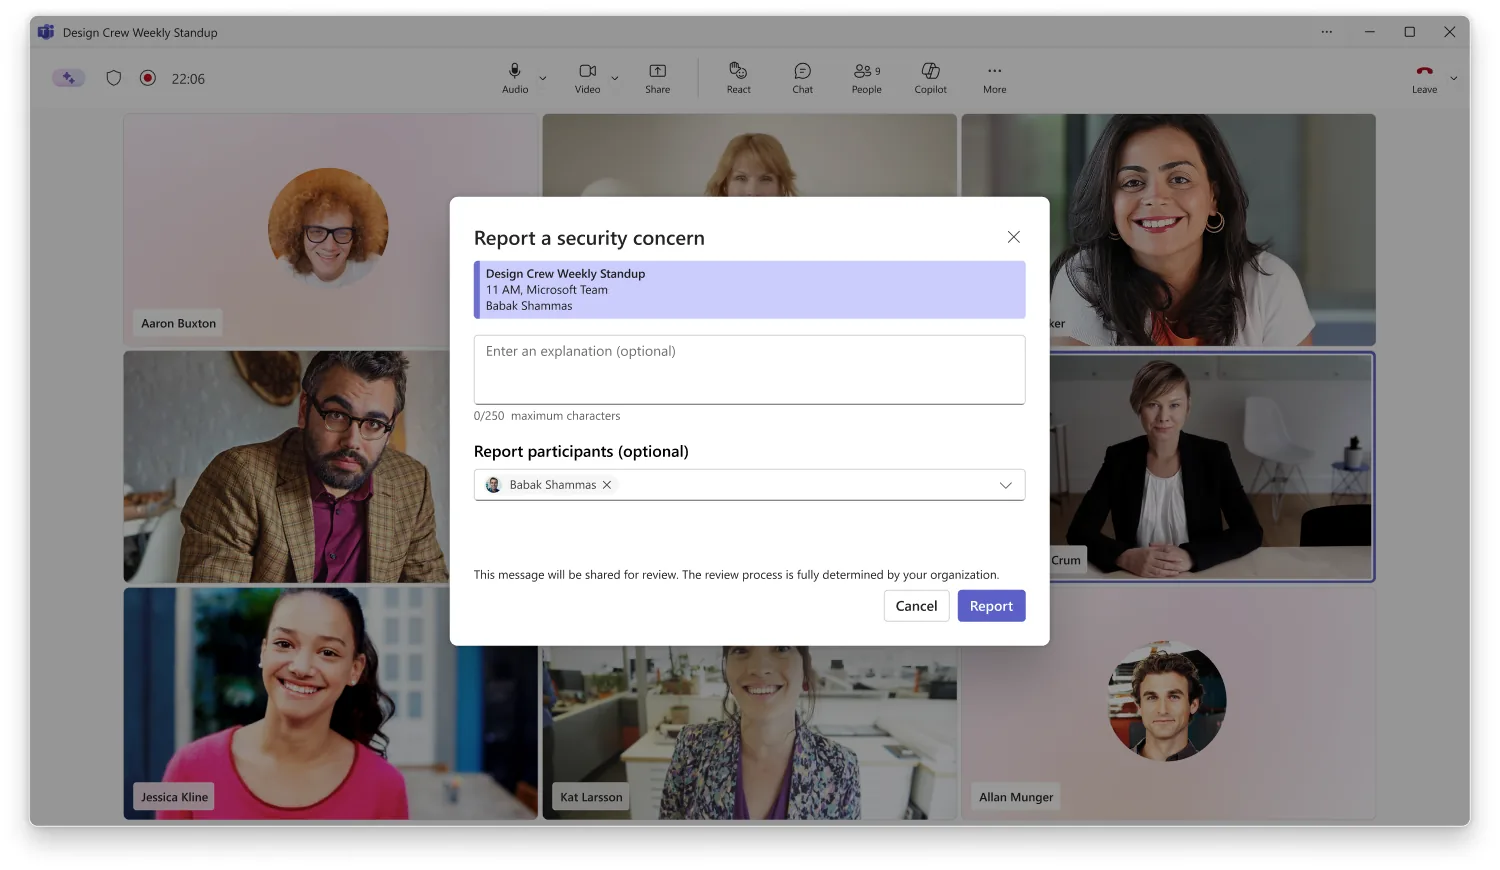
Report a security concern στο Microsoft Teams meeting
2026-08-07 Email & Collaboration

Report a Call & Report a Meeting στο Microsoft Teams: Νέα δυνατότητα αναφοράς ασφαλείας για χρήστες και διαχειριστές

Δύο νέα κουμπιά reporting στο Teams (Report a call, Report a meeting) μετατρέπουν τον χρήστη σε αισθητήρα ασφαλείας. Δες πώς δουλεύουν, τι φτάνει στο Defender, τι θέλει ποιο license, και τι πρέπει να ετοιμάσει το SOC σου τώρα που ξεκίνησε η GA, τον Οκτώβριο 2026.

Microsoft Teams Microsoft Defender Microsoft Defender for Office 365
Η εξέλιξη του Automated Investigation & Response στο Microsoft Defender, από το χειροκίνητο triage στην αυτόνομη απόκριση
2026-08-04 Security Operations & XDR

Microsoft Defender AIR: Πώς το Automated Investigation & Response Αλλάζει το SOC (και τι γίνεται μετά την 1η Σεπτεμβρίου 2026)

Το AIR είναι ο ψηφιακός αναλυτής που κάνει το βαρύ triage στη θέση σου. Σε αυτό το άρθρο εξηγώ πώς λειτουργεί το pipeline της αυτόματης έρευνας, τι σημαίνουν τα Malicious / Suspicious / No threats found, πώς δουλεύουν τα πέντε automation levels ανά device group, πώς διαβάζεις σωστά το Action Center και τι σημαίνει η αλλαγή της 1ης Σεπτεμβρίου 2026 για το πώς θα δουλεύεις με το AIR από εδώ και πέρα.

Microsoft Defender for Endpoint Microsoft Defender XDR Automated Investigation and Response
Τα τέσσερα βασικά workloads του Microsoft Defender XDR
2026-05-25 Security Operations & XDR

Microsoft Defender Μέρος 2: Τα τέσσερα βασικά workloads του XDR από κοντά

Τα τέσσερα workloads του Microsoft Defender XDR: EDR στο Endpoint, Safe Links στο Office 365, ανίχνευση lateral movement στο Identity και εντοπισμός shadow IT στο Cloud Apps. Με ένα σενάριο από phishing μέχρι διαρροή δεδομένων, όπου τέσσερα ξεχωριστά alerts γίνονται ένα incident.

Microsoft Defender XDR Microsoft Defender for Endpoint Microsoft Defender for Office 365
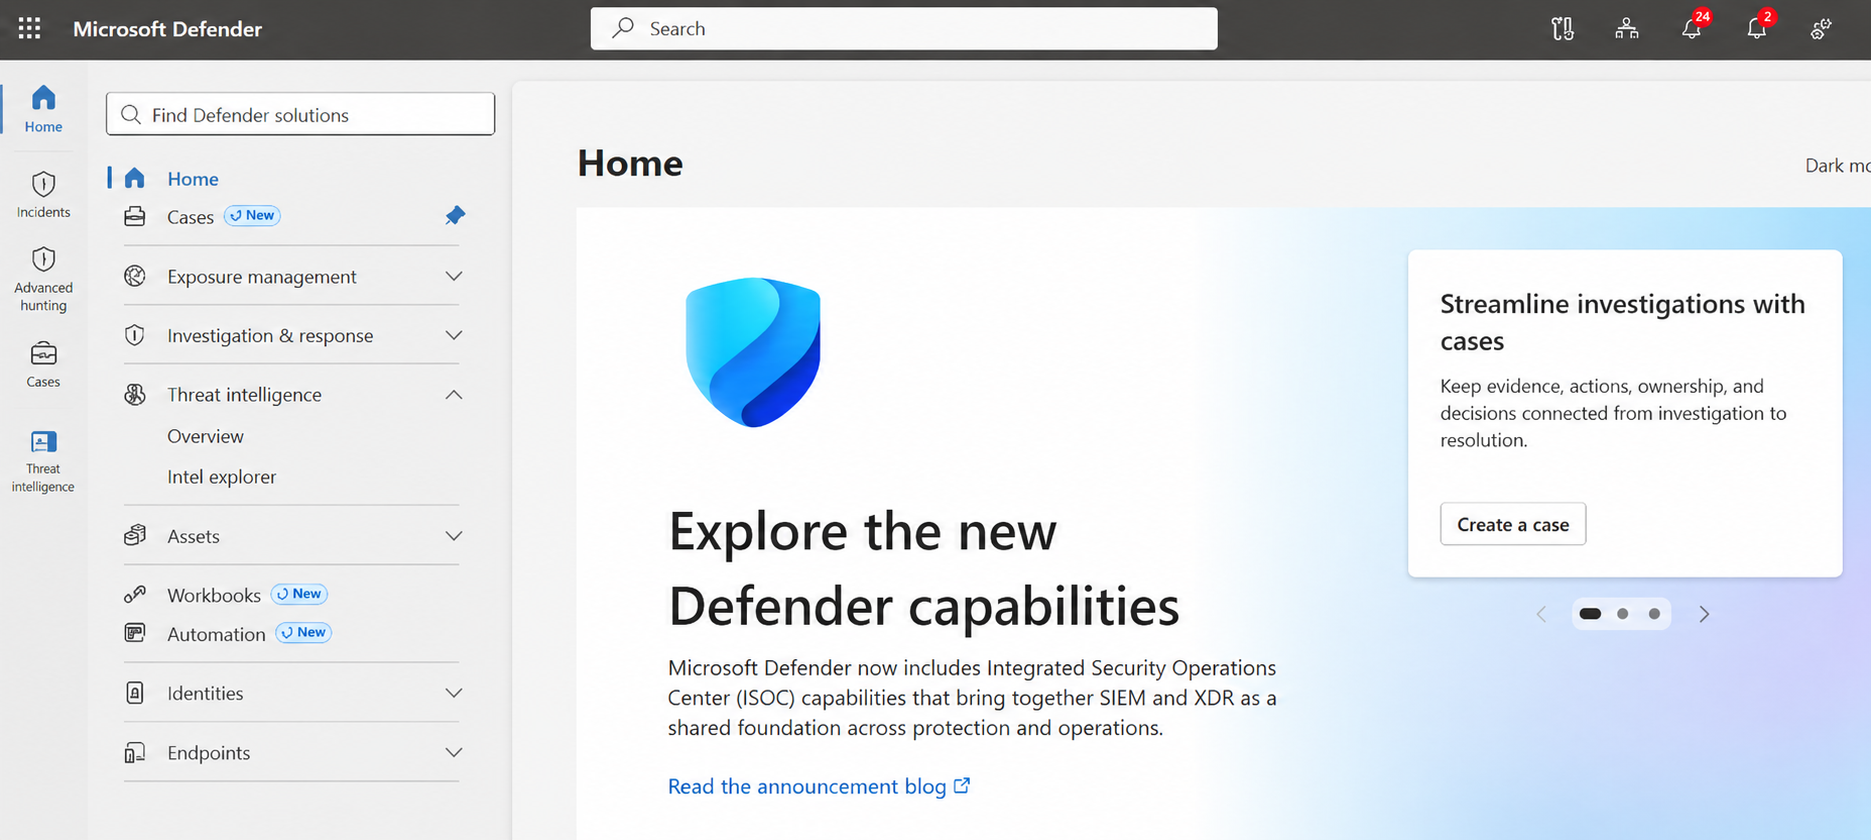
Η αρχική σελίδα του Microsoft Defender portal με το banner των δυνατοτήτων ISOC
2026-10-12 Security Operations & XDR

Preview: ISOC, το SIEM μπαίνει στο Microsoft Defender χωρίς Sentinel workspace

Η Microsoft δίνει σε όσους έχουν Microsoft 365 E5 και δεν έχουν Sentinel ένα SIEM μέσα στο Defender portal, με 30 ημέρες διατήρηση για τα δεδομένα του Defender. Δες τι δουλεύει χωρίς workspace, τι θέλει workspace και Azure, και πού κρύβεται το κόστος.

Microsoft Defender XDR Microsoft Sentinel Security Operations