Microsoft 365 Security: τι άλλαξε (εβδομάδα 40/2026)
Το Defender for Identity ενεργοποιεί πλέον μόνο του τον sensor v3.x και το Windows auditing, το Purview DLP φτάνει στο επίπεδο του δικτύου και το Intune αποκτά ρυθμίσεις προστασίας για AI agents.

Το Defender for Identity ενεργοποιεί πλέον μόνο του τον sensor v3.x και το Windows auditing, το Purview DLP φτάνει στο επίπεδο του δικτύου και το Intune αποκτά ρυθμίσεις προστασίας για AI agents.

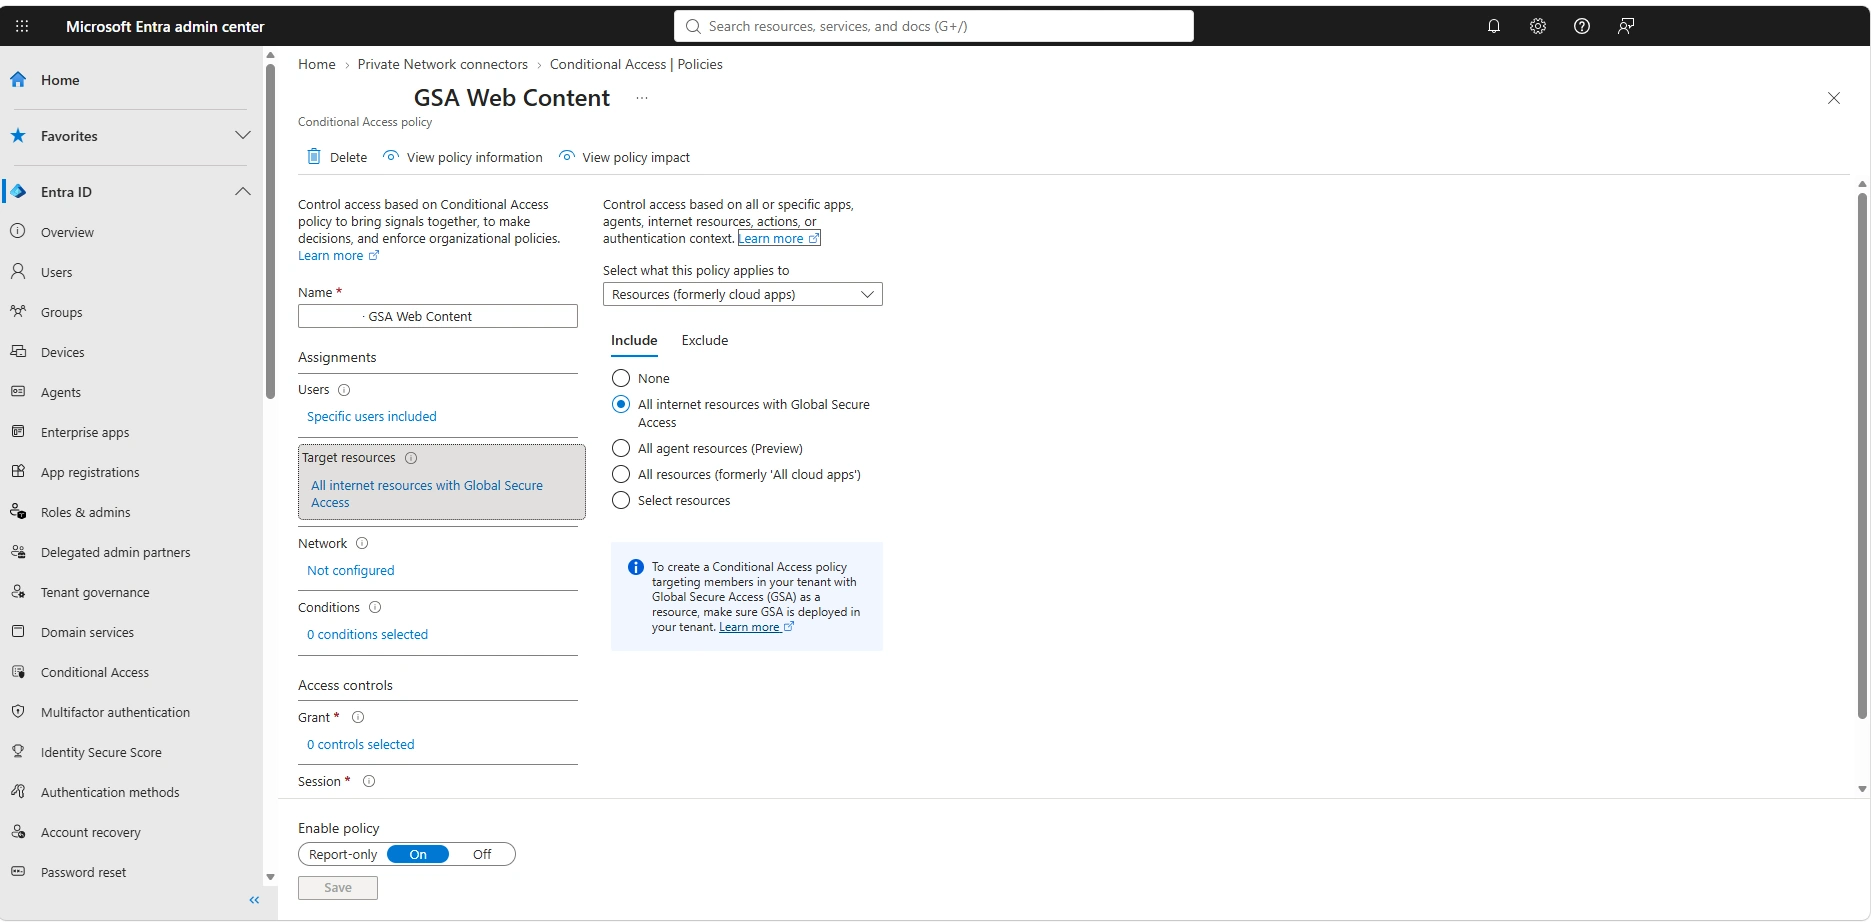
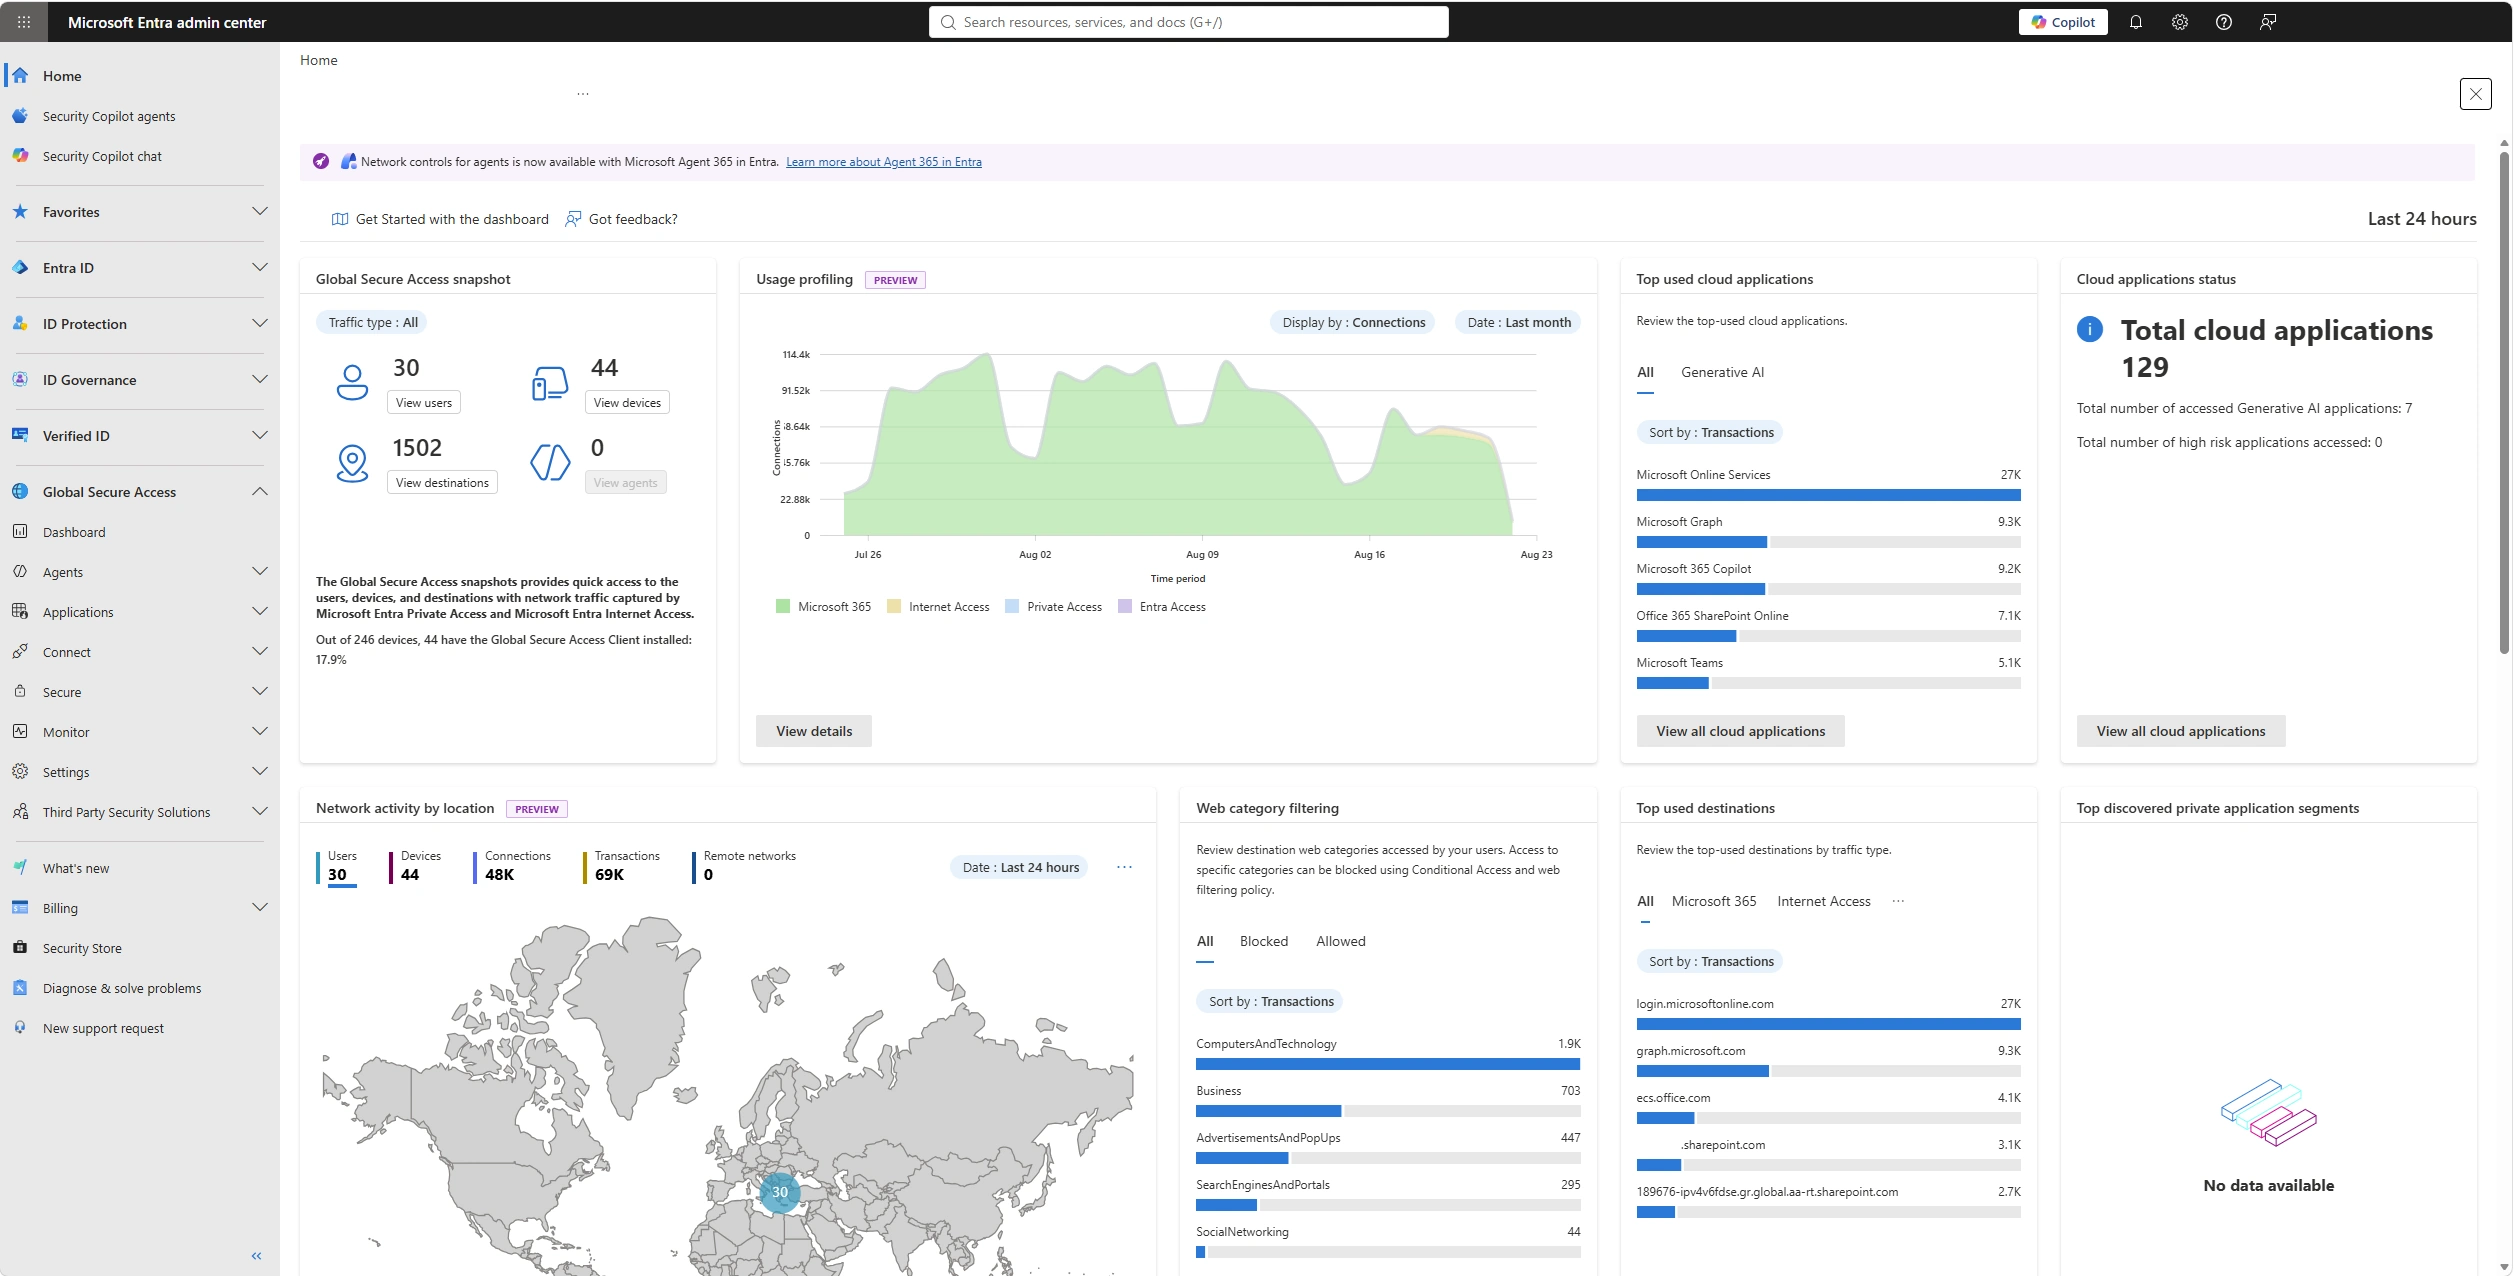
Στα προηγούμενα τέσσερα μέρη είδαμε τι κάνει κάθε traffic profile ξεχωριστά. Σε αυτό το πέμπτο και συμπληρωματικό μέρος μένω αποκλειστικά στο κομμάτι που τα ενώνει όλα: το Conditional Access. Τρία παραδείγματα πολιτικών, βήμα-βήμα, όπως τα περιγράφει η ίδια η Microsoft, με το σκεπτικό πίσω από κάθε ρύθμιση.

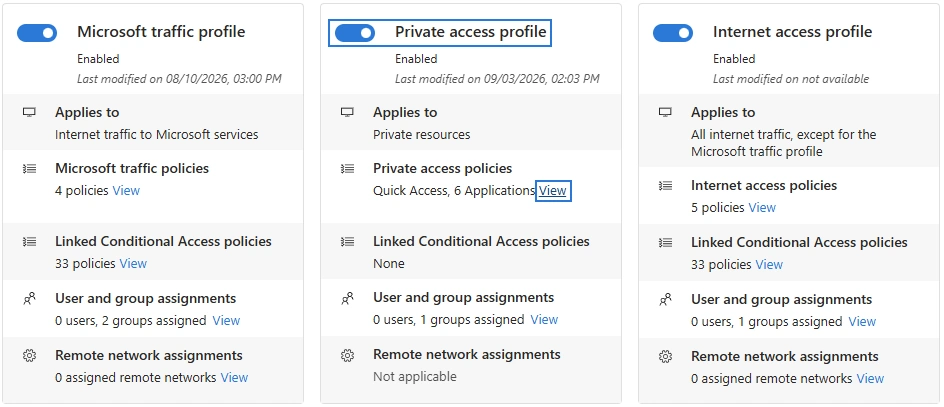
Κλείνουμε τη βασική εικόνα των traffic profiles με το κομμάτι που έχει τη μεγαλύτερη πρακτική αξία για όσους ακόμα τρέχουν VPN: το Private access profile. Δεν είναι απλώς μια νέα μέθοδος σύνδεσης, είναι μια διαφορετική φιλοσοφία πρόσβασης, από ‘σε βάζω μέσα στο δίκτυο’ σε ‘σου δίνω πρόσβαση σε αυτό το συγκεκριμένο resource, και μόνο σε αυτό’.

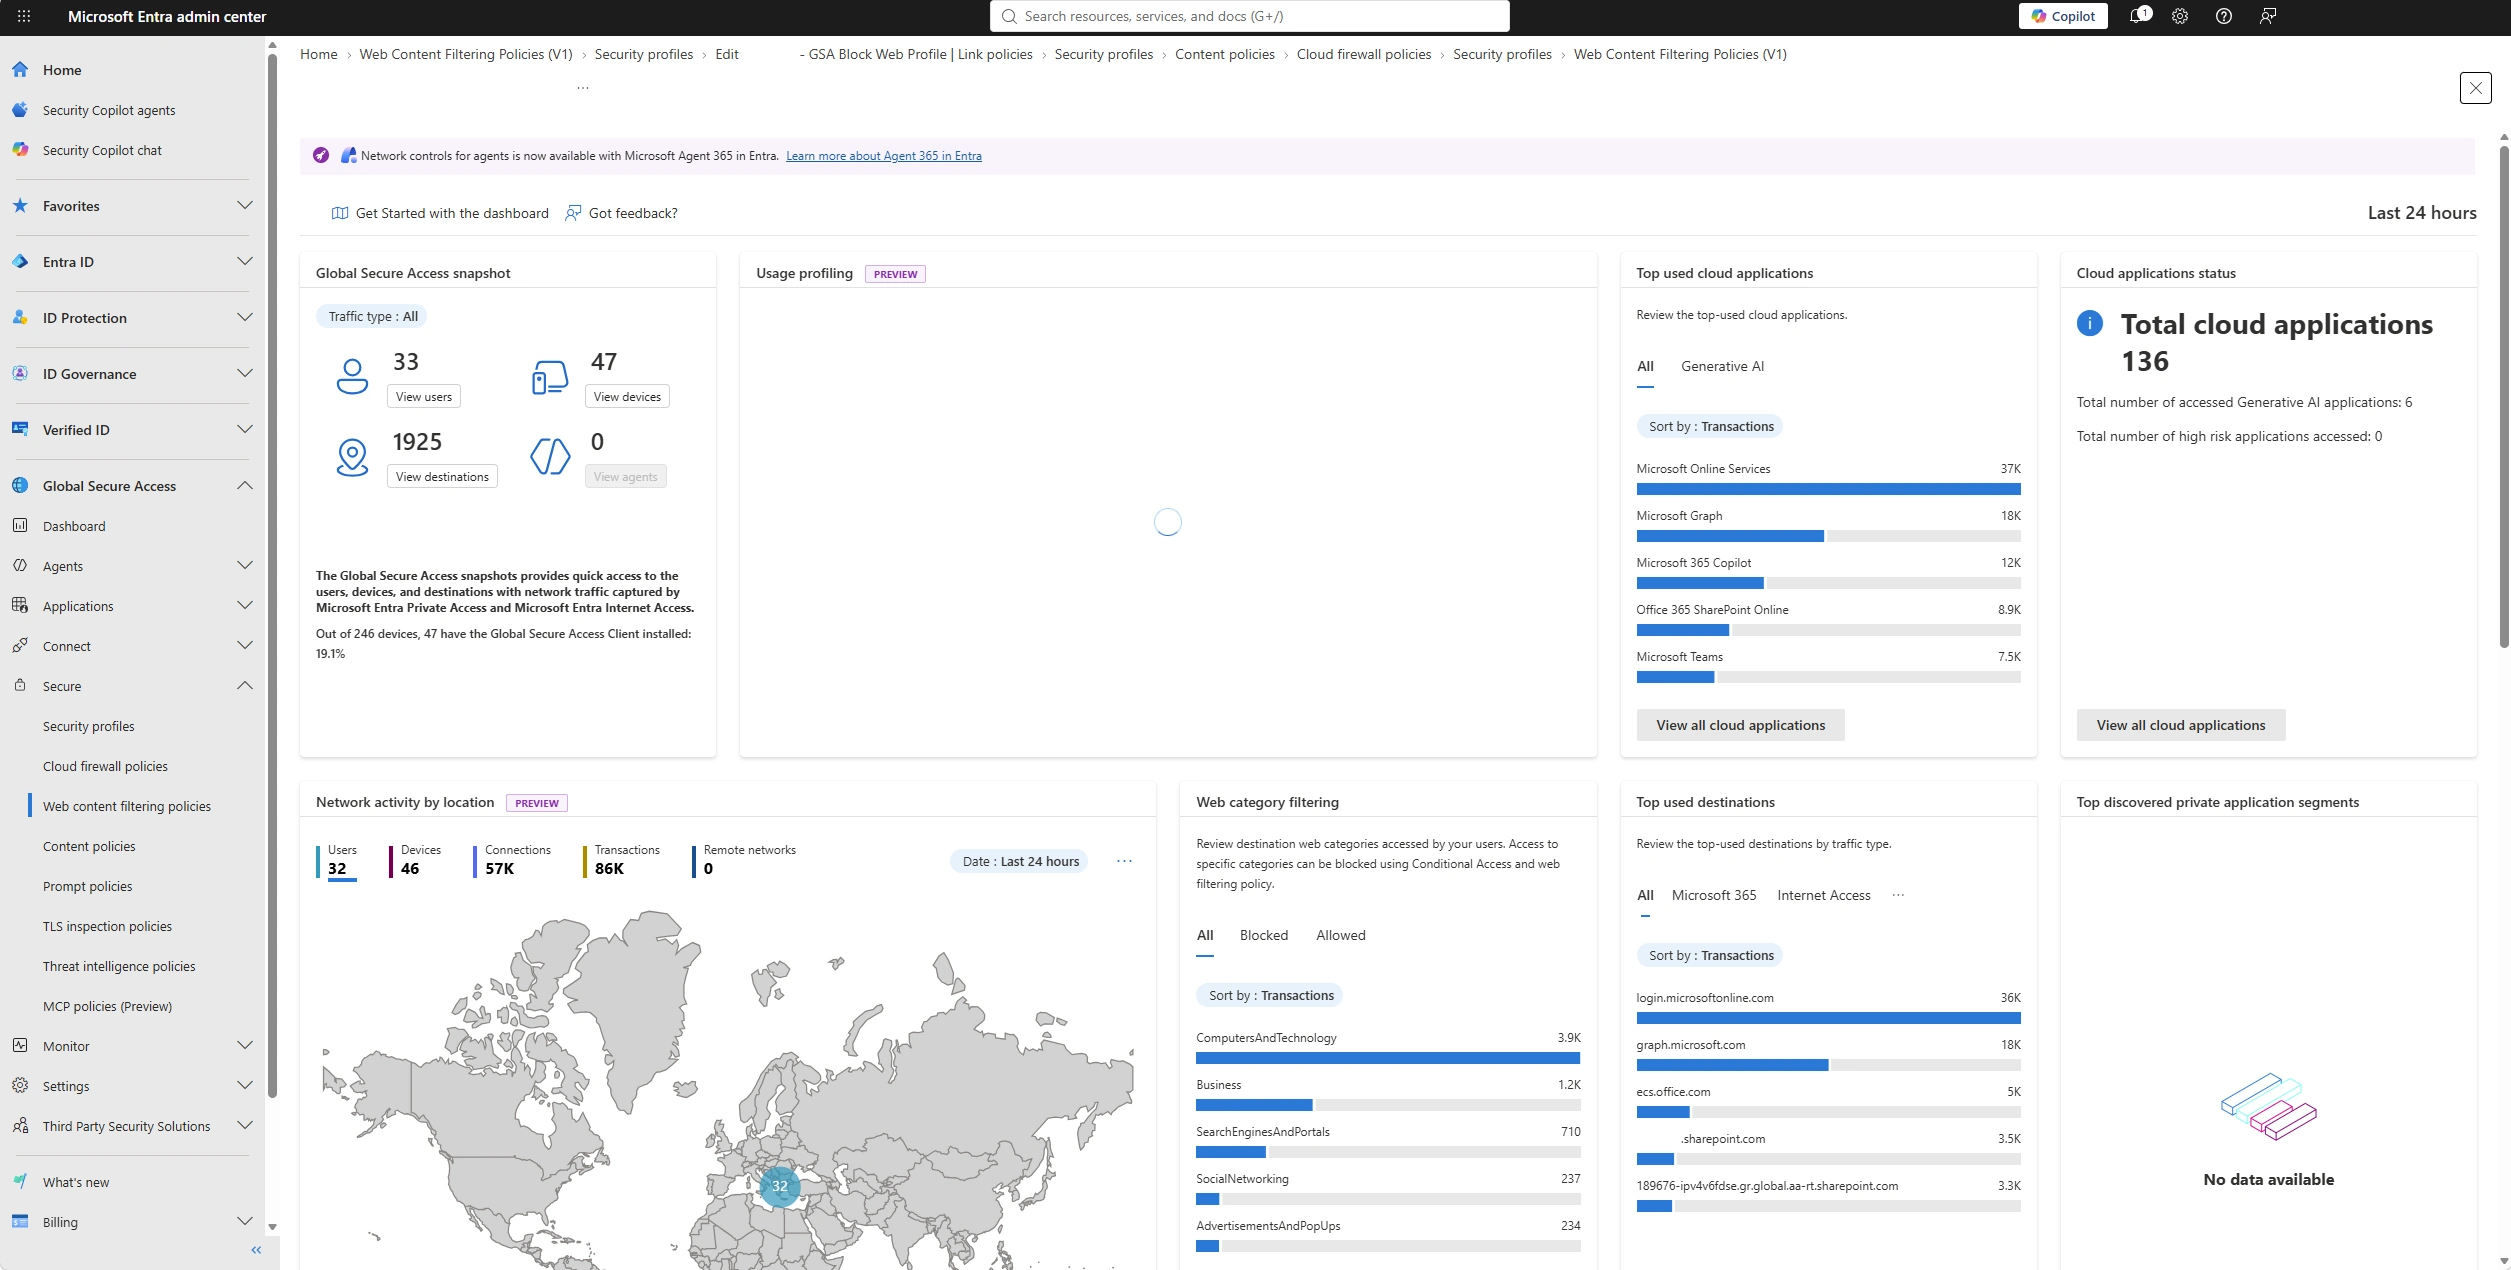
Αν το Microsoft traffic profile είναι το θεμέλιο, το Internet access profile είναι αυτό που κάνει το Global Secure Access να μοιάζει με πραγματικό Secure Web Gateway. Εδώ μπαίνει το web content filtering, τα security profiles, και η δυνατότητα να αποκλείσεις πρόσβαση σε cloud apps από οπουδήποτε εκτός του δικού σου δικτύου.

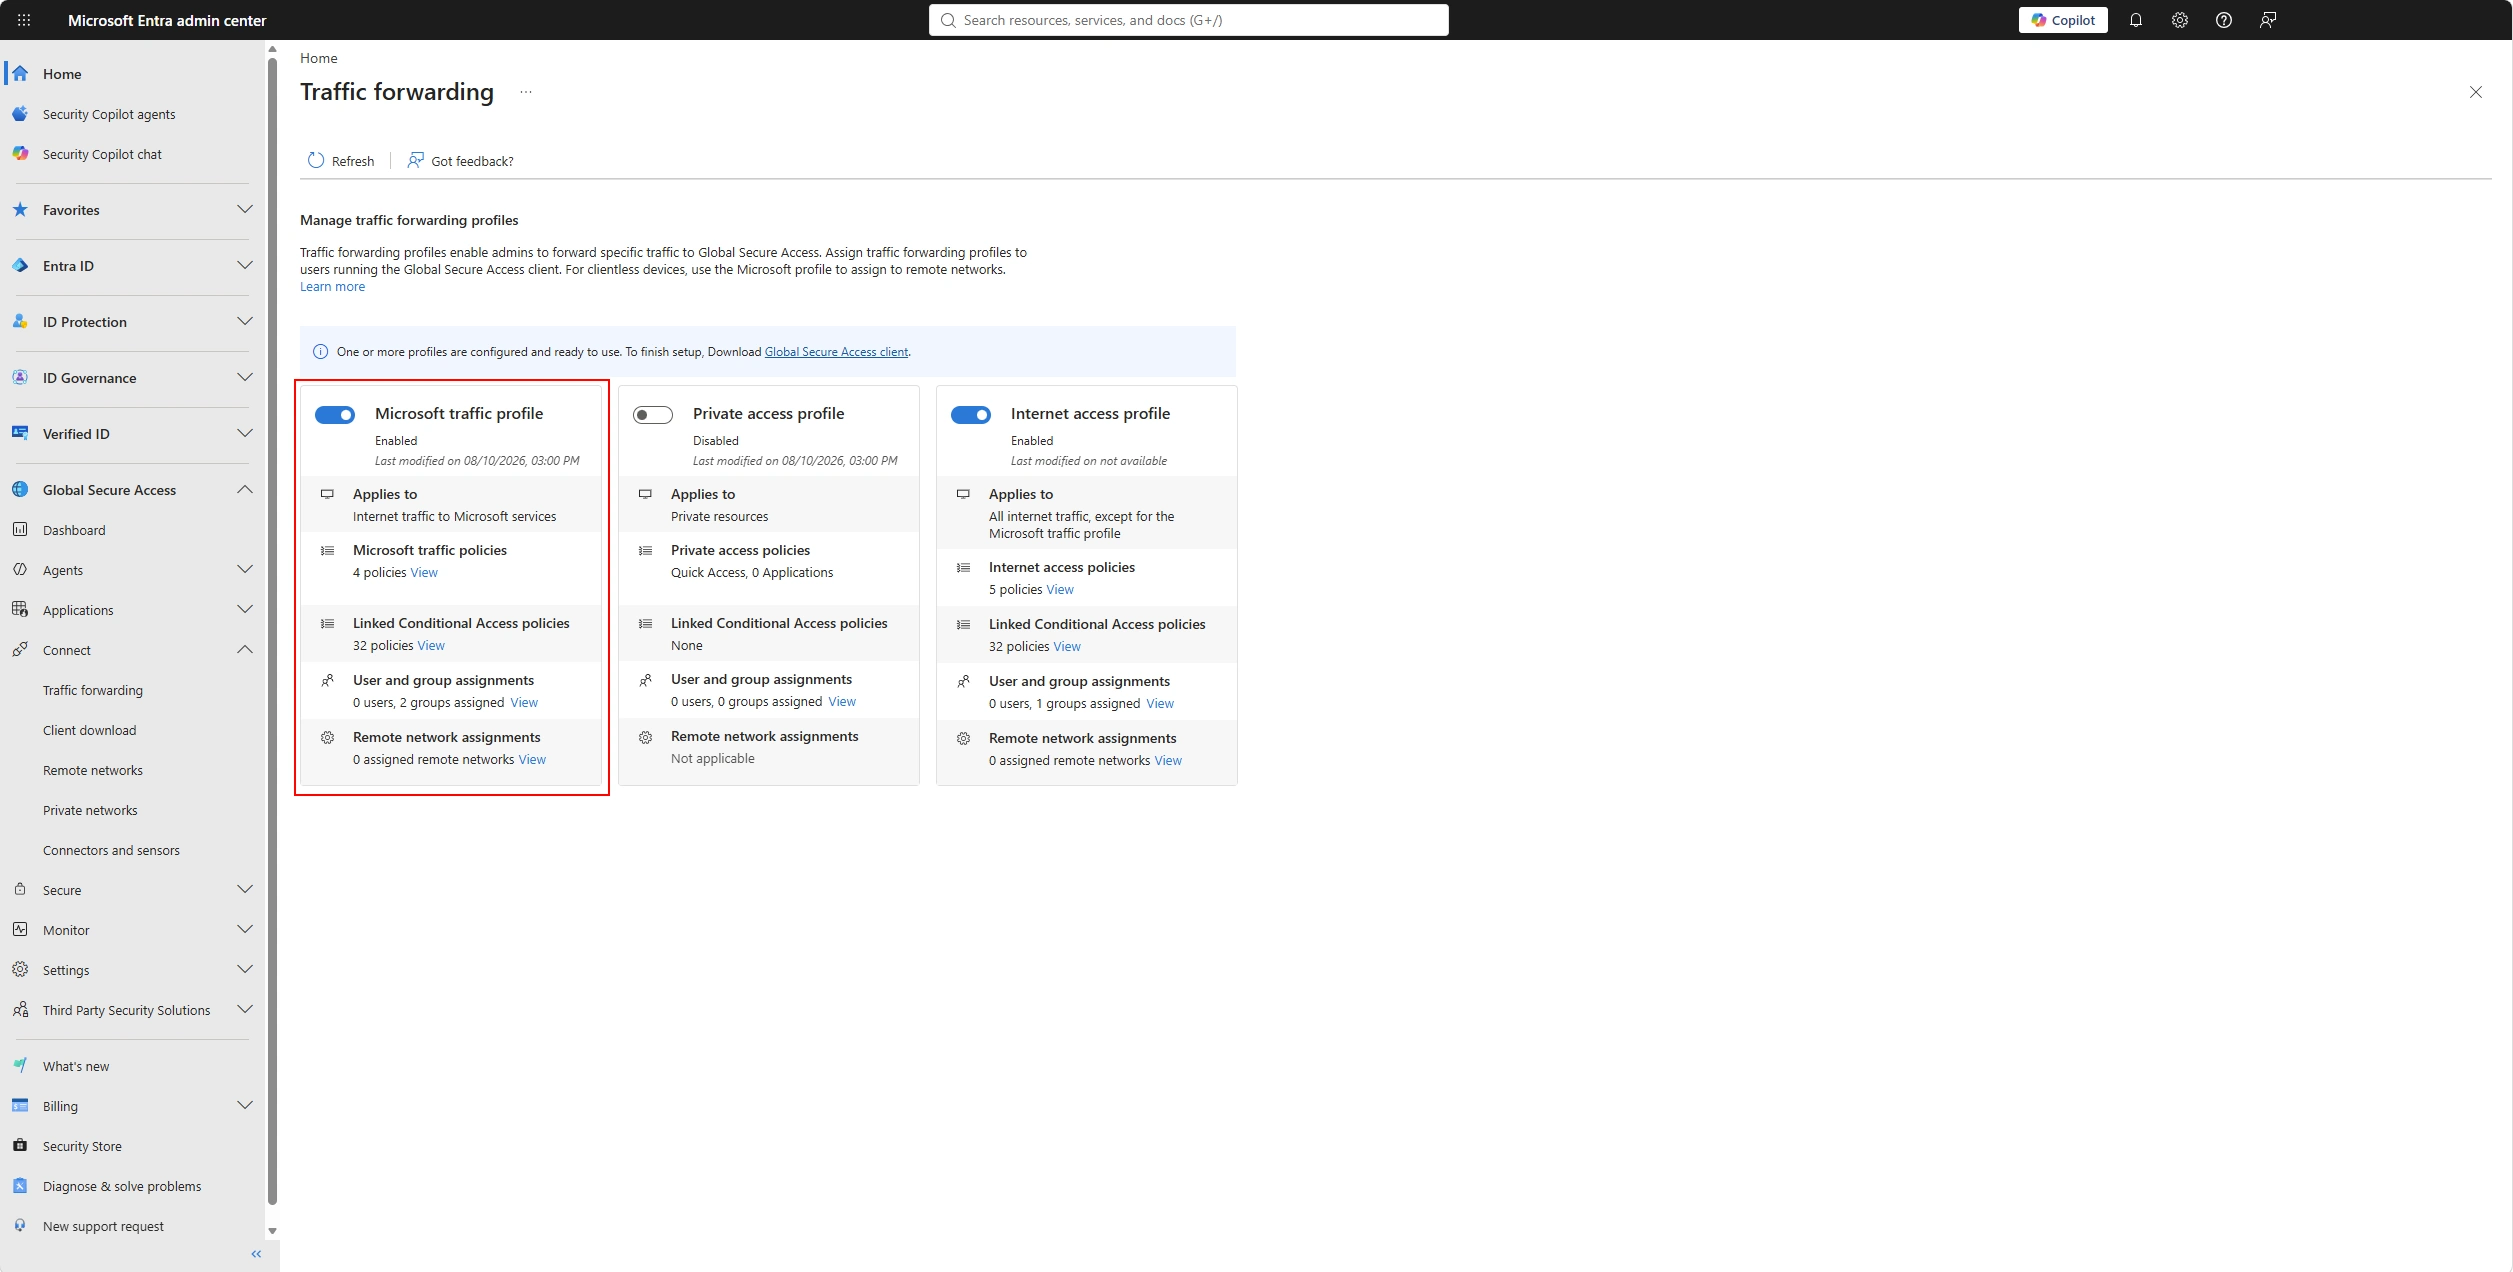
Πριν μπούμε στο πιο εντυπωσιακό κομμάτι, το web filtering του Internet Access, αξίζει να σταθούμε σε αυτό που ενεργοποιείται πρώτο και συνήθως χωρίς να το προσέξει κανείς: το Microsoft traffic profile. Είναι το θεμέλιο πάνω στο οποίο χτίζονται τα άλλα δύο profiles, και έχει τους δικούς του κανόνες που αξίζει να καταλάβεις πριν αγγίξεις οτιδήποτε άλλο.

Πριν μπούμε σε profiles, policies και demos, αξίζει να σταθούμε σε ένα πιο βασικό ερώτημα: τι ακριβώς είναι το SSE, ποιος το εφηύρε, και γιατί η Microsoft επέλεξε να το χτίσει πάνω στο Entra ID αντί να φτιάξει ένα ξεχωριστό, παράλληλο σύστημα. Αυτό το πρώτο μέρος είναι η βάση πάνω στην οποία θα στηθούν τα επόμενα τέσσερα.

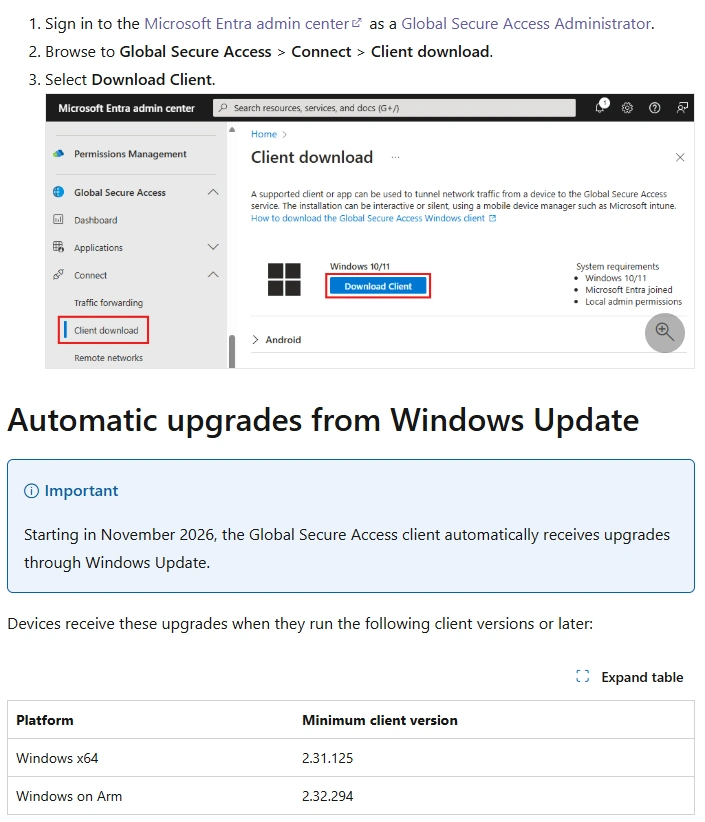
Μια μικρή αλλά ουσιαστική αλλαγή περνάει σχεδόν απαρατήρητη: το GSA client σταματά να είναι αποκλειστικά ευθύνη του Intune σου. Από τον Νοέμβριο το Windows Update μπαίνει στο παιχνίδι, και αυτό έχει άμεση σχέση με το πώς τεκμηριώνεις το patch management σου.

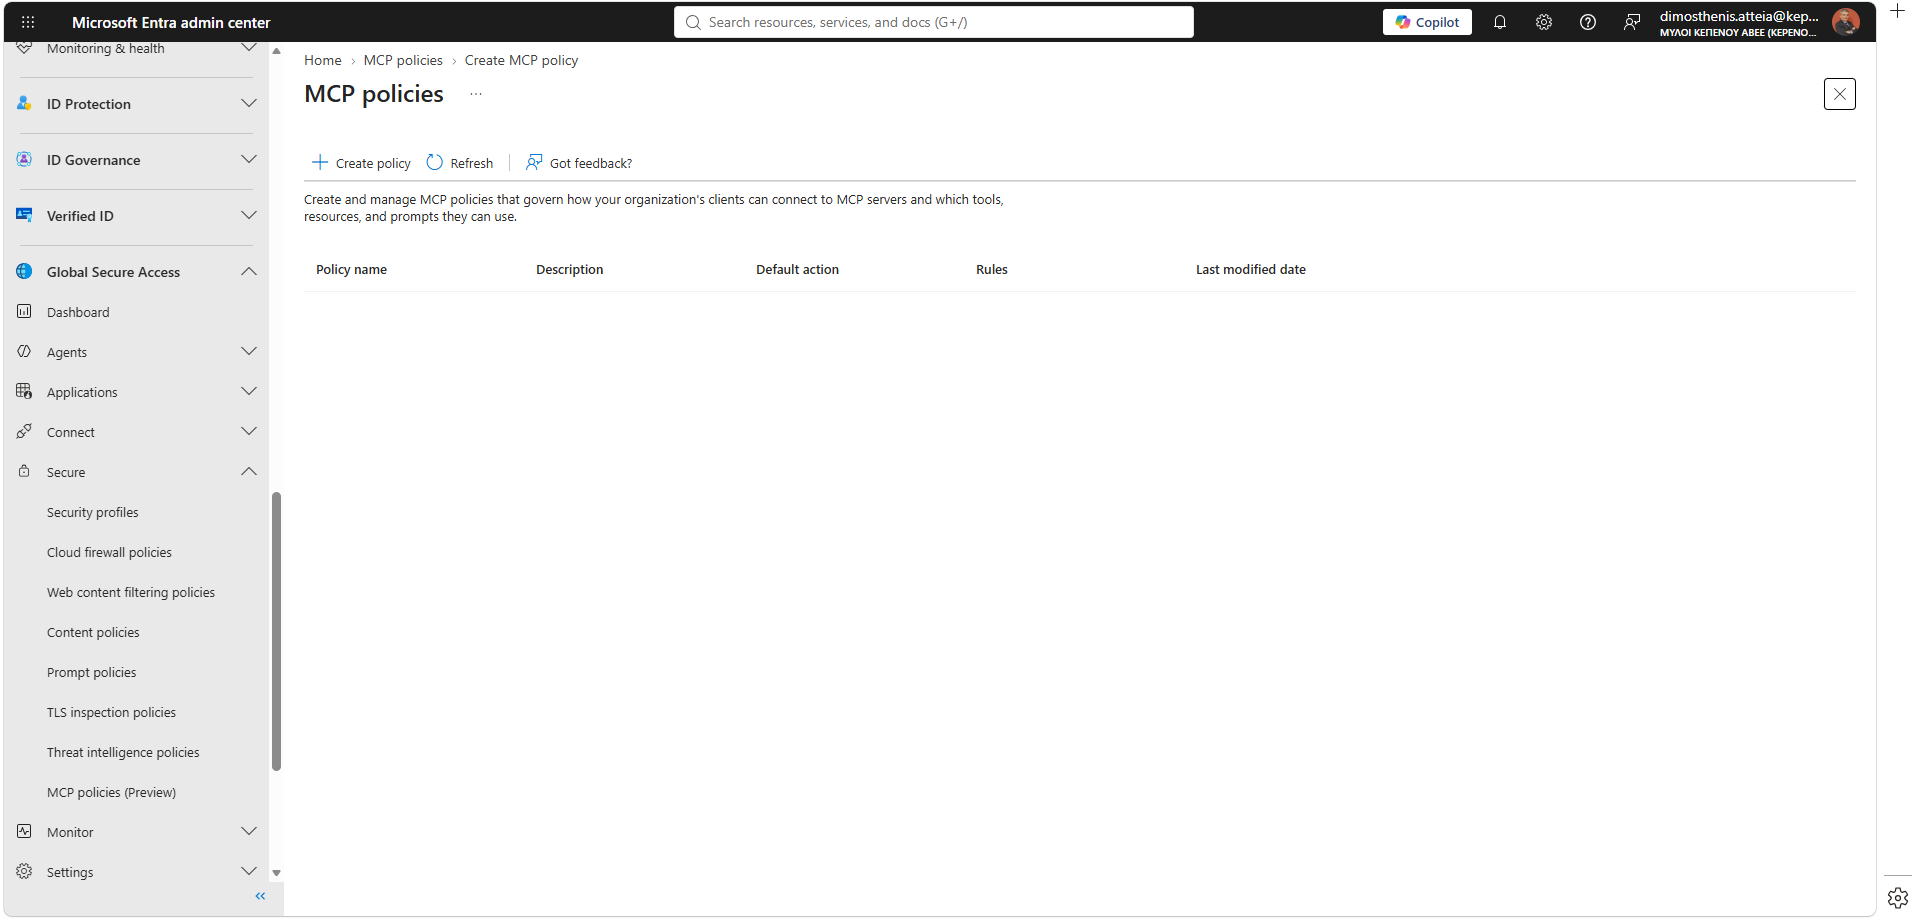
Οι AI agents στον οργανισμό σου ήδη μιλάνε με MCP servers, ό,τι κι αν λέει το Shadow IT policy σου. Το Global Secure Access MCP firewall είναι το πρώτο εργαλείο που σου δίνει πραγματική ορατότητα και έλεγχο πάνω σε αυτή την κίνηση, σε επίπεδο tool, resource και prompt template, όχι απλώς σε επίπεδο URL.