Αποκωδικοποιητής ASR rules: ποιοι κανόνες του Microsoft Defender προστατεύουν τη συσκευή σου
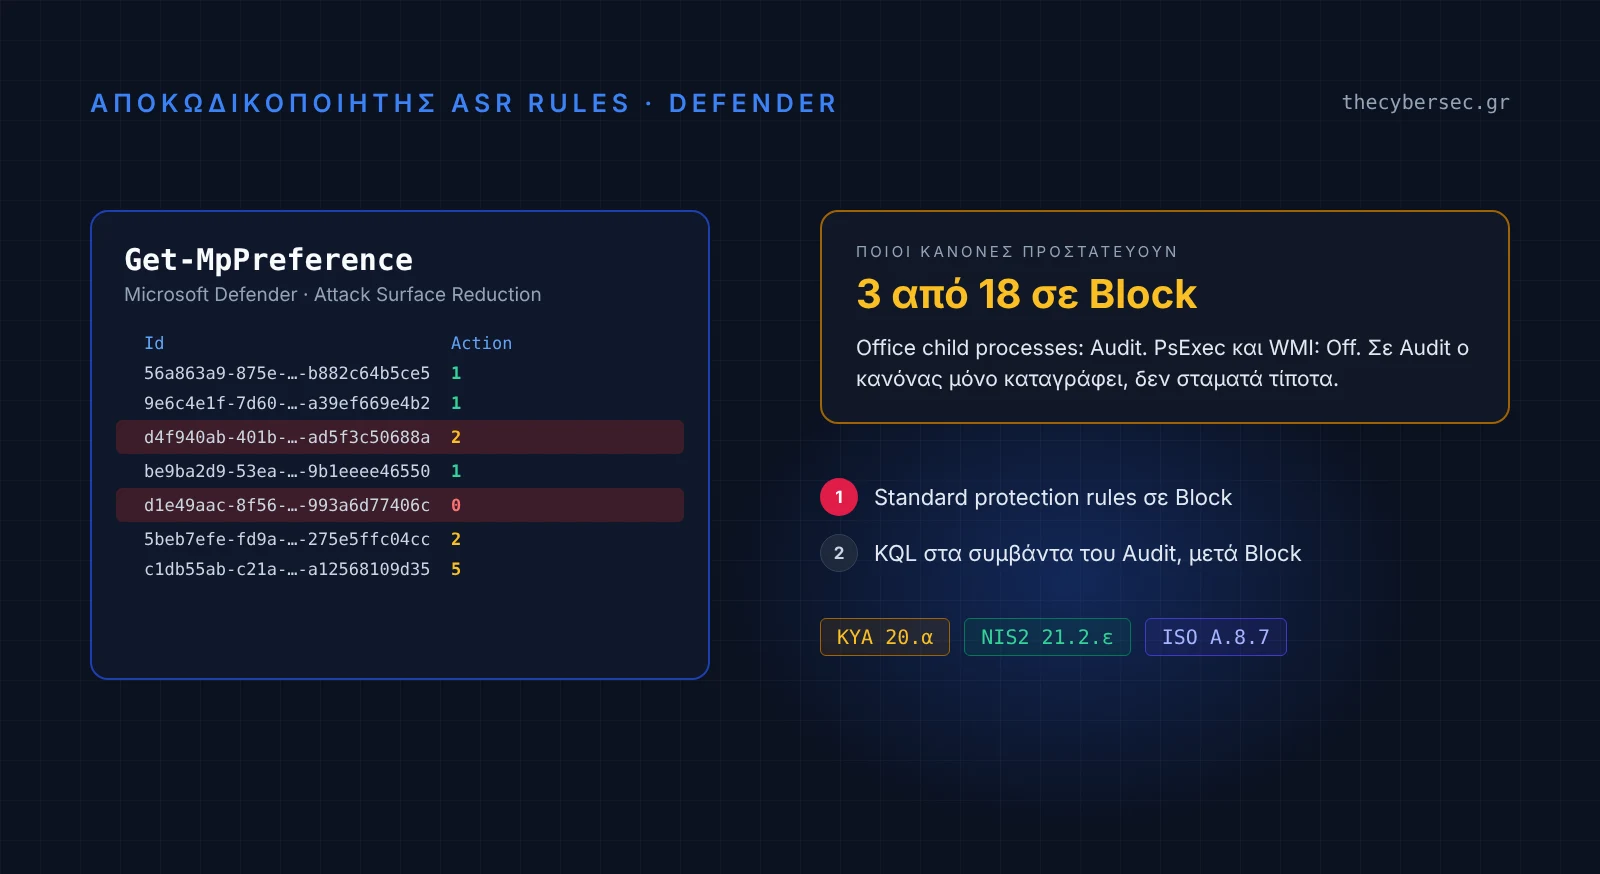
Τρέχεις Get-MpPreference και βλέπεις μια σειρά από GUID και αριθμούς. Ποιος κανόνας είναι ο d4f940ab-…; Το 2 σημαίνει ότι προστατεύει ή όχι; Επικόλλησε εδώ την έξοδο και δες κάθε κανόνα με το όνομά του, την κατάστασή του, τι κάνει, και τι κάνεις εσύ τώρα. Δεν χρειάζεται εγγραφή, ούτε πρόσβαση στο tenant σου. Αν θέλεις πρώτα να δεις πώς δουλεύει, πάτησε «Δοκίμασε με παράδειγμα». Microsoft Defender · Attack Surface Reduction · Get-MpPreference 🔒 Ό,τι επικολλάς δεν φεύγει από τον υπολογιστή σου Η ανάλυση γίνεται μόνο μέσα στον browser σου. Το κείμενο δεν στέλνεται σε κανέναν server, ούτε στο thecybersec.gr, και δεν αποθηκεύεται. Λεπτομέρειες στην Πολιτική απορρήτου. 1. Τρέξε στη συσκευή, σε PowerShell (σαν Administrator) Η εντολή βασίζεται σε αυτή της Microsoft και δείχνει κάθε κανόνα με την κατάστασή του. Δεν αλλάζει τίποτα. Αν η συσκευή δεν έχει κανέναν κανόνα, γράφει «No ASR rules configured». Αν θες και τις εξαιρέσεις, τρέξε σκέτο Get-MpPreference και επικόλλησε όλη την έξοδο. $p = Get-MpPreference; if (-not $p.AttackSurfaceReductionRules_Ids) { 'No ASR rules configured' } else { 0..($p.AttackSurfaceReductionRules_Ids.Count-1) | % { [pscustomobject]@{Id=$p.AttackSurfaceReductionRules_Ids[$_];Action=$p.AttackSurfaceReductionRules_Actions[$_]} } | Format-Table -AutoSize } Αντιγραφή εντολής 2. Επικόλλησε την έξοδο. Δέχεται και την έξοδο του reg query και την τιμή OMA-URI του Intune (GUID=1|GUID=2). Πληροφορίες για τη συσκευή Η συσκευή έχει ενεργό LSA protection ή Credential Guard Οι συσκευές διαχειρίζονται και με Configuration Manager Η συσκευή είναι Exchange server Τι λένε; Δοκίμασε με παράδειγμα Καθαρισμός Αντιγραφή σύνοψης για το ticket Η εντολή δείχνει τι ισχύει στη συγκεκριμένη συσκευή. Για να δεις από πού ήρθε κάθε ρύθμιση (Intune, Group Policy, PowerShell), άνοιξε τη συσκευή στο Microsoft Defender portal, στην καρτέλα Effective settings. Η προτεινόμενη σειρά ενεργοποίησης είναι πρόταση του thecybersec.gr, με βάση την τεκμηρίωση της Microsoft. Το εργαλείο χρειάζεται JavaScript.