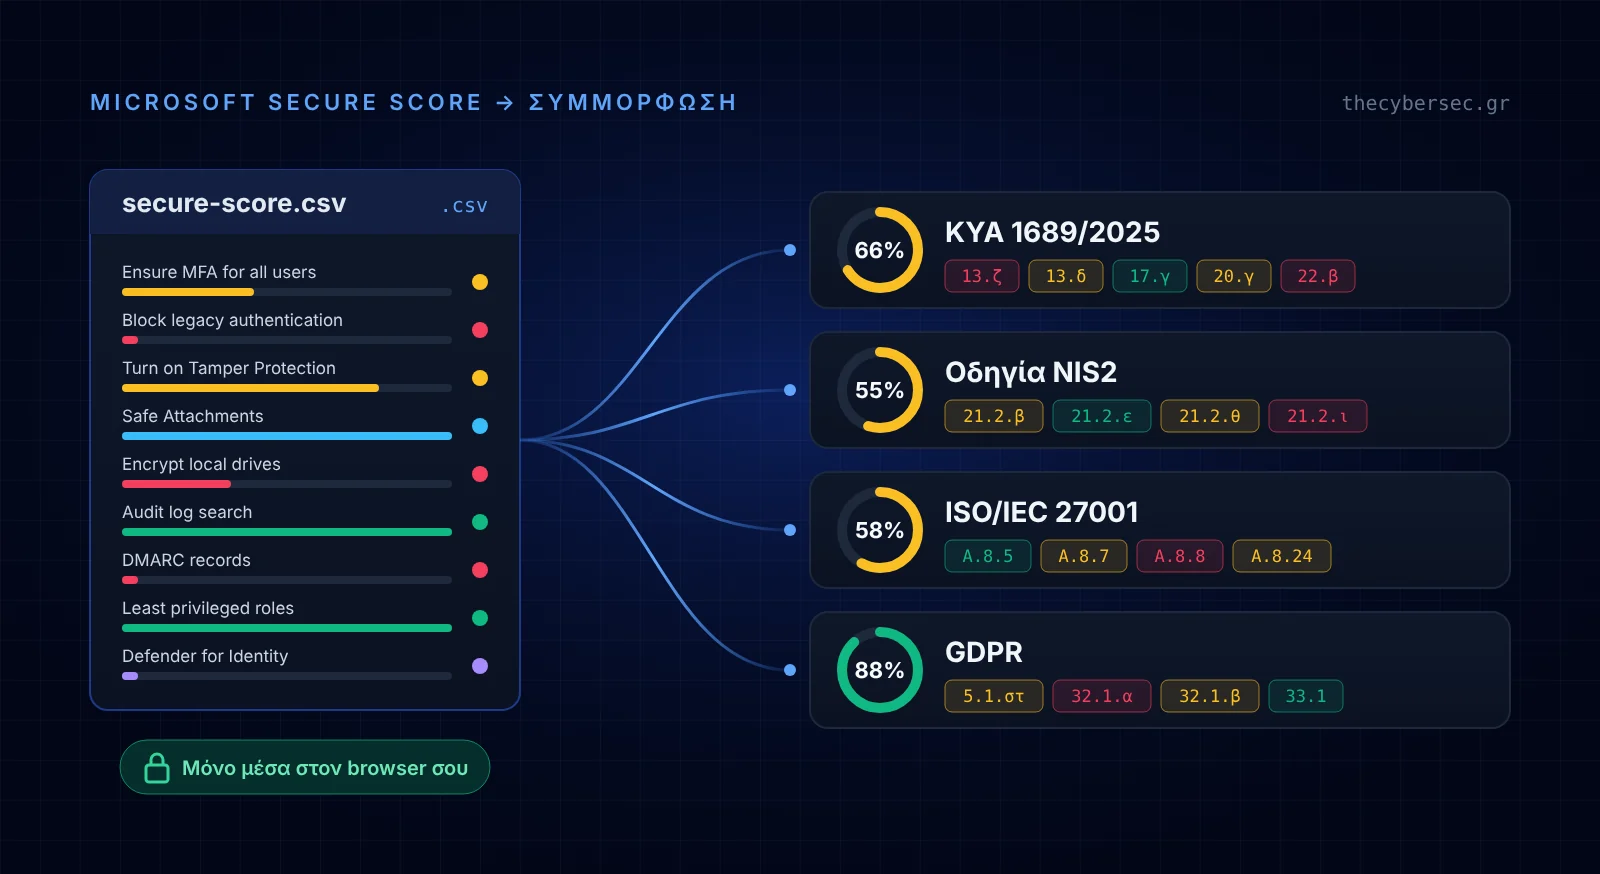
Το Microsoft Secure Score ξέρει ήδη τι λείπει από το tenant σου. Αυτό που δεν σου λέει είναι ποιες απαιτήσεις αφορά κάθε κενό και τι θα ζητήσει ο ελεγκτής. Αυτό το εργαλείο κάνει ακριβώς αυτή τη μετάφραση. Ανεβάζεις το CSV με τις συστάσεις από το Microsoft Defender portal και παίρνεις την κάλυψη ανά απαίτηση της ΚΥΑ 1689/2025, της Οδηγίας NIS2, του ISO/IEC 27001 και του GDPR, τα κενά με σειρά προτεραιότητας και το τεκμήριο που χρειάζεται για καθένα.
Δεν χρειάζεται εγγραφή, και δεν χρειάζεται να δώσεις πρόσβαση στο tenant σου. Το αρχείο διαβάζεται μόνο μέσα στον browser σου.
Microsoft Secure Score · ΚΥΑ 1689/2025 · NIS2 · ISO/IEC 27001 · GDPR
🔒 Το αρχείο σου δεν φεύγει από τον υπολογιστή σου
Το CSV διαβάζεται και αναλύεται μόνο μέσα στον browser σου. Δεν ανεβαίνει σε κανέναν server, ούτε στο thecybersec.gr, και δεν αποθηκεύεται. Αν κλείσεις τη σελίδα, χάνεται. Μπορείς να το επιβεβαιώσεις: φόρτωσε τη σελίδα, αποσύνδεσε το δίκτυο και ανέβασε το αρχείο. Το εργαλείο δουλεύει κανονικά. Λεπτομέρειες στην Πολιτική απορρήτου.
1. Κατέβασε τις συστάσεις του Secure Score σε CSV
- Άνοιξε το Microsoft Defender portal στη σελίδα security.microsoft.com/securescore (Exposure management > Microsoft Secure Score).
- Πήγαινε στην καρτέλα Recommended actions. Μην βάλεις φίλτρα, ώστε να εξαχθούν όλες οι συστάσεις, και οι ολοκληρωμένες.
- Πάτα Export. Κατεβαίνει ένα αρχείο .csv. Δεν χρειάζεται να το ανοίξεις ή να το αλλάξεις.
Χρειάζεσαι ρόλο που βλέπει το Secure Score, π.χ. Security Reader ή Global Reader. Το αρχείο έχει τίτλους συστάσεων, βαθμούς και καταστάσεις. Δεν έχει ονόματα χρηστών ή συσκευών.
2. Φόρτωσε το αρχείο
Διάλεξε ποια στήλη είναι ποια
Δεν αναγνώρισα αυτόματα όλες τις στήλες, ίσως γιατί το portal είναι σε άλλη γλώσσα. Υποχρεωτική είναι μόνο η στήλη με τον τίτλο της σύστασης.
Αποτέλεσμα
πόντοι από συστάσεις.
Το ποσοστό υπολογίζεται από τους πόντους του αρχείου, όπως ο Microsoft Secure Score. Μπορεί να διαφέρει λίγο από αυτό που βλέπεις στο portal, αν το export δεν περιλαμβάνει όλες τις συστάσεις.
Κάλυψη ανά πλαίσιο
Το ποσοστό ενός πλαισίου είναι ο μέσος όρος των απαιτήσεών του που αγγίζουν οι συστάσεις σου, ώστε κάθε απαίτηση να μετράει το ίδιο. Πάτα ένα πλαίσιο για να δεις τις απαιτήσεις του.
Τα κενά με σειρά προτεραιότητας
Πρώτα τα μέτρα που ζητούν ρητά τα πλαίσια (MFA, προνομιακή πρόσβαση, ενημερώσεις, email, antimalware), μετά όσα σου δίνουν τους περισσότερους πόντους, και στο τέλος όσα θέλουν άδεια που δεν έχεις. Πάτα ένα για τις λεπτομέρειες.
Καταστάσεις που θα ελέγξει ο ελεγκτής
Το Secure Score δίνει πόντους για «Resolved through third party» και «Resolved through alternate mitigation» χωρίς να μπορεί να το επαληθεύσει. Το «Risk accepted» δεν δίνει πόντους, αλλά είναι απόφαση που πρέπει να είναι γραμμένη. Για αυτές τις συστάσεις το τεκμήριο το φέρνεις εσύ.
Ανά πλαίσιο, ανά απαίτηση
Κάθε απαίτηση με το ποσοστό των πόντων από τις συστάσεις που την υποστηρίζουν. Πάτα έναν κωδικό για να δεις ποιες συστάσεις μετράνε. Ο σύνδεσμος «οδηγός» ανοίγει την απαίτηση στον αντίστοιχο οδηγό.
■ κάτω από 50% · ■ 50% έως 84% · ■ 85% και πάνω
Όλες οι συστάσεις, ανά θέμα
Κάθε σύσταση του αρχείου, ομαδοποιημένη στο θέμα ασφάλειας που αντιστοιχεί, με τι θα ζητήσει ο ελεγκτής. Όπου η αντιστοίχιση έγινε από το προϊόν ή την κατηγορία και όχι από τον τίτλο, το βλέπεις σημειωμένο, για να την ελέγξεις.
Κατέβασε την αναφορά
Και τα δύο αρχεία φτιάχνονται μέσα στον browser σου. Το .pdf έχει σύνοψη, κάλυψη ανά πλαίσιο και απαίτηση, τα κενά με προτεραιότητα, τις καταστάσεις που θέλουν δικό σου τεκμήριο, και πλάνο με θέσεις υπογραφής. Το .xlsx έχει μία γραμμή ανά σύσταση με στήλες για υπεύθυνο, ημερομηνία στόχο και τεκμήριο, και ένα φύλλο ανά πλαίσιο.
Η αντιστοίχιση δείχνει ποιες απαιτήσεις υποστηρίζει κάθε σύσταση. Δεν αποδεικνύει από μόνη της συμμόρφωση: οι περισσότερες απαιτήσεις θέλουν και γραπτή πολιτική, διαδικασία ή απόφαση της διοίκησης, που δεν φαίνονται στο Secure Score. Δεν είναι ελεγκτική γνώμη ούτε νομική συμβουλή.
Τι παίρνεις στο τέλος
Ένα ποσοστό κάλυψης για κάθε πλαίσιο και για κάθε απαίτηση ξεχωριστά, με τις συστάσεις που μετράνε σε καθεμία. Τα κενά με σειρά προτεραιότητας, με τις απαιτήσεις που επηρεάζει το καθένα. Για κάθε θέμα ασφάλειας, όπως MFA, προνομιακοί ρόλοι, ενημερώσεις ή προστασία email, το τεκμήριο που θα ζητήσει ο ελεγκτής και, όπου υπάρχει, το query της Βιβλιοθήκης KQL που το βγάζει από το tenant σου.
Και μια ξεχωριστή λίστα με όσες συστάσεις έχεις σημειώσει «Resolved through third party», «Resolved through alternate mitigation» ή «Risk accepted». Το Secure Score δίνει πόντους για τις δύο πρώτες χωρίς να μπορεί να το επαληθεύσει. Για την τρίτη δεν δίνει πόντους, αλλά ο ελεγκτής θα ζητήσει τη γραπτή απόφαση. Σε όλες, το τεκμήριο το φέρνεις εσύ.
Κατεβάζεις δύο αρχεία. Η αναφορά .pdf έχει σύνοψη, κάλυψη ανά πλαίσιο και ανά απαίτηση, τα κενά με προτεραιότητα, τις καταστάσεις που θέλουν δικό σου τεκμήριο, τι θα ζητήσει ο ελεγκτής ανά θέμα και πλάνο διορθωτικών ενεργειών με θέσεις υπογραφής, για τη διοίκηση ή τον ελεγκτή. Το .xlsx έχει το πλάνο με στήλες για υπεύθυνο, ημερομηνία στόχο και κατάσταση, όλες τις συστάσεις με στήλη για το πού φυλάσσεται το τεκμήριο, και ένα φύλλο για κάθε πλαίσιο.
Πώς γίνεται η αντιστοίχιση
Κάθε σύσταση αντιστοιχίζεται σε ένα από 36 θέματα ασφάλειας από τον τίτλο της. Κάθε θέμα έχει τους κωδικούς του στα τέσσερα πλαίσια, τους ίδιους που χρησιμοποιούν οι οδηγοί του blog. Αν ο τίτλος δεν ταιριάζει σε συγκεκριμένο θέμα, για παράδειγμα σε μια νέα σύσταση της Microsoft, η αντιστοίχιση γίνεται από το προϊόν ή την κατηγορία της σύστασης και σημειώνεται, για να την ελέγξεις.
Η κάλυψη μιας απαίτησης είναι οι πόντοι που έχεις κερδίσει προς τους μέγιστους πόντους των συστάσεων που την υποστηρίζουν, όπως τους δίνει το Secure Score. Έτσι μια σύσταση που αξίζει 10 πόντους μετράει περισσότερο από μία που αξίζει 1. Η κάλυψη ενός πλαισίου είναι ο μέσος όρος των απαιτήσεών του, ώστε μια απαίτηση με πολλές συστάσεις να μην «σκεπάζει» τις υπόλοιπες.
Τα κενά ταξινομούνται με αυτή τη σειρά: πρώτα τα θέματα που ζητούν ρητά τα πλαίσια, όπως MFA, προνομιακή πρόσβαση, ενημερώσεις, προστασία email, antimalware και κρυπτογράφηση. Μετά όσα καλύπτει ήδη η άδειά σου, μετά οι περισσότεροι πόντοι που απομένουν, και τέλος η σειρά (Rank) του ίδιου του Secure Score.
Γιατί το Secure Score δεν είναι από μόνο του τεκμήριο συμμόρφωσης
Ένα υψηλό Secure Score δείχνει ότι εφαρμόζεις τις τεχνικές ρυθμίσεις που προτείνει η Microsoft. Δεν δείχνει ότι έχεις την πολιτική που τις απαιτεί, ότι η διοίκηση την ενέκρινε ή ότι ελέγχεις τακτικά ότι εφαρμόζεται. Η ΚΥΑ 1689/2025 και το ISO/IEC 27001 ζητούν και τα τρία. Γι’ αυτό το εργαλείο δείχνει ποιες απαιτήσεις υποστηρίζει κάθε σύσταση, αλλά δεν τις δηλώνει «καλυμμένες». Πώς χρησιμοποιείς το Secure Score ως μετρήσιμη βάση ενός προγράμματος GRC το περιγράφω αναλυτικά στη σειρά Microsoft Secure Score ως εργαλείο GRC.
Τι δεν καλύπτει το εργαλείο
- Δεν συνδέεται στο tenant σου. Βλέπει μόνο ό,τι έχει το αρχείο. Αν το export είναι παλιό ή φιλτραρισμένο, το ίδιο θα είναι και το αποτέλεσμα. Οι αλλαγές στο Secure Score φαίνονται μετά από 24 έως 48 ώρες.
- Οργανωτικά μέτρα. Πολιτικές, ρόλοι, εκτίμηση κινδύνων, συμβάσεις με προμηθευτές, φυσική ασφάλεια και επιχειρησιακή συνέχεια δεν υπάρχουν στο Secure Score. Για τα έγγραφα που ζητά η ΚΥΑ, χρησιμοποίησε το Μητρώο υποχρεωτικών πολιτικών.
- Συστήματα OT και servers εκτός Microsoft Defender. Τα συστήματα OT δεν καλύπτονται από το Microsoft 365. Η Microsoft έχει ξεχωριστό προϊόν, το Microsoft Defender for IoT.
- Ρυθμίσεις που το Secure Score δεν μετρά. Για αντίγραφα ασφαλείας, αναθεωρήσεις πρόσβασης ή παρακολούθηση των alerts, κάνε και τον έλεγχο ετοιμότητας Microsoft 365. Εκείνο ρωτά, αυτό διαβάζει την πραγματική εικόνα του tenant σου. Μαζί δίνουν την πλήρη εικόνα.
🛠️ Συμπλήρωσε την εικόνα: Είναι έτοιμο το Microsoft 365 σου για τον ελεγκτή; 22 ερωτήσεις για όσα δεν μετρά το Secure Score.
🛠️ Τα κενά σου είναι στο MFA και στο Conditional Access; Πάρε το βασικό σύνολο πολιτικών Conditional Access σε JSON, με σειρά ενεργοποίησης.
🛠️ Κάποιες συστάσεις θέλουν άδεια που δεν έχεις; Δες ποιο πακέτο Microsoft 365 τις καλύπτει ανά απαίτηση της ΚΥΑ 1689/2025.
Το αποτέλεσμα είναι ενδεικτικό. Δεν είναι ελεγκτική γνώμη ούτε νομική συμβουλή. Το thecybersec.gr είναι προσωπικό blog και δεν εκπροσωπεί τη Microsoft ή την Εθνική Αρχή Κυβερνοασφάλειας.