Microsoft Defender XDR
Microsoft 365 Security Insights Security Research Platform

✅ Generally Available

· Άρθρα
Προβολή:
Το παράθυρο λεπτομερειών μιας custom πολιτικής στο Microsoft Defender portal, με τις ενότητες ρυθμίσεων και τις ενέργειες Edit, Turn off και Delete
2026-11-13 Email & Collaboration

Generally Available: Οι πολιτικές του Defender for Office 365 περνούν σε λογική OR για τους παραλήπτες

Μια πολιτική με χρήστες και ομάδα μαζί σήμερα καλύπτει μόνο όσους είναι και στα δύο. Μετά την αλλαγή θα καλύπτει όποιον είναι σε ένα από τα δύο. Οι υπάρχουσες πολιτικές περνούν στη νέα λογική την πρώτη φορά που τις αλλάζεις.

Microsoft Defender for Office 365 Email Security Safe Links
Το παράθυρο πληροφοριών schema ενός πίνακα στο advanced hunting του Microsoft Defender portal, με τις στήλες και την περιγραφή τους
2026-11-06 Security Operations & XDR

Generally Available: Ο πίνακας CallActivityEvents φέρνει τις κλήσεις Teams στο advanced hunting

Το SOC έβλεπε ως τώρα στο advanced hunting τα μηνύματα Teams αλλά όχι τις κλήσεις. Ο πίνακας CallActivityEvents κλείνει αυτό το κενό και συνδέεται με τα μηνύματα της ίδιας συνομιλίας.

Microsoft Defender XDR Microsoft Defender for Office 365 Advanced Hunting
Το flyout της ομάδας δικαιωμάτων Security operations στο Microsoft Defender portal, με τα δικαιώματα Raw data για email και collaboration
2026-11-06 Security Operations & XDR

Generally Available: Το «Emails associated with alerts» καλύπτει και τα alerts για κλικ σε URLs

Οι analysts με το περιορισμένο δικαίωμα πρόσβασης σε email μπορούν πλέον να δουν και το email πίσω από ένα alert για κλικ σε κακόβουλο URL, χωρίς να πάρουν πρόσβαση σε όλο το mailbox του οργανισμού.

Microsoft Defender XDR Microsoft Defender for Office 365 Unified RBAC
Το Teams message entity panel στο Microsoft Defender portal για ένα μήνυμα Teams σε quarantine, με τα στοιχεία του μηνύματος, τον αποστολέα και τα URLs
2026-10-29 Security Operations & XDR

Generally Available: Ο πίνακας MessageContents φέρνει μηνύματα Teams στο advanced hunting του Defender XDR

Στις επιθέσεις μέσω Teams το SOC έβλεπε μέχρι τώρα κυρίως metadata. Ο πίνακας MessageContents δίνει και το περιεχόμενο, και γι’ αυτό το πιο σημαντικό βήμα είναι να αποφασίσεις ποιος θα τον βλέπει.

Microsoft Defender XDR Microsoft Defender for Office 365 Advanced Hunting
Χειροκίνητη αναζήτηση και αποκατάσταση email στο Threat Explorer του Microsoft Defender portal
2026-10-29 Email & Collaboration

Generally Available: Move to quarantine, νέα ενέργεια αποκατάστασης για email στο Defender for Office 365

Μέχρι τώρα, για ένα ύποπτο email που έφτασε ήδη στους χρήστες, είχες Junk, Deleted Items ή διαγραφή. Το Move to quarantine το βγάζει από τα mailboxes χωρίς να χαθεί, και αυτό αλλάζει το playbook για phishing.

Microsoft Defender for Office 365 Microsoft Defender XDR Threat Explorer
Το flyout της ομάδας δικαιωμάτων Security operations στον οδηγό δημιουργίας custom role του Unified RBAC στο Microsoft Defender portal
2026-10-29 Email & Collaboration

Generally Available: Ο Security Operator χάνει τις πολιτικές του Defender for Office 365 στο Unified RBAC

Μια αλλαγή στην αντιστοίχιση ενός ρόλου του Entra που μπορεί να αφήσει το SOC χωρίς πρόσβαση στις πολιτικές email την ώρα που τη χρειάζεται. Δες ποιους αφορά και πώς τη μετατρέπεις σε σωστό διαχωρισμό καθηκόντων.

Microsoft Defender for Office 365 Microsoft Defender XDR Unified RBAC
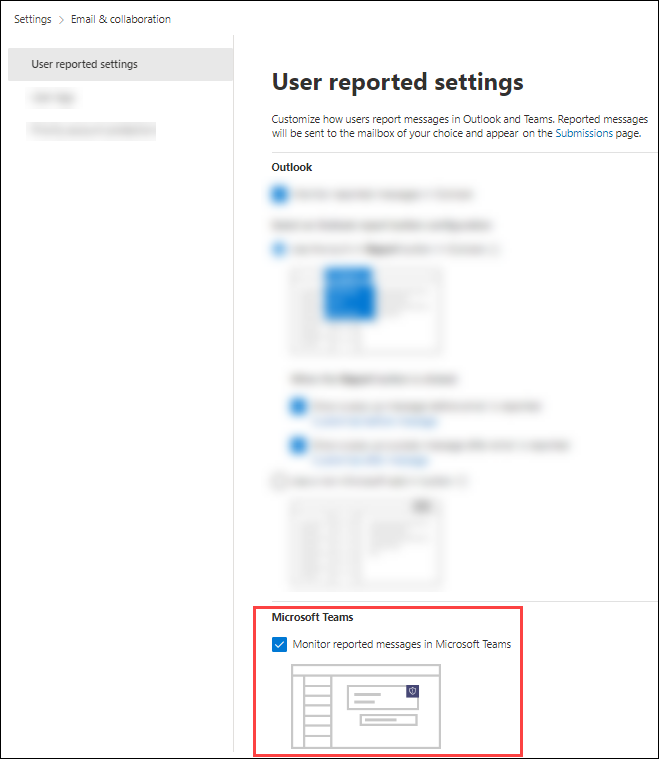
Η ρύθμιση Monitor reported items in Microsoft Teams στη σελίδα Teams user reported settings του Microsoft Defender portal
2026-10-27 Email & Collaboration

Generally Available: Το Teams user reporting του Defender for Office 365 ενεργοποιείται από προεπιλογή

Οι χρήστες μπορούν πλέον να αναφέρουν ύποπτα μηνύματα, κλήσεις και συσκέψεις του Teams, και οι αναφορές πηγαίνουν από προεπιλογή και στη Microsoft. Δες τι αποστέλλεται, πού αποθηκεύεται και πώς το περνάς από τον DPO και το SOC.

Microsoft Defender for Office 365 Microsoft Teams Microsoft Defender XDR
Η ρύθμιση Use app governance στο Settings, Cloud Apps, App governance του Microsoft Defender portal
2026-10-27 Cloud Security

Generally Available: Αλλάζουν τα δικαιώματα των ρόλων του Entra στο App Governance του Defender for Cloud Apps

Μια αλλαγή ρόλων που μοιάζει μικρή, αλλά αγγίζει το ποιος ελέγχει τις εφαρμογές OAuth στο tenant σου. Δες ποιοι θα χάσουν πρόσβαση, ποιοι θα αποκτήσουν, και πώς το κάνεις ευκαιρία για αναθεώρηση δικαιωμάτων.

Microsoft Defender for Cloud Apps Microsoft Defender XDR Microsoft Entra ID
Η καρτέλα Sensor management στο Microsoft Defender portal μετά την ενεργοποίηση του sensor v3.x
2026-10-12 Identity & Access

Generally Available: Το Defender for Identity ενεργοποιεί μόνο του τον sensor v3.x και το Windows auditing

Από τα τέλη Οκτωβρίου 2026 το Defender for Identity ενεργοποιεί μόνο του τον sensor v3.x και τις ρυθμίσεις auditing στους Domain Controllers και στους άλλους servers ταυτότητας. Δες τι ακριβώς αγγίζει, πώς το ελέγχεις και πώς το περνάς από τη διαχείριση αλλαγών.

Microsoft Defender for Identity Microsoft Defender XDR Active Directory
Exchange Online PowerShell εντολή Set-CrossTenantRecallConfiguration για ενεργοποίηση cross-tenant message recall
2026-08-26 Email & Collaboration

Cross-Tenant Message Recall: Όταν ένας «έμπιστος» tenant μπορεί να διαγράψει email από τα inbox των χρηστών σου (MC1423106)

Το Message Recall σταματούσε πάντα στα σύνορα του tenant. Τώρα η Microsoft ανοίγει αυτό το σύνορο, επιτρέποντας σε επιλεγμένους εξωτερικούς tenants να διαγράφουν μηνύματα από τα mailbox των δικών σου χρηστών. Είναι μια δυνατότητα που λύνει πραγματικό πρόβλημα, αλλά μετατοπίζει την ευθύνη ελέγχου σε ένα σημείο που πολλά GRC προγράμματα δεν έχουν ακόμα καλύψει.

Exchange Online Microsoft 365 Message Recall