Σε ποιον απευθύνεται αυτό το άρθρο
Αν διαβάσατε το 2ο μέρος της σειράς Defender Demystified, γνωρίζετε ήδη σε υψηλό επίπεδο τι είναι το Microsoft Defender for Endpoint. Είναι το workload της οικογένειας Microsoft Defender που παρακολουθεί τις συσκευές στις οποίες οι χρήστες σας κάνουν πραγματικά τη δουλειά τους.
Αυτό το άρθρο είναι η συνέχεια για τον επαγγελματία που τώρα πρέπει να κάνει κάτι με αυτό: να επιλέξει plan, να κάνει onboarding τις συσκευές και να ρυθμίσει το πρώτο σύνολο ρυθμίσεων που έχουν πραγματική σημασία. Απλό, πρακτικό, χωρίς την ψευδαίσθηση ότι θα τα αφομοιώσετε όλα από την πρώτη μέρα. Δεν θα γίνει. Σε κανέναν δεν γίνεται.
Τι κάνει πραγματικά το Microsoft Defender for Endpoint
Το Microsoft Defender for Endpoint είναι μια enterprise πλατφόρμα προστασίας τερματικών που συνδυάζει δυνατότητες τις οποίες οι περισσότεροι οργανισμοί αγόραζαν παλαιότερα από διαφορετικούς κατασκευαστές:
- Next-generation antivirus: προστασία σε πραγματικό χρόνο που πιάνει ό,τι ξεφεύγει από το antivirus βασισμένο σε signatures
- Endpoint Detection and Response (EDR): συμπεριφορική παρακολούθηση που εντοπίζει επιθέσεις ενώ βρίσκονται σε εξέλιξη, όχι μόνο γνωστά κακόβουλα αρχεία
- Attack Surface Reduction (ASR): κανόνες που μπλοκάρουν συνηθισμένα μοτίβα επίθεσης (κακόβουλα macros, κλοπή διαπιστευτηρίων, ύποπτα scripts)
- Automated Investigation and Remediation (AIR): η πλατφόρμα αναλαμβάνει για λογαριασμό σας το πρώτο κομμάτι του SOC triage
- Microsoft Defender Vulnerability Management (MDVM): παρακολούθηση CVE, απογραφή λογισμικού και ιεράρχηση αποκατάστασης σε όλο τον στόλο συσκευών
Όλα αυτά τρέχουν πάνω στον ίδιο agent που είναι ήδη ενσωματωμένος σε κάθε σύγχρονη συσκευή Windows, το Microsoft Defender Antivirus. Το Defender for Endpoint είναι ο εγκέφαλος, το antivirus είναι το σώμα.
Plan 1 vs Plan 2, η απόφαση που μετράει περισσότερο
Η Microsoft πουλάει το Defender for Endpoint σε δύο επίπεδα, και η διαφορά μεταξύ τους είναι εκεί που κρίνεται το μεγαλύτερο μέρος της συζήτησης κόστους-οφέλους.
Το Microsoft Defender for Endpoint Plan 1 είναι το προληπτικό επίπεδο. Περιλαμβάνει:
- Next-generation antivirus
- Attack surface reduction rules
- Σήματα συσκευής για Conditional Access
- Χειροκίνητες ενέργειες απόκρισης (απομόνωση συσκευής, εκτέλεση σάρωσης antivirus)
- Βασικές αναφορές
Το Plan 1 περιλαμβάνεται στο Microsoft 365 E3 και διατίθεται και αυτόνομα.
Το Microsoft Defender for Endpoint Plan 2 είναι το επίπεδο ανίχνευσης και απόκρισης. Περιλαμβάνει όλα όσα έχει το Plan 1, και επιπλέον:
- Πλήρες Endpoint Detection and Response (EDR) με behavioural analytics
- Automated Investigation and Remediation
- Advanced hunting με KQL
- Ενσωματωμένο Microsoft Defender Vulnerability Management
- Αναφορές Threat analytics αντιστοιχισμένες στο tenant σας
- Endpoint Attack Notifications (ειδοποιήσεις για στοχευμένες επιθέσεις, το παλαιότερο Microsoft Threat Experts)
Το Plan 2 είναι αυτό που χρειάζεστε για οποιαδήποτε πραγματική λειτουργία ασφάλειας, και περιλαμβάνεται στο Microsoft 365 E5 ή ως μέρος του add-on Microsoft Defender Suite.
Η ειλικρινής εκδοχή: αν ο ρόλος σας περιλαμβάνει το «ανιχνεύω και αποκρίνομαι σε επιθέσεις», χρειάζεστε Plan 2. Το Plan 1 αρκεί για μικρότερους οργανισμούς με προσέγγιση «προλαμβάνω και ελπίζω για το καλύτερο», αλλά όποιος έχει ένα ουσιαστικό μητρώο κινδύνων (risk register) το ξεπερνά γρήγορα.
Ποιες συσκευές προστατεύει
Το Microsoft Defender for Endpoint λειτουργεί σε:
- Windows: 10, 11, Server 2012 R2 έως Server 2025
- macOS: τρέχουσα και προηγούμενη major έκδοση
- Linux: Red Hat, Ubuntu, CentOS, SUSE, Debian, Oracle, Amazon Linux
- iOS: μέσω της εφαρμογής Microsoft Defender για κινητά
- Android: μέσω της εφαρμογής Microsoft Defender για κινητά
Η υποστήριξη για Windows και Windows Server είναι η πιο ώριμη. Η υποστήριξη για Linux και macOS είναι σταθερή και έχει βελτιωθεί θεαματικά τα τελευταία δύο χρόνια. Στα κινητά η εμπειρία είναι εντελώς διαφορετική, αφορά περισσότερο την προστασία σε επίπεδο δικτύου και τον εντοπισμό jailbreak/root παρά πλήρες EDR.
Πώς να κάνετε onboarding τις συσκευές σας στην πράξη
Το onboarding είναι το σημείο όπου κολλάνε οι περισσότερες νέες υλοποιήσεις, οπότε ας το κάνουμε συγκεκριμένο.
Για συσκευές Windows που διαχειρίζεται το Microsoft Intune:
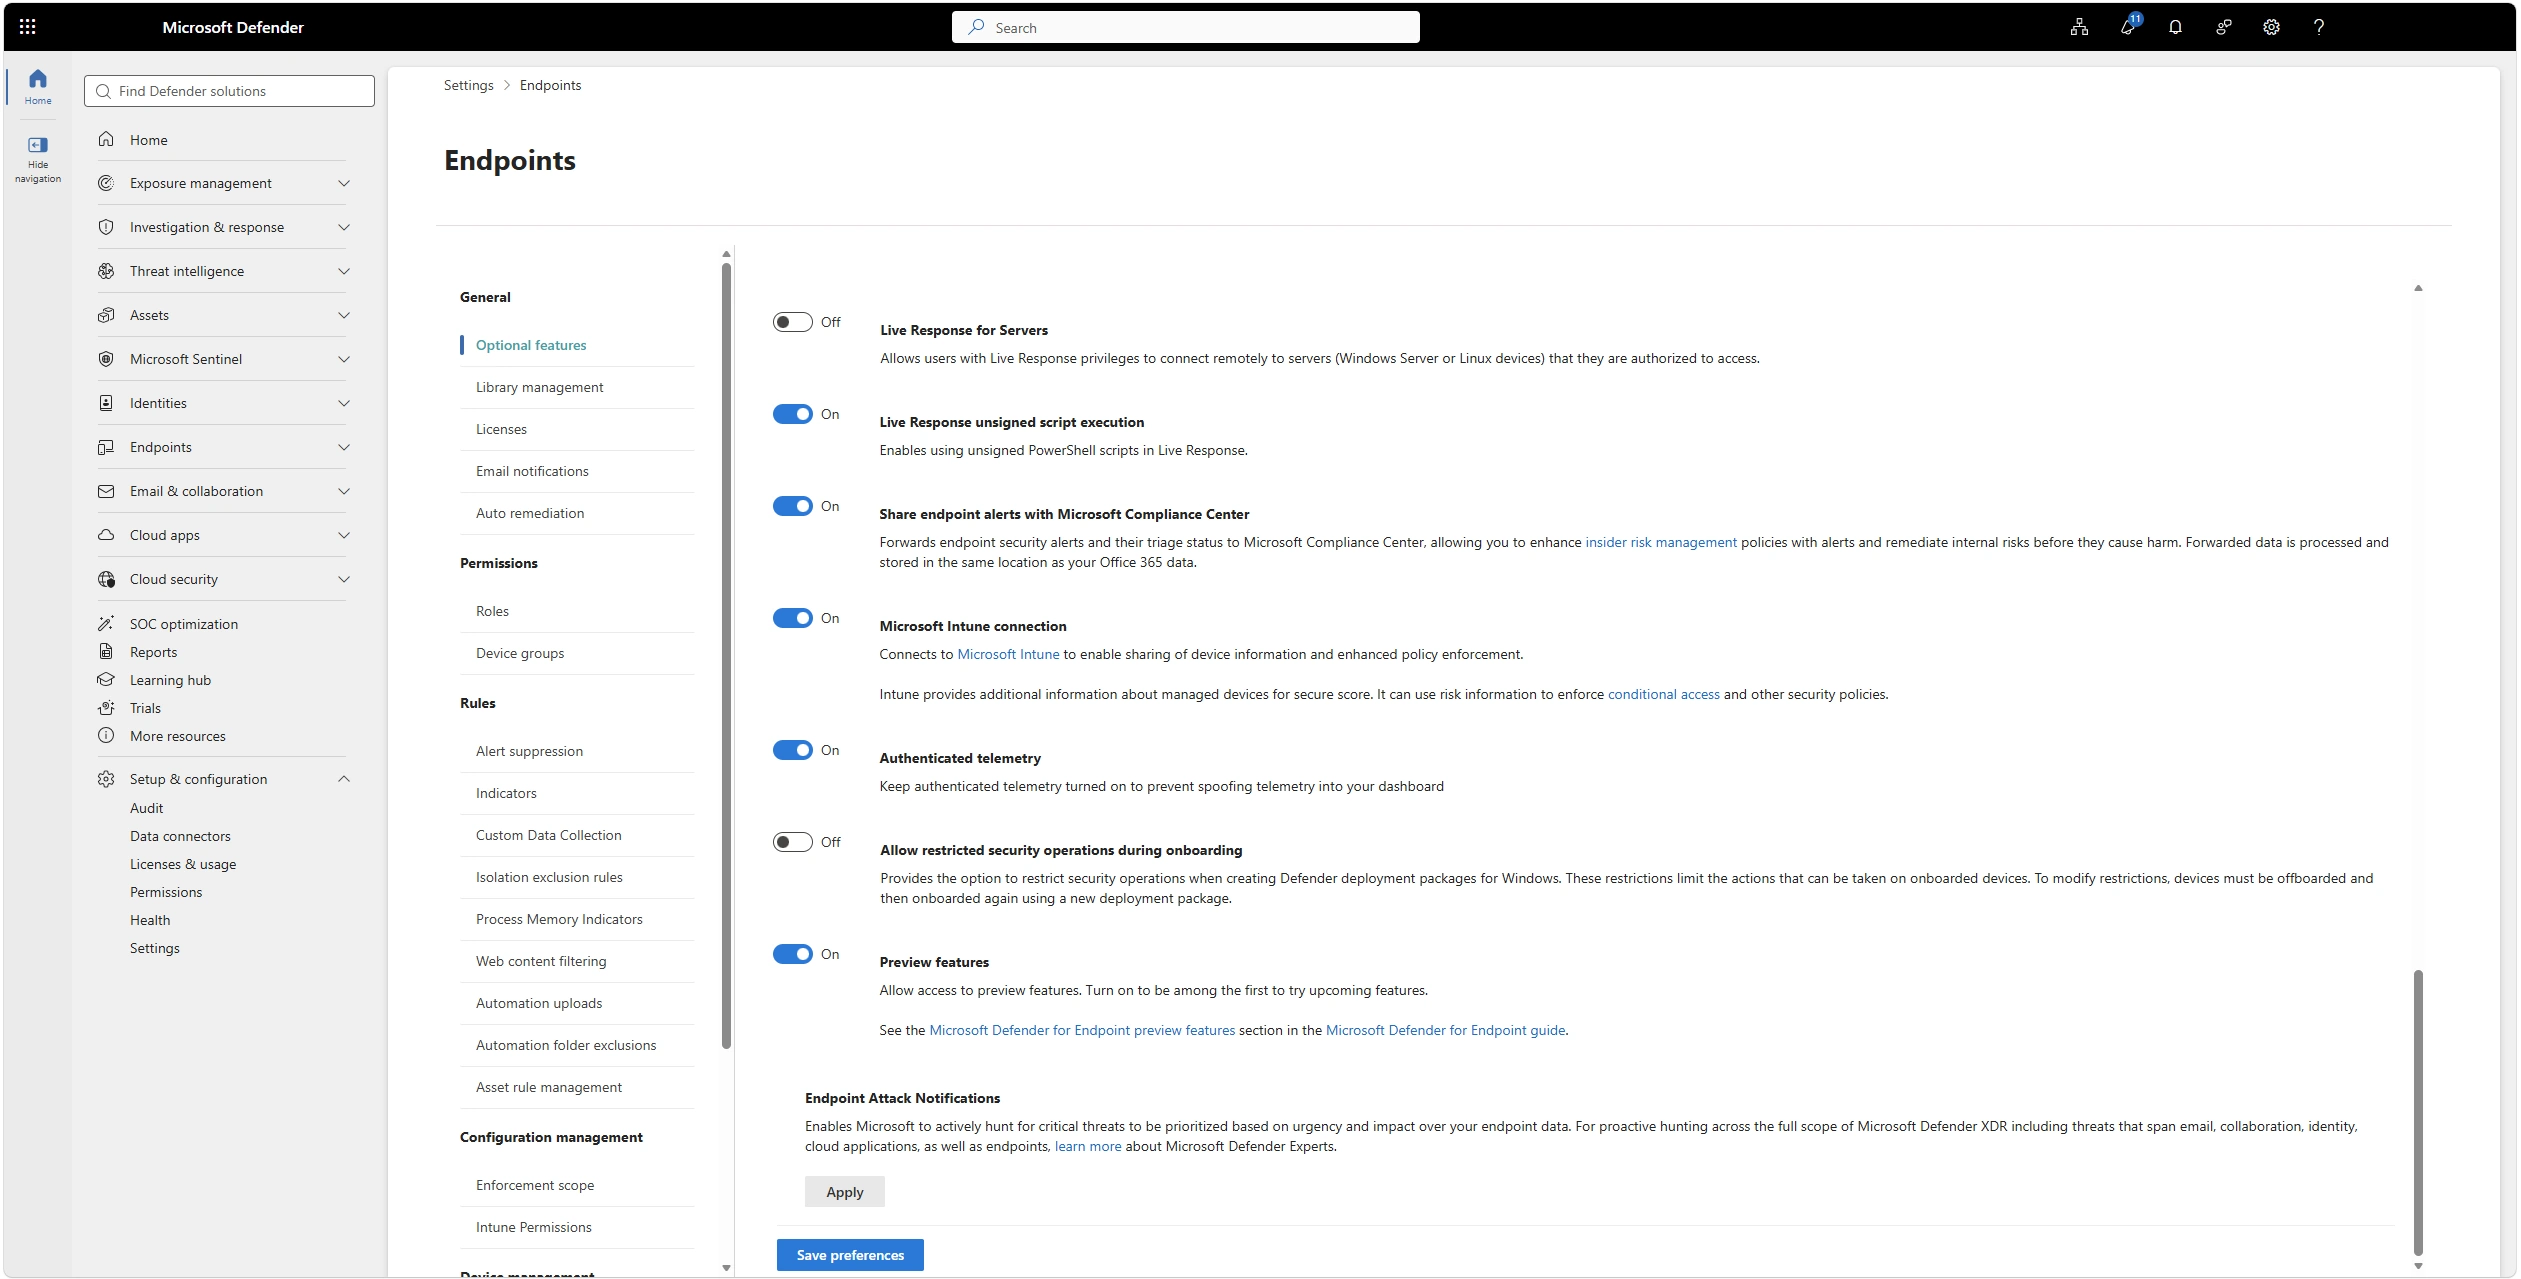
📷 Εικόνα 1: Ρύθμιση του Intune connector στο Defender portal. Defender portal → Settings → Endpoints → Optional features.
- Στο Microsoft Defender portal (
security.microsoft.com), μεταβείτε στο Settings → Endpoints → Optional features και ενεργοποιήστε το Microsoft Intune connection. - Στο Microsoft Intune admin center, μεταβείτε στο Endpoint security → Microsoft Defender for Endpoint και ενεργοποιήστε τη σύνδεση.
- Δημιουργήστε μια Endpoint Detection and Response policy στο Intune και αναθέστε τη στις ομάδες συσκευών σας.
Οι συσκευές κάνουν αυτόματα onboarding μέσα σε λίγες ώρες. Χωρίς scripts, χωρίς offline πακέτα, χωρίς χειροκίνητες εκτελέσεις.
Για συσκευές Windows που διαχειρίζεται το Configuration Manager (SCCM):
Διαφορετική ροή, μέσω του co-management setup. Ο οδηγός onboarding για Configuration Manager της Microsoft είναι η επίσημη αναφορά.
Για μη διαχειριζόμενες συσκευές Windows:
Κατεβάστε το onboarding script από το Settings → Endpoints → Onboarding και εκτελέστε το ως διαχειριστής σε κάθε συσκευή. Εντάξει για λίγες συσκευές, επώδυνο σε κλίμακα.
Για macOS και Linux:
Εγκαταστήστε τον agent του Microsoft Defender for Endpoint μέσω του εργαλείου διαχείρισης που ήδη χρησιμοποιείτε (Jamf για macOS, ενώ για Linux υποστηρίζονται τα Ansible, Puppet και Chef). Η Microsoft δημοσιεύει τα πακέτα και το configuration JSON.
Για iOS και Android:
Οι χρήστες εγκαθιστούν την εφαρμογή Microsoft Defender από το αντίστοιχο app store και συνδέονται με τον εταιρικό τους λογαριασμό. Οι Intune app protection policies μπορούν να επιβάλουν την εγκατάσταση.
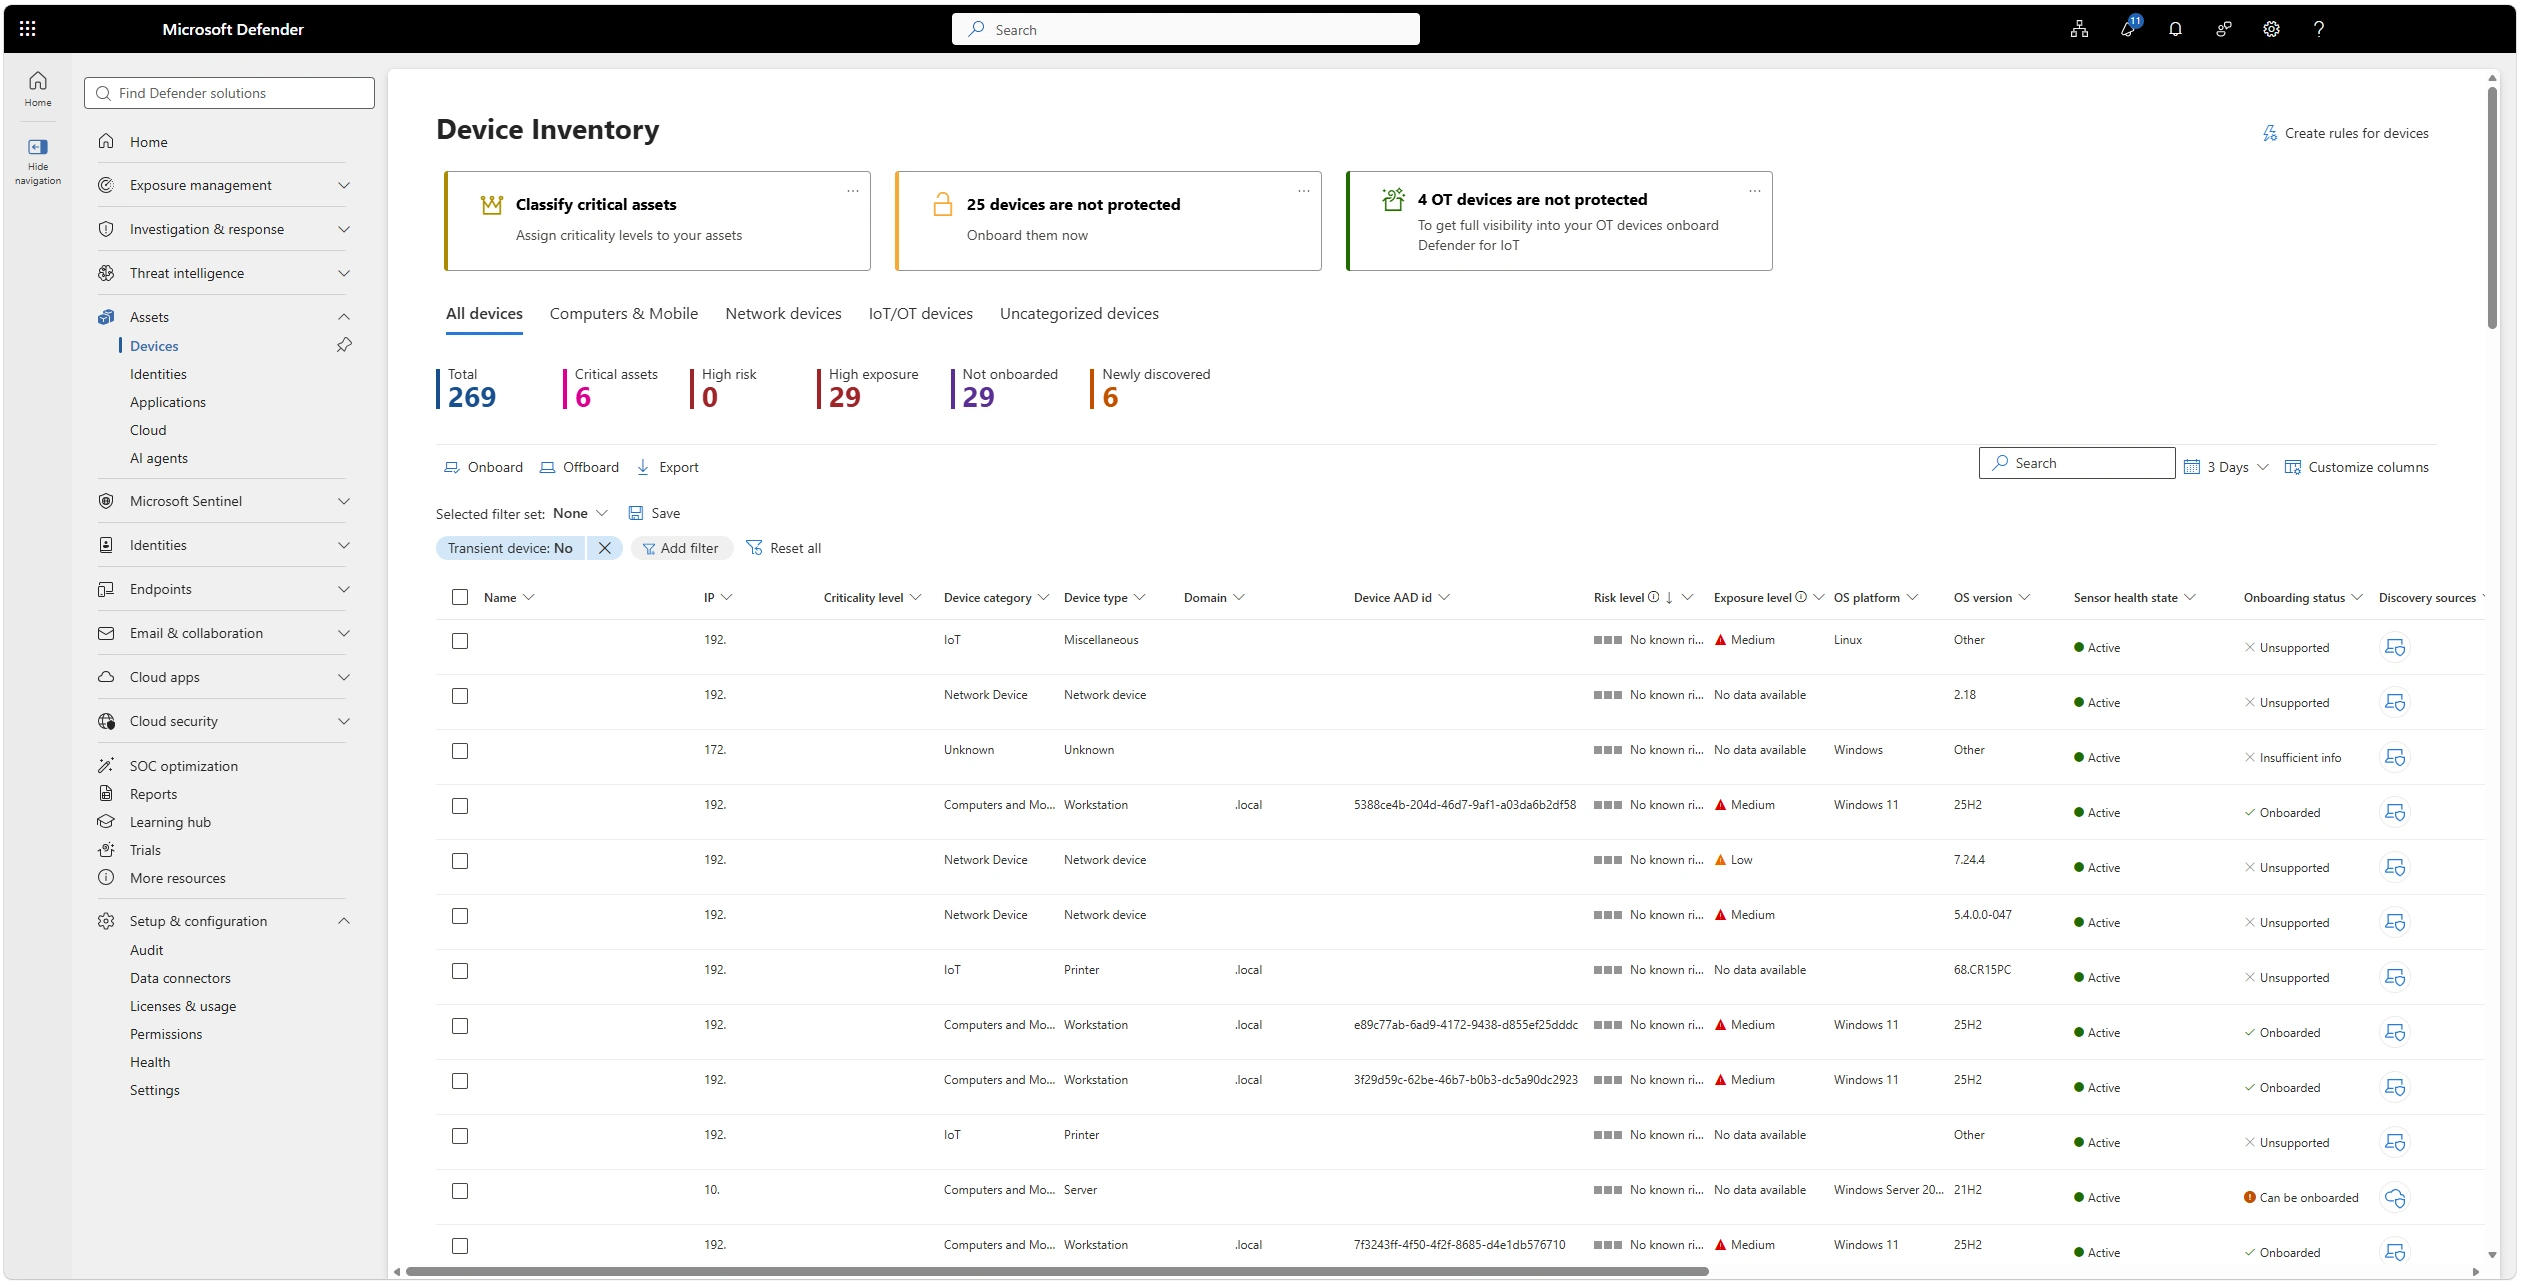
📷 Εικόνα 2: Απογραφή συσκευών μετά το onboarding. Defender portal → Assets → Devices.
Τι να ρυθμίσετε την πρώτη εβδομάδα
Μην προσπαθήσετε να ρυθμίσετε τα πάντα. Εστιάστε σε αυτά:
1. Βασικές πολιτικές ασφάλειας (security baselines)
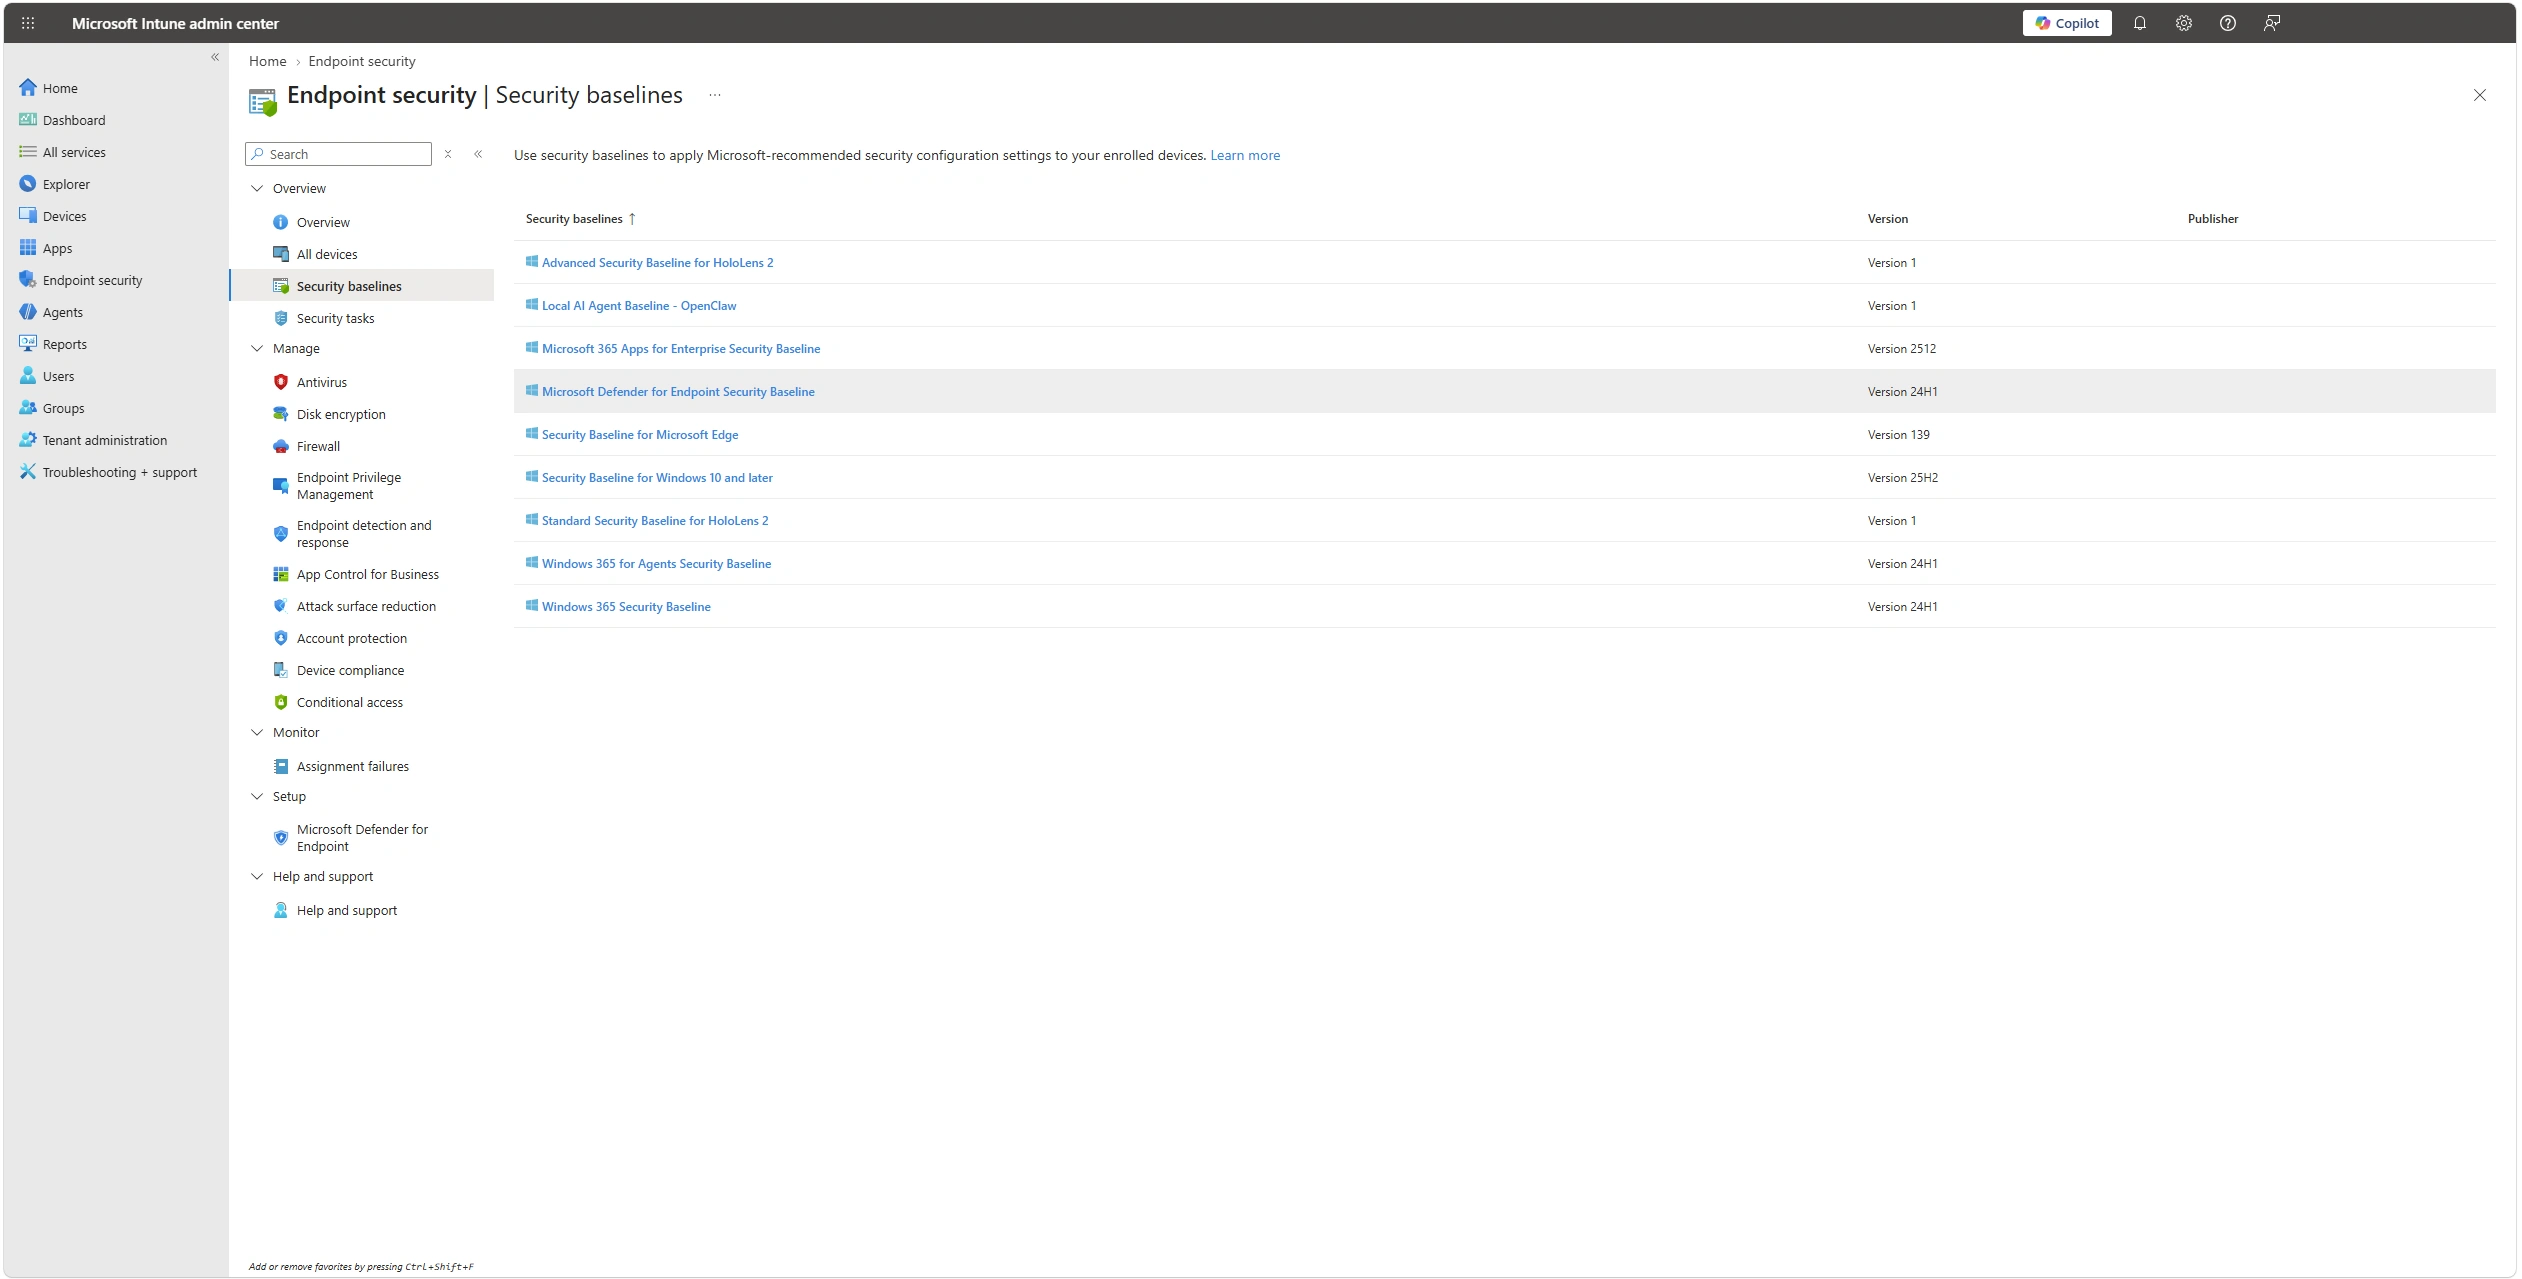
📷 Εικόνα 3: Security baselines στο Intune. Intune admin center → Endpoint security → Security baselines → Microsoft Defender for Endpoint baseline.
Η Microsoft παρέχει ένα security baseline με σαφείς επιλογές για το Defender for Endpoint. Αναπτύξτε το πρώτα σε μια πιλοτική ομάδα. Ελέγξτε τι αλλάζει. Επεκτείνετε.
2. Attack Surface Reduction rules
Οι κανόνες ASR μπλοκάρουν συνηθισμένα μοτίβα επίθεσης, πράγματα όπως «μην επιτρέπεις στις εφαρμογές Office να εκκινούν child processes» και «μην επιτρέπεις σε scripts να φορτώνουν περιεχόμενο που έχει ληφθεί από το διαδίκτυο». Σήμερα υπάρχουν 19 κανόνες, από τους οποίους τρεις ανήκουν στην ομάδα Standard protection που η Microsoft προτείνει να ενεργοποιηθεί πρώτη. Μην τους ενεργοποιήσετε όλους μαζί σε Block mode. Ξεκινήστε σε Audit mode για δύο εβδομάδες, εξετάστε τι θα είχε μπλοκαριστεί και μετά περάστε σε Block όσους δεν σπάνε νόμιμες εργασίες.
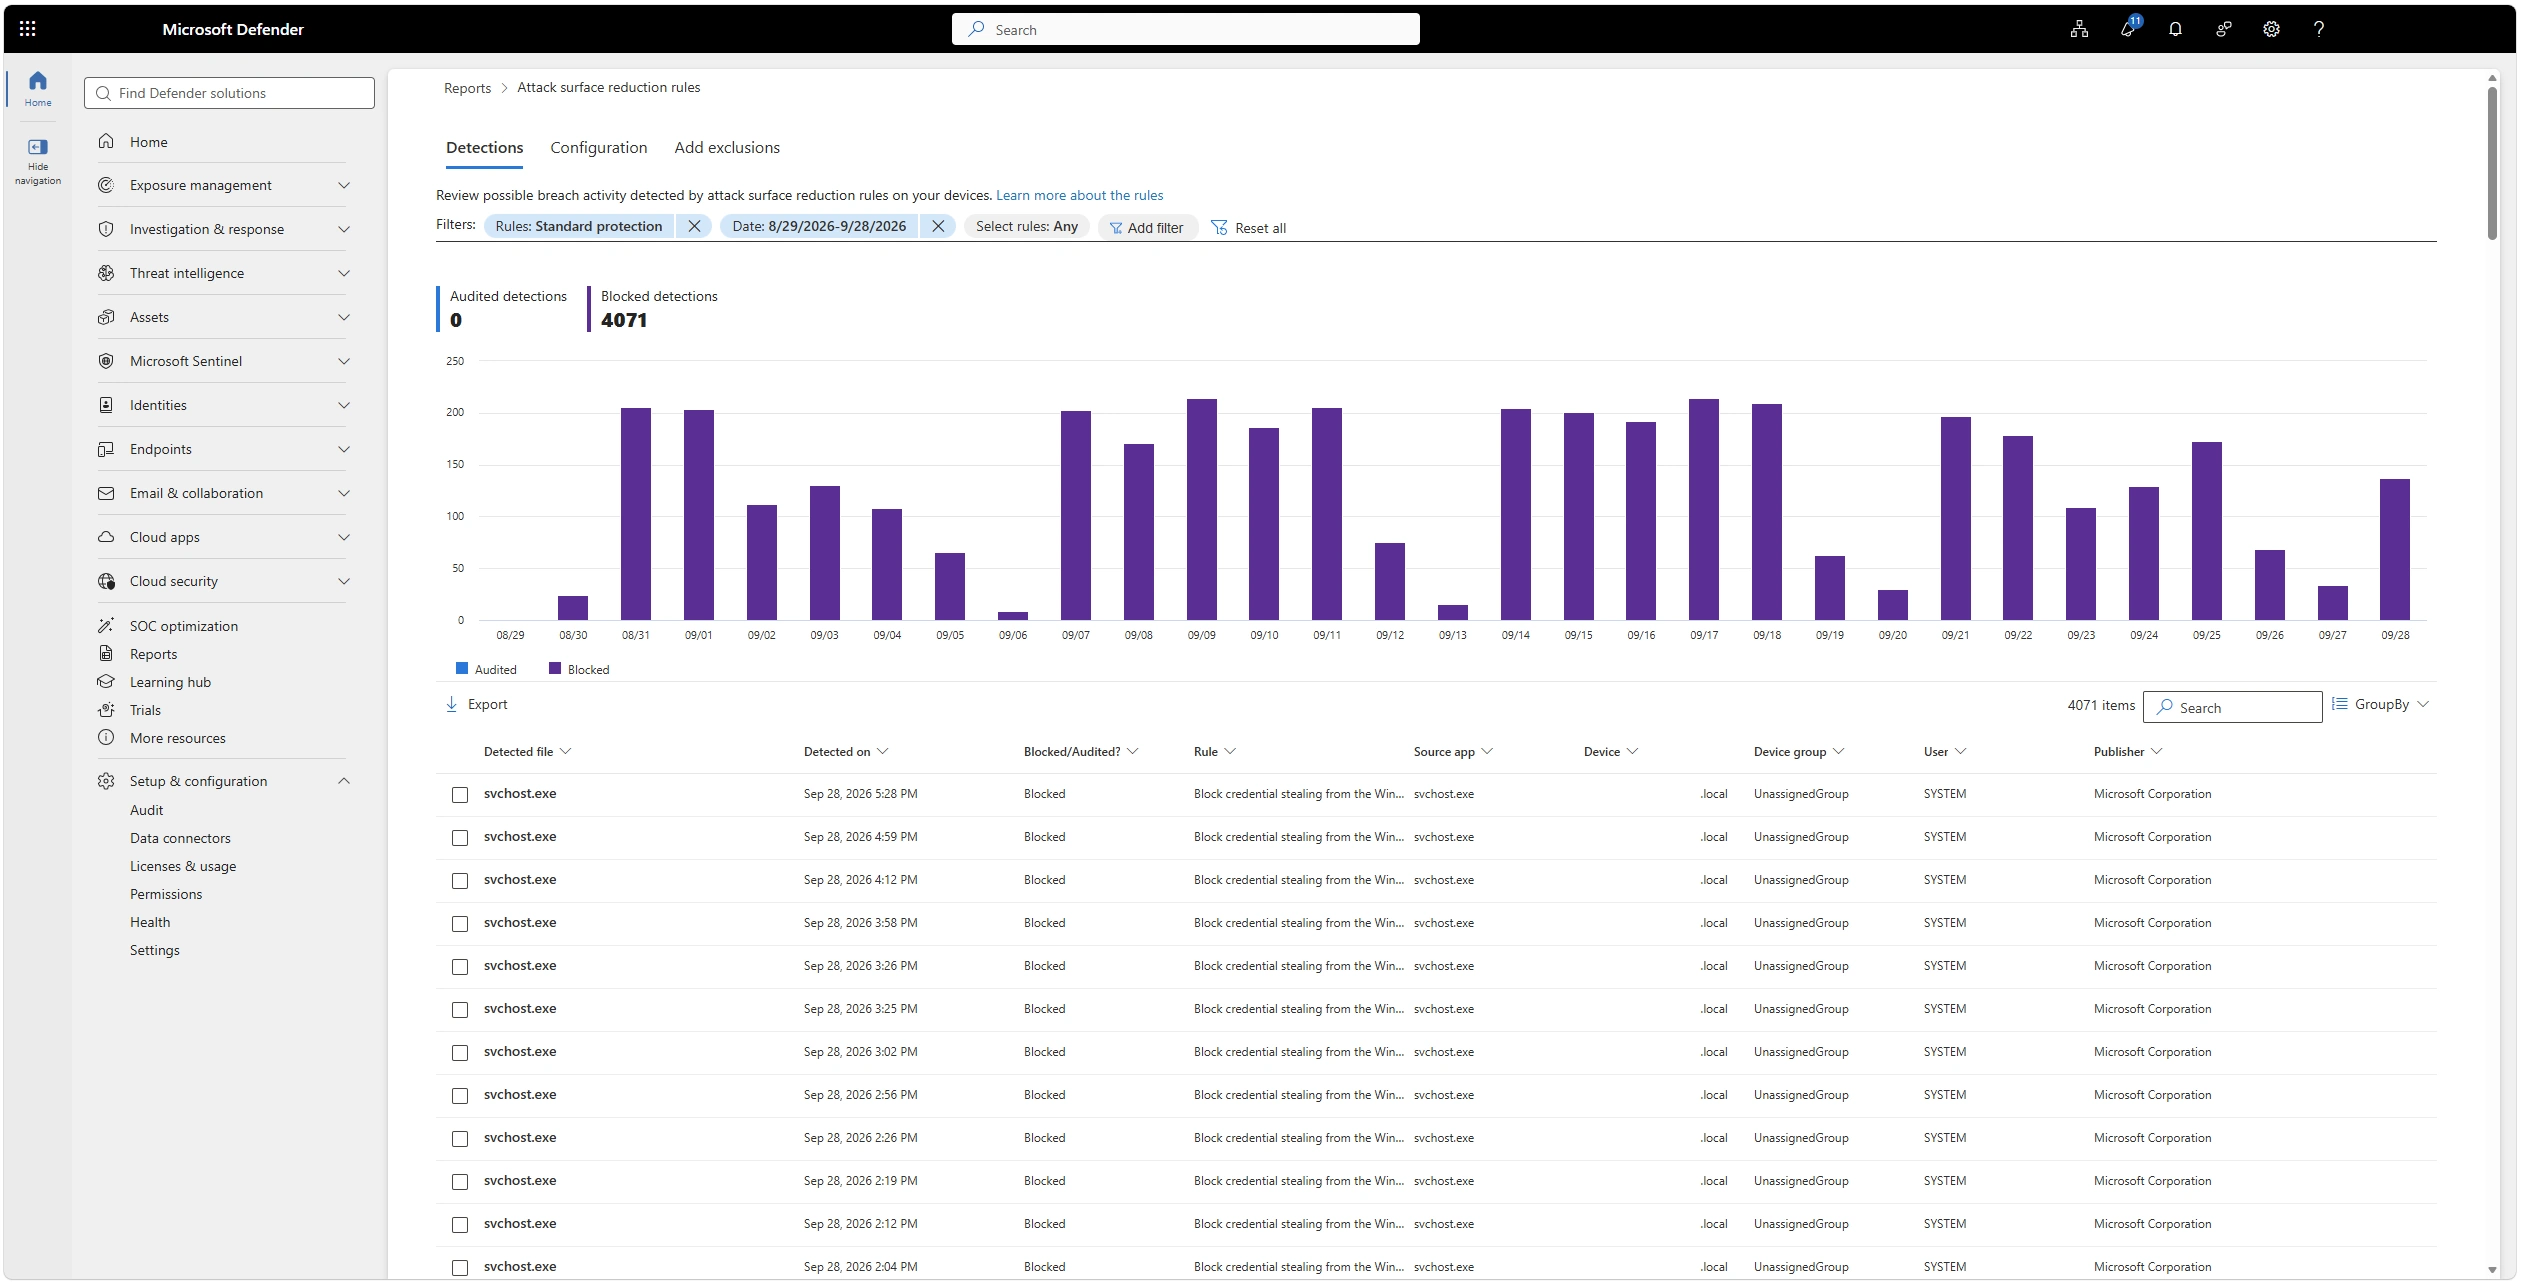
📷 Εικόνα 4: Αναφορά Attack Surface Reduction rules στο Defender portal. Defender portal → ASR rules report.
3. Web content filtering
Μπλοκάρετε τις κατηγορίες που η πολιτική αποδεκτής χρήσης (acceptable-use policy) δεν επιτρέπει (τυχερά παιχνίδια, περιεχόμενο ενηλίκων, παράνομο λογισμικό, πρόσφατα καταχωρημένα domains). Πέντε λεπτά ρύθμισης, άμεση μείωση κινδύνου.
4. Tamper protection
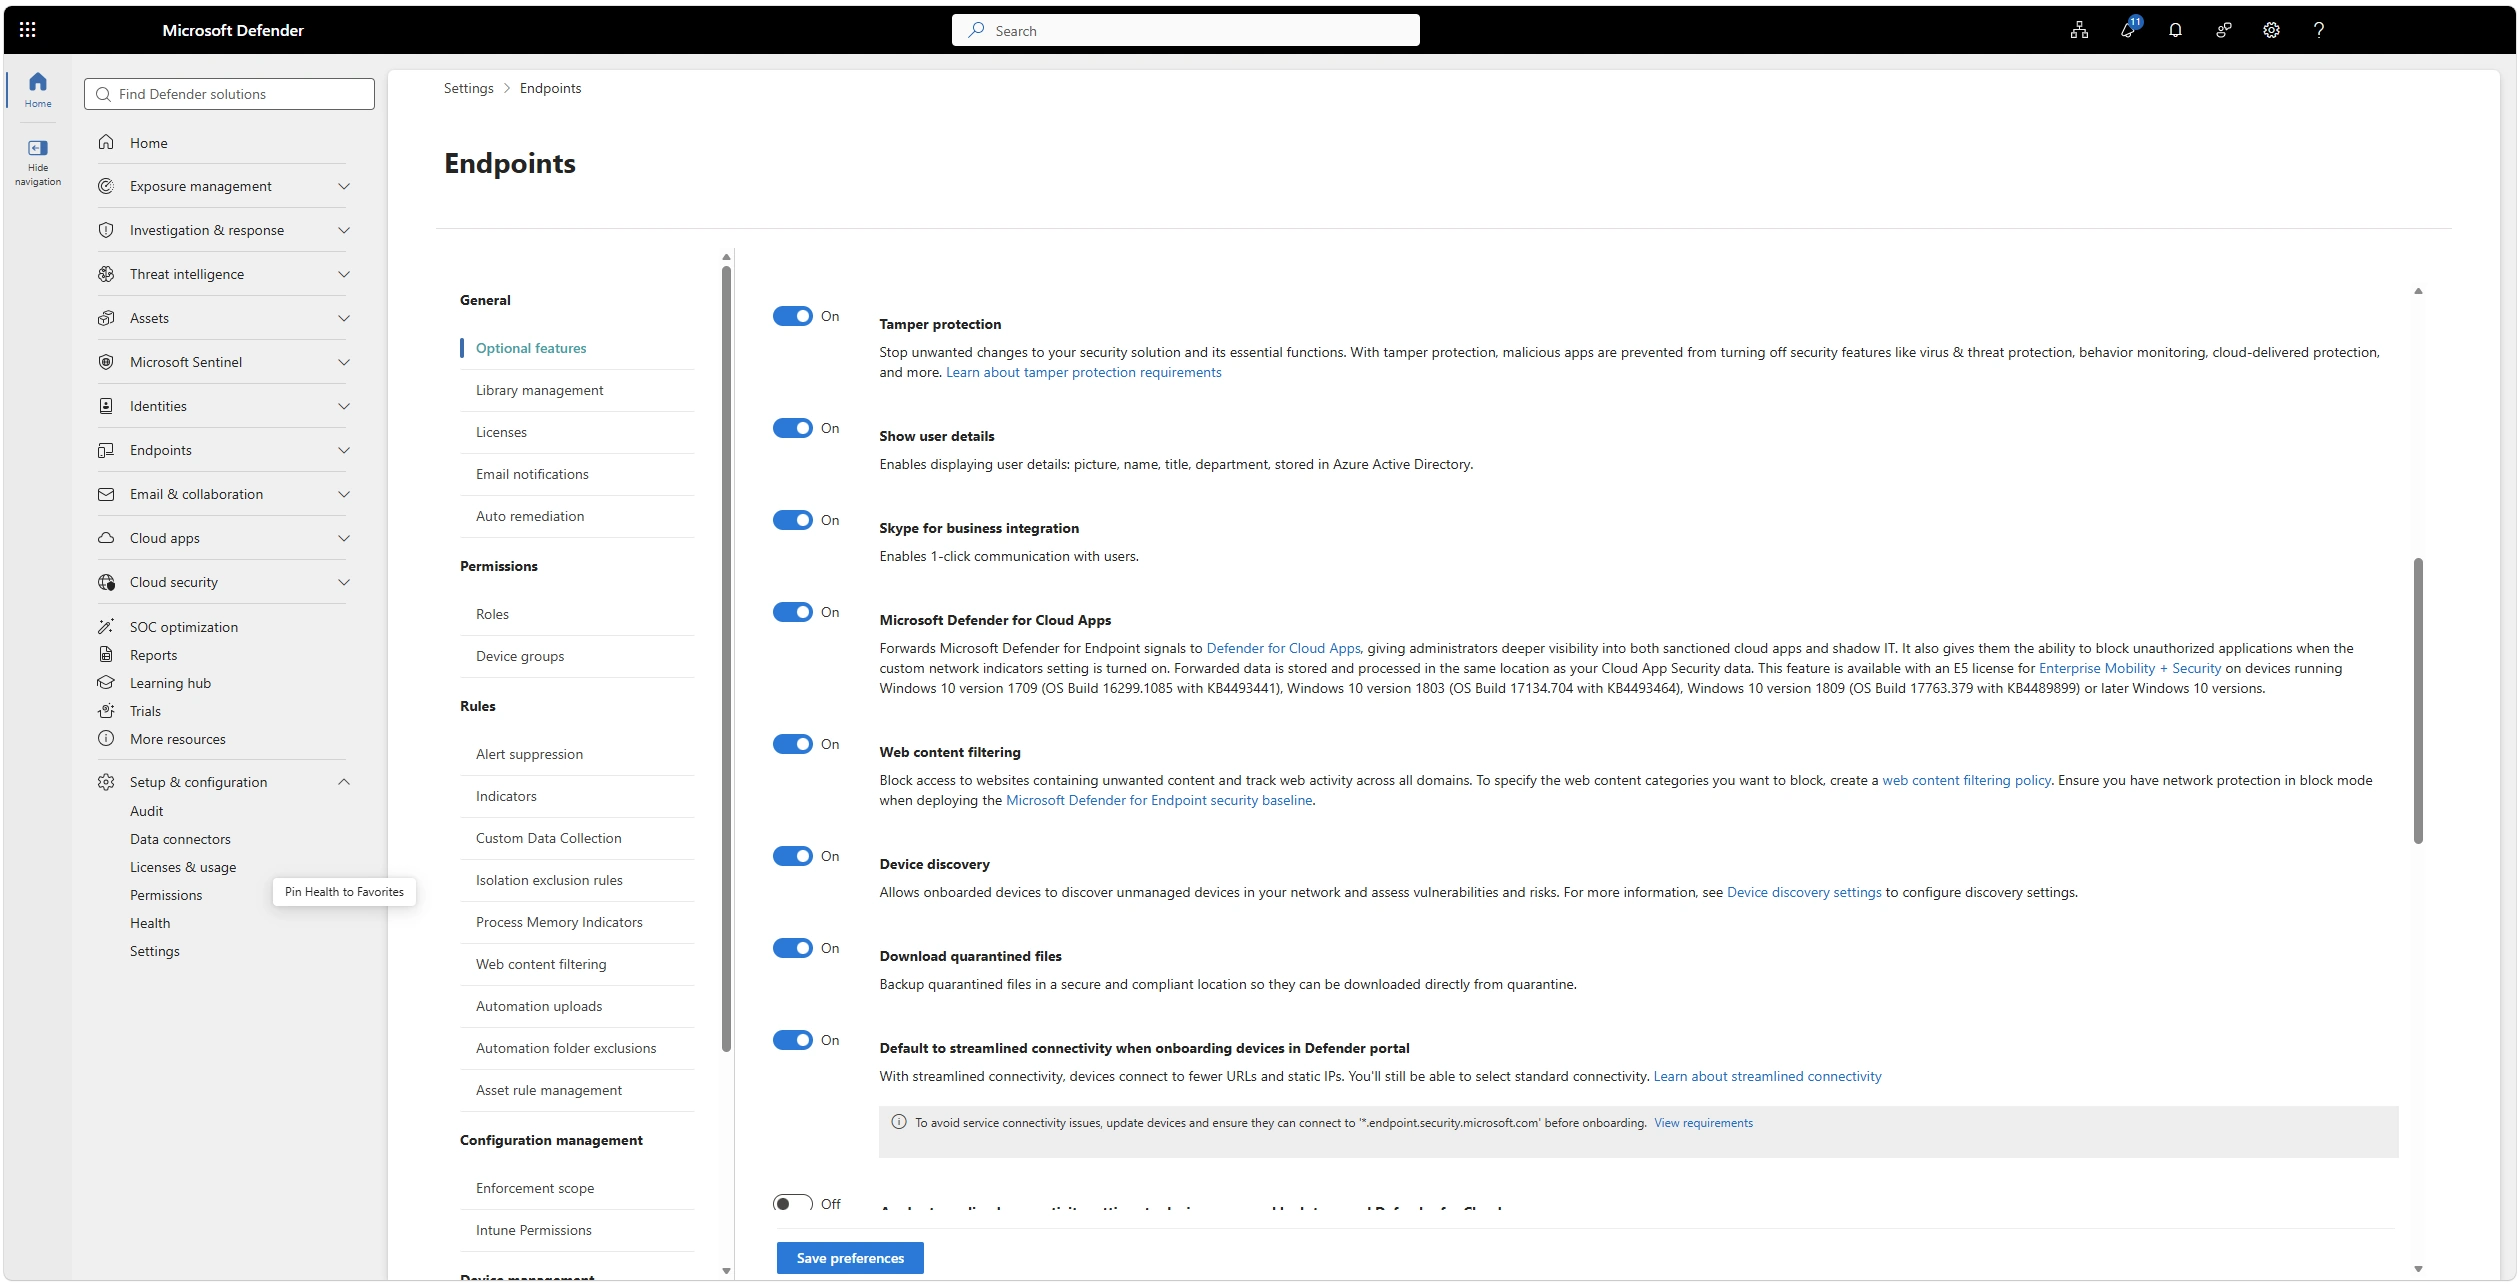
📷 Εικόνα 5: Ρύθμιση Tamper protection. Defender portal → Settings → Endpoints → Optional features → διακόπτης Tamper protection.
Ενεργοποιήστε το. Εμποδίζει τους επιτιθέμενους (και τους «εξυπηρετικούς» χρήστες) από το να απενεργοποιήσουν το Microsoft Defender Antivirus μέσω registry, PowerShell ή Group Policy. Δεν υπάρχει κανένας λόγος να μην το ενεργοποιήσετε.
5. Automated investigation
Στο Plan 2, το Automated Investigation and Remediation (AIR) είναι ενεργό εξ ορισμού. Το επίπεδο αυτοματισμού ορίζεται ανά device group, από το Settings → Endpoints → Permissions → Device groups του Defender portal. Η Microsoft προτείνει το «Full - remediate threats automatically». Αν θέλετε πρώτα να δείτε τι θα έκανε η πλατφόρμα, βάλτε την πιλοτική ομάδα σε «Semi - require approval for all folders» για δύο εβδομάδες και μετά περάστε σε Full.
Ένα ρεαλιστικό πλάνο για τον πρώτο μήνα
- Εβδομάδα 1: Onboarding μιας πιλοτικής ομάδας (10 έως 20 συσκευές), ανάπτυξη του security baseline, ενεργοποίηση tamper protection και web content filtering.
- Εβδομάδα 2: Ενεργοποίηση των κανόνων ASR σε Audit mode. Αρχίστε να διαβάζετε τα events που προκύπτουν.
- Εβδομάδα 3: Onboarding του υπόλοιπου στόλου σε κύματα. Μεταφορά των πρώτων κανόνων ASR σε Block.
- Εβδομάδα 4: Ανασκόπηση Threat Analytics, έλεγχος του automation level στα device groups, προγραμματισμός μηνιαίας ανασκόπησης.
Στο τέλος του πρώτου μήνα έχετε μια λειτουργική υλοποίηση του Microsoft Defender for Endpoint, με telemetry να ρέει στο Microsoft Defender portal, τη βάση δηλαδή πάνω στην οποία μπορεί πλέον να χτιστεί όλη η υπόλοιπη στοίβα ασφάλειάς σας.
Πού να συνεχίσετε από εδώ
🔗 Η σειρά Microsoft Defender Up Close συνεχίζεται με τα «αδελφά» workloads: Microsoft Defender for Office 365, Microsoft Defender for Identity και Microsoft Defender for Cloud Apps. Θα τα βρείτε, μόλις δημοσιευτούν, στη σελίδα της σειράς.
🔗 Θέλετε να δείτε πώς όλα αυτά τροφοδοτούν την τεκμηρίωση συμμόρφωσης; Διαβάστε το Microsoft Secure Score ως εργαλείο GRC για ISO 27001 & NIS2.
Ακολουθήστε με στο LinkedIn για ειδοποιήσεις νέων άρθρων.
Πηγές Microsoft Learn
- Microsoft Defender for Endpoint, επισκόπηση
- Onboarding συσκευών στο Microsoft Defender for Endpoint
- Attack surface reduction rules (αναφορά)
- Microsoft Defender Vulnerability Management
- Security baselines για το Microsoft Defender for Endpoint