

Γιατί ένα CNAPP
Τα προηγούμενα άρθρα της σειράς κάλυψαν τα σημεία όπου δουλεύουν οι χρήστες σου: συσκευές, email, ταυτότητες, SaaS εφαρμογές. Υπάρχει όμως και μια δεύτερη περίμετρος, που συνήθως τη στήνει άλλη ομάδα: τα subscriptions του Azure, ίσως ένας λογαριασμός AWS, τα VMs που τρέχουν ακόμα το ERP, τα storage accounts με τα backups, τα pipelines των developers. Εκεί τα περιστατικά σπάνια ξεκινούν από phishing. Ξεκινούν από ένα storage account με δημόσια πρόσβαση, ένα VM με ανοιχτό RDP στο internet, ένα secret ξεχασμένο μέσα σε κώδικα.
Το Microsoft Defender for Cloud είναι η απάντηση της Microsoft σε αυτό. Είναι CNAPP (Cloud Native Application Protection Platform), δηλαδή τρία εργαλεία σε ένα:
- CSPM (Cloud Security Posture Management): ελέγχει συνεχώς τις ρυθμίσεις των cloud resources και σου λέει τι είναι λάθος.
- DevSecOps: φέρνει τα ευρήματα του κώδικα και των pipelines (GitHub, Azure DevOps, GitLab) στην ίδια εικόνα.
- CWPP (Cloud Workload Protection Platform): προστατεύει τα ίδια τα workloads, δηλαδή servers, containers, storage και databases, με ανίχνευση απειλών σε πραγματικό χρόνο.

📷 Εικόνα 1: Τα plans του Defender for Cloud και τα περιβάλλοντα που καλύπτουν, από τον κώδικα μέχρι το runtime. Πηγή εικόνας: Microsoft Learn.
Το Defender for Cloud δεν αγοράζεται ως άδεια ανά χρήστη, όπως τα υπόλοιπα προϊόντα της σειράς. Χρεώνεται ανά resource και ανά ώρα, μέσα από το Azure subscription. Γι’ αυτό ο σχεδιασμός του είναι και απόφαση κόστους, όχι μόνο ασφάλειας.
Αυτό το άρθρο είναι η πρακτική συνέχεια της σειράς Microsoft Defender Demystified. Τέσσερις βασικές δυνατότητες, μία κάθε φορά.
Δυνατότητα 1: Foundational CSPM, το δωρεάν σημείο εκκίνησης
Μόλις ανοίξεις το Defender for Cloud σε ένα Azure subscription, ενεργοποιείται το Foundational CSPM, χωρίς κόστος. Δεν χρειάζεται agent ούτε απόφαση αγοράς. Παίρνεις:
- Security recommendations για κάθε resource, βασισμένες στο Microsoft Cloud Security Benchmark (MCSB).
- Cloud secure score, που ανεβαίνει καθώς διορθώνεις τις recommendations.
- Asset inventory των resources σε Azure, AWS και GCP, και των servers που συνδέεις μέσω Azure Arc.
- Σύνδεση των AWS και GCP χωρίς agent, για την ίδια εικόνα σε όλα τα clouds.
- Workflow automation και εξαγωγή δεδομένων προς SIEM.
Από την εμπειρία μου, η πρώτη ματιά στις recommendations είναι πάντα πιο χρήσιμη από όσο περιμένει η ομάδα: storage accounts που επιτρέπουν πρόσβαση από παντού, VMs με management ports ανοιχτά στο internet, Key Vaults χωρίς προστασία από διαγραφή, subscriptions με πολλούς owners. Τίποτα από αυτά δεν είναι επίθεση. Είναι όμως ακριβώς τα σημεία από όπου ξεκινούν οι επιθέσεις.
Στο Defender portal, στο Cloud security → Overview, η ίδια εικόνα συνδυάζεται με τα alerts και τα incidents του SOC:
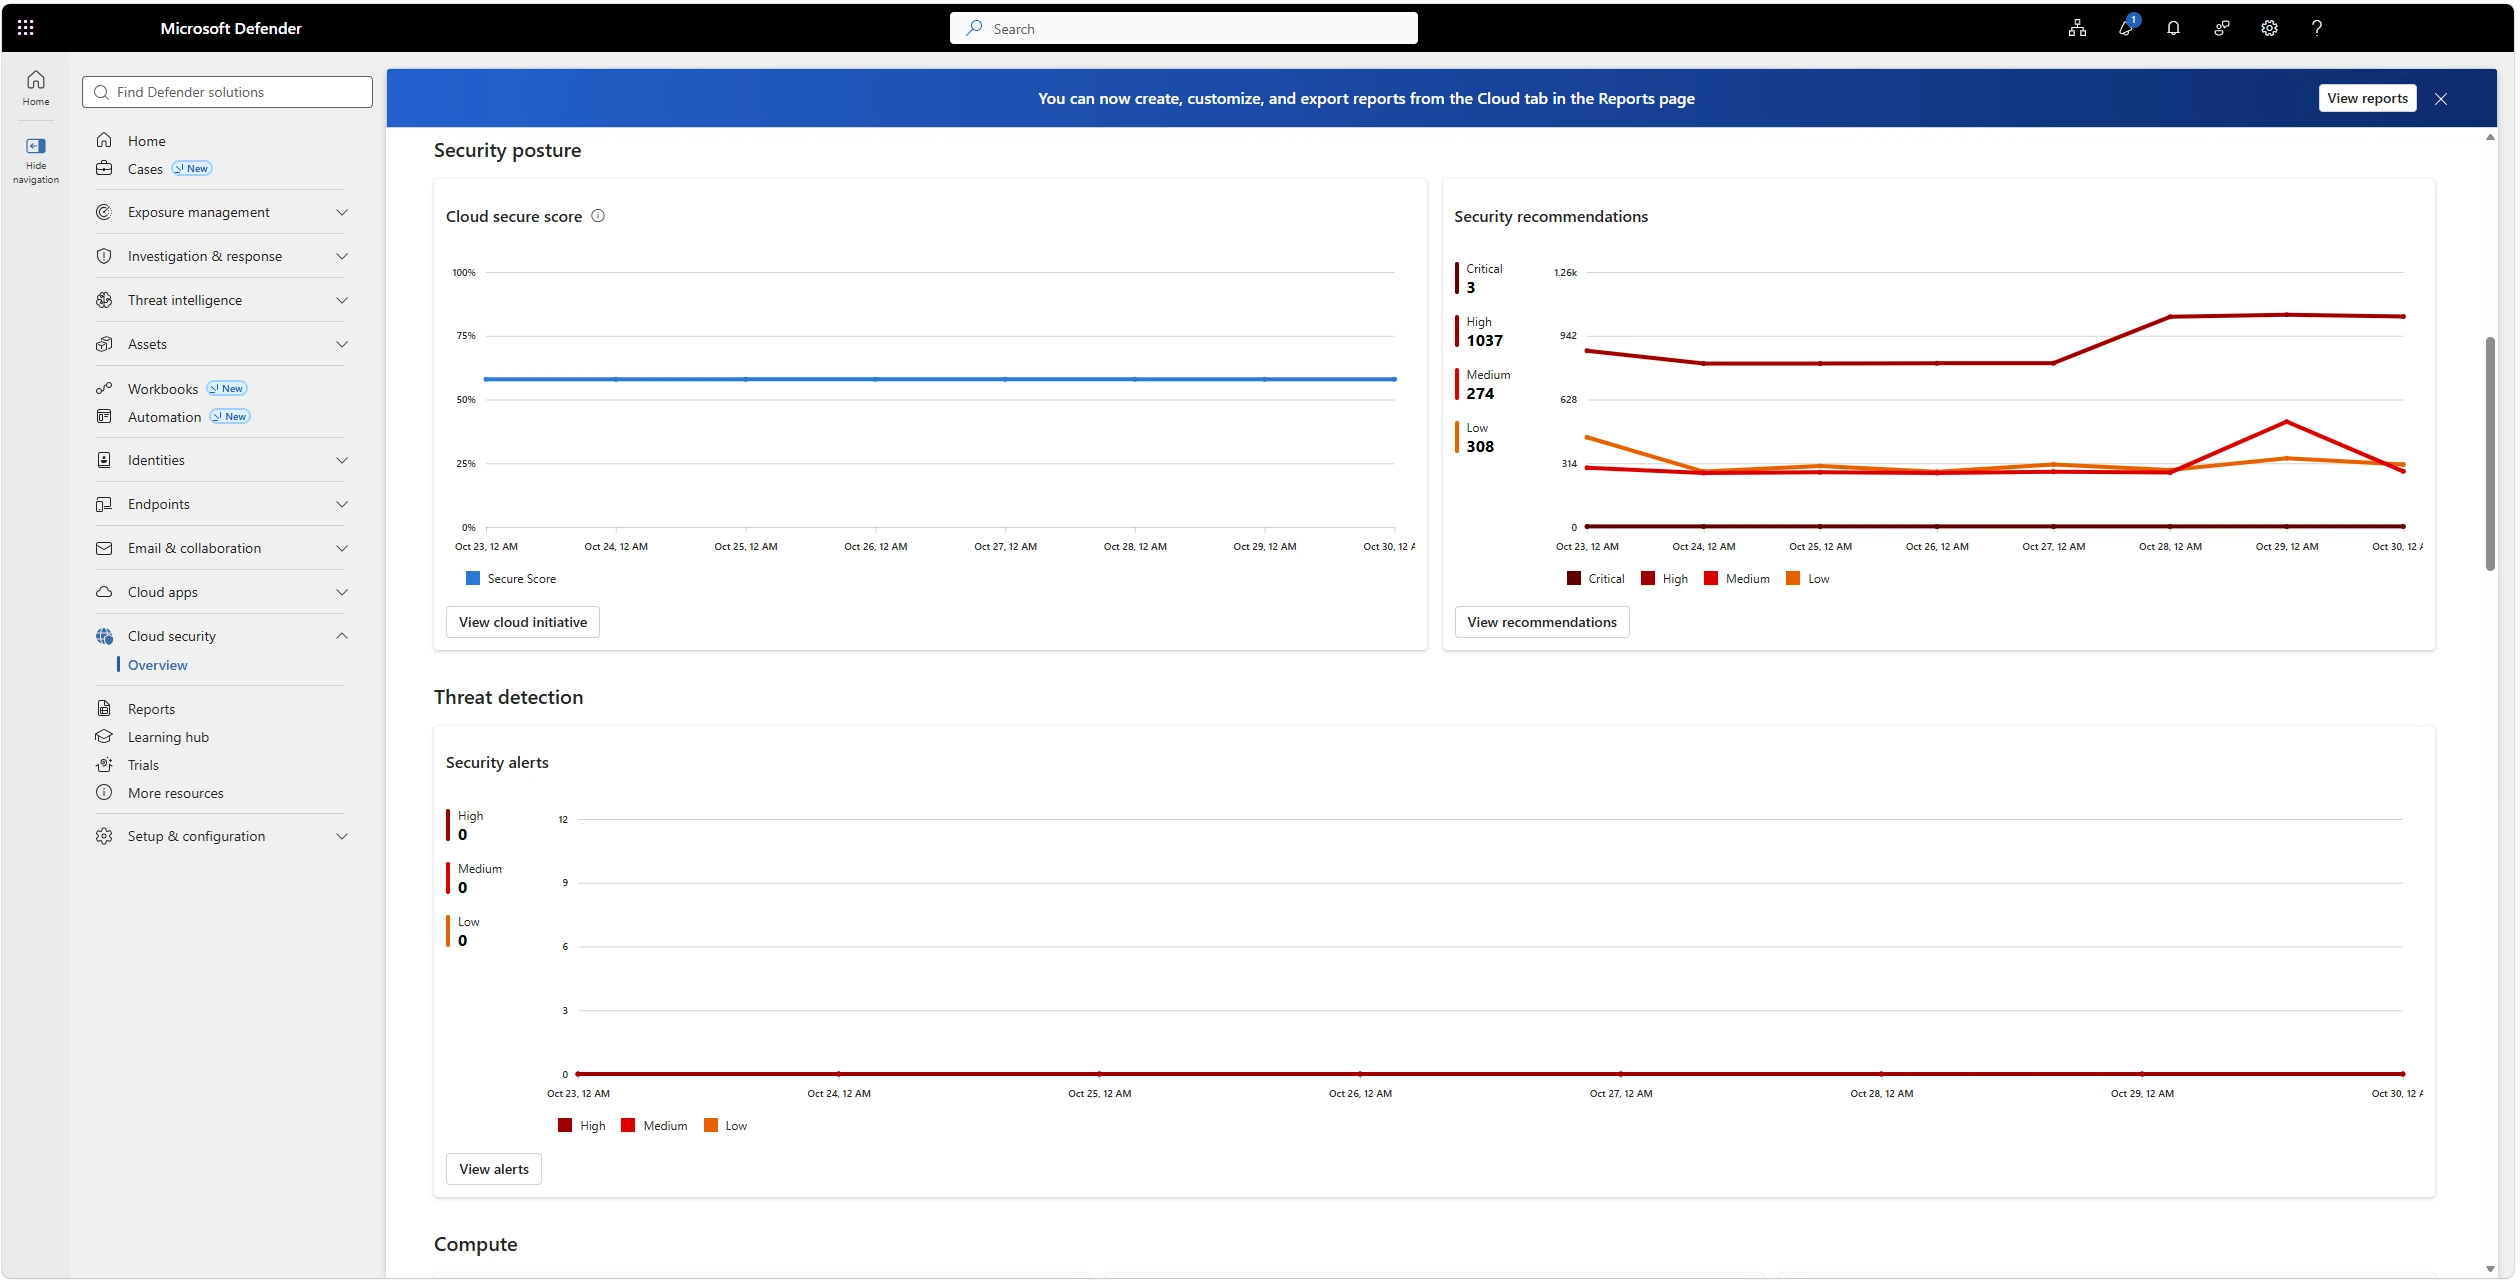
📷 Εικόνα 2: Το Cloud overview dashboard, με τις κάρτες Cloud secure score, Recommendations και Threat detection. Defender portal → Cloud security → Overview.
Μία πρακτική λεπτομέρεια: το Defender portal δείχνει τα δεδομένα του cloud όταν έχεις τουλάχιστον ένα paid plan. Την πρώτη φορά επιλέγεις Prepare my tenant, και τα δεδομένα μπορεί να χρειαστούν έως 24 ώρες για να εμφανιστούν.
Δυνατότητα 2: Defender CSPM και regulatory compliance
Το Foundational CSPM σου λέει τι είναι λάθος. Το Defender CSPM, το paid plan, σου λέει ποιο λάθος έχει σημασία. Η διαφορά φαίνεται όταν έχεις 400 recommendations και μία εβδομάδα.
Οι δυνατότητες που κάνουν τη διαφορά:
| Δυνατότητα | Τι λύνει |
|---|---|
| Attack path analysis | Δείχνει τη διαδρομή που θα ακολουθούσε ένας επιτιθέμενος: VM εκτεθειμένο στο internet, με ευπάθεια, με managed identity που διαβάζει storage account με ευαίσθητα δεδομένα. Διορθώνεις πρώτα αυτό. |
| Cloud security explorer | Ερωτήματα πάνω στον χάρτη του cloud σου, π.χ. «ποια VMs είναι εκτεθειμένα στο internet και έχουν critical ευπάθειες». |
| Agentless scanning | Ευπάθειες και secrets στα VMs χωρίς εγκατάσταση agent. |
| Data security posture management | Βρίσκει ποια datastores περιέχουν ευαίσθητα δεδομένα, άρα ποια resources θέλουν προτεραιότητα. |
| Governance rules | Αναθέτει κάθε recommendation σε owner με προθεσμία και παρακολουθεί την πρόοδο. |
| Regulatory compliance | Αξιολογεί τα resources απέναντι σε πρότυπα και κανονισμούς. |
Για όποιον κάνει GRC, το τελευταίο είναι το πιο ενδιαφέρον. Στη λίστα των standards που μπορείς να ενεργοποιήσεις υπάρχουν το EU 2022/2555 (NIS2), ο GDPR και το ISO/IEC 27001:2022, για Azure, AWS και GCP. Το MCSB είναι ενεργό από προεπιλογή. Για να προσθέσεις τα υπόλοιπα, χρειάζεσαι τουλάχιστον ένα paid plan.
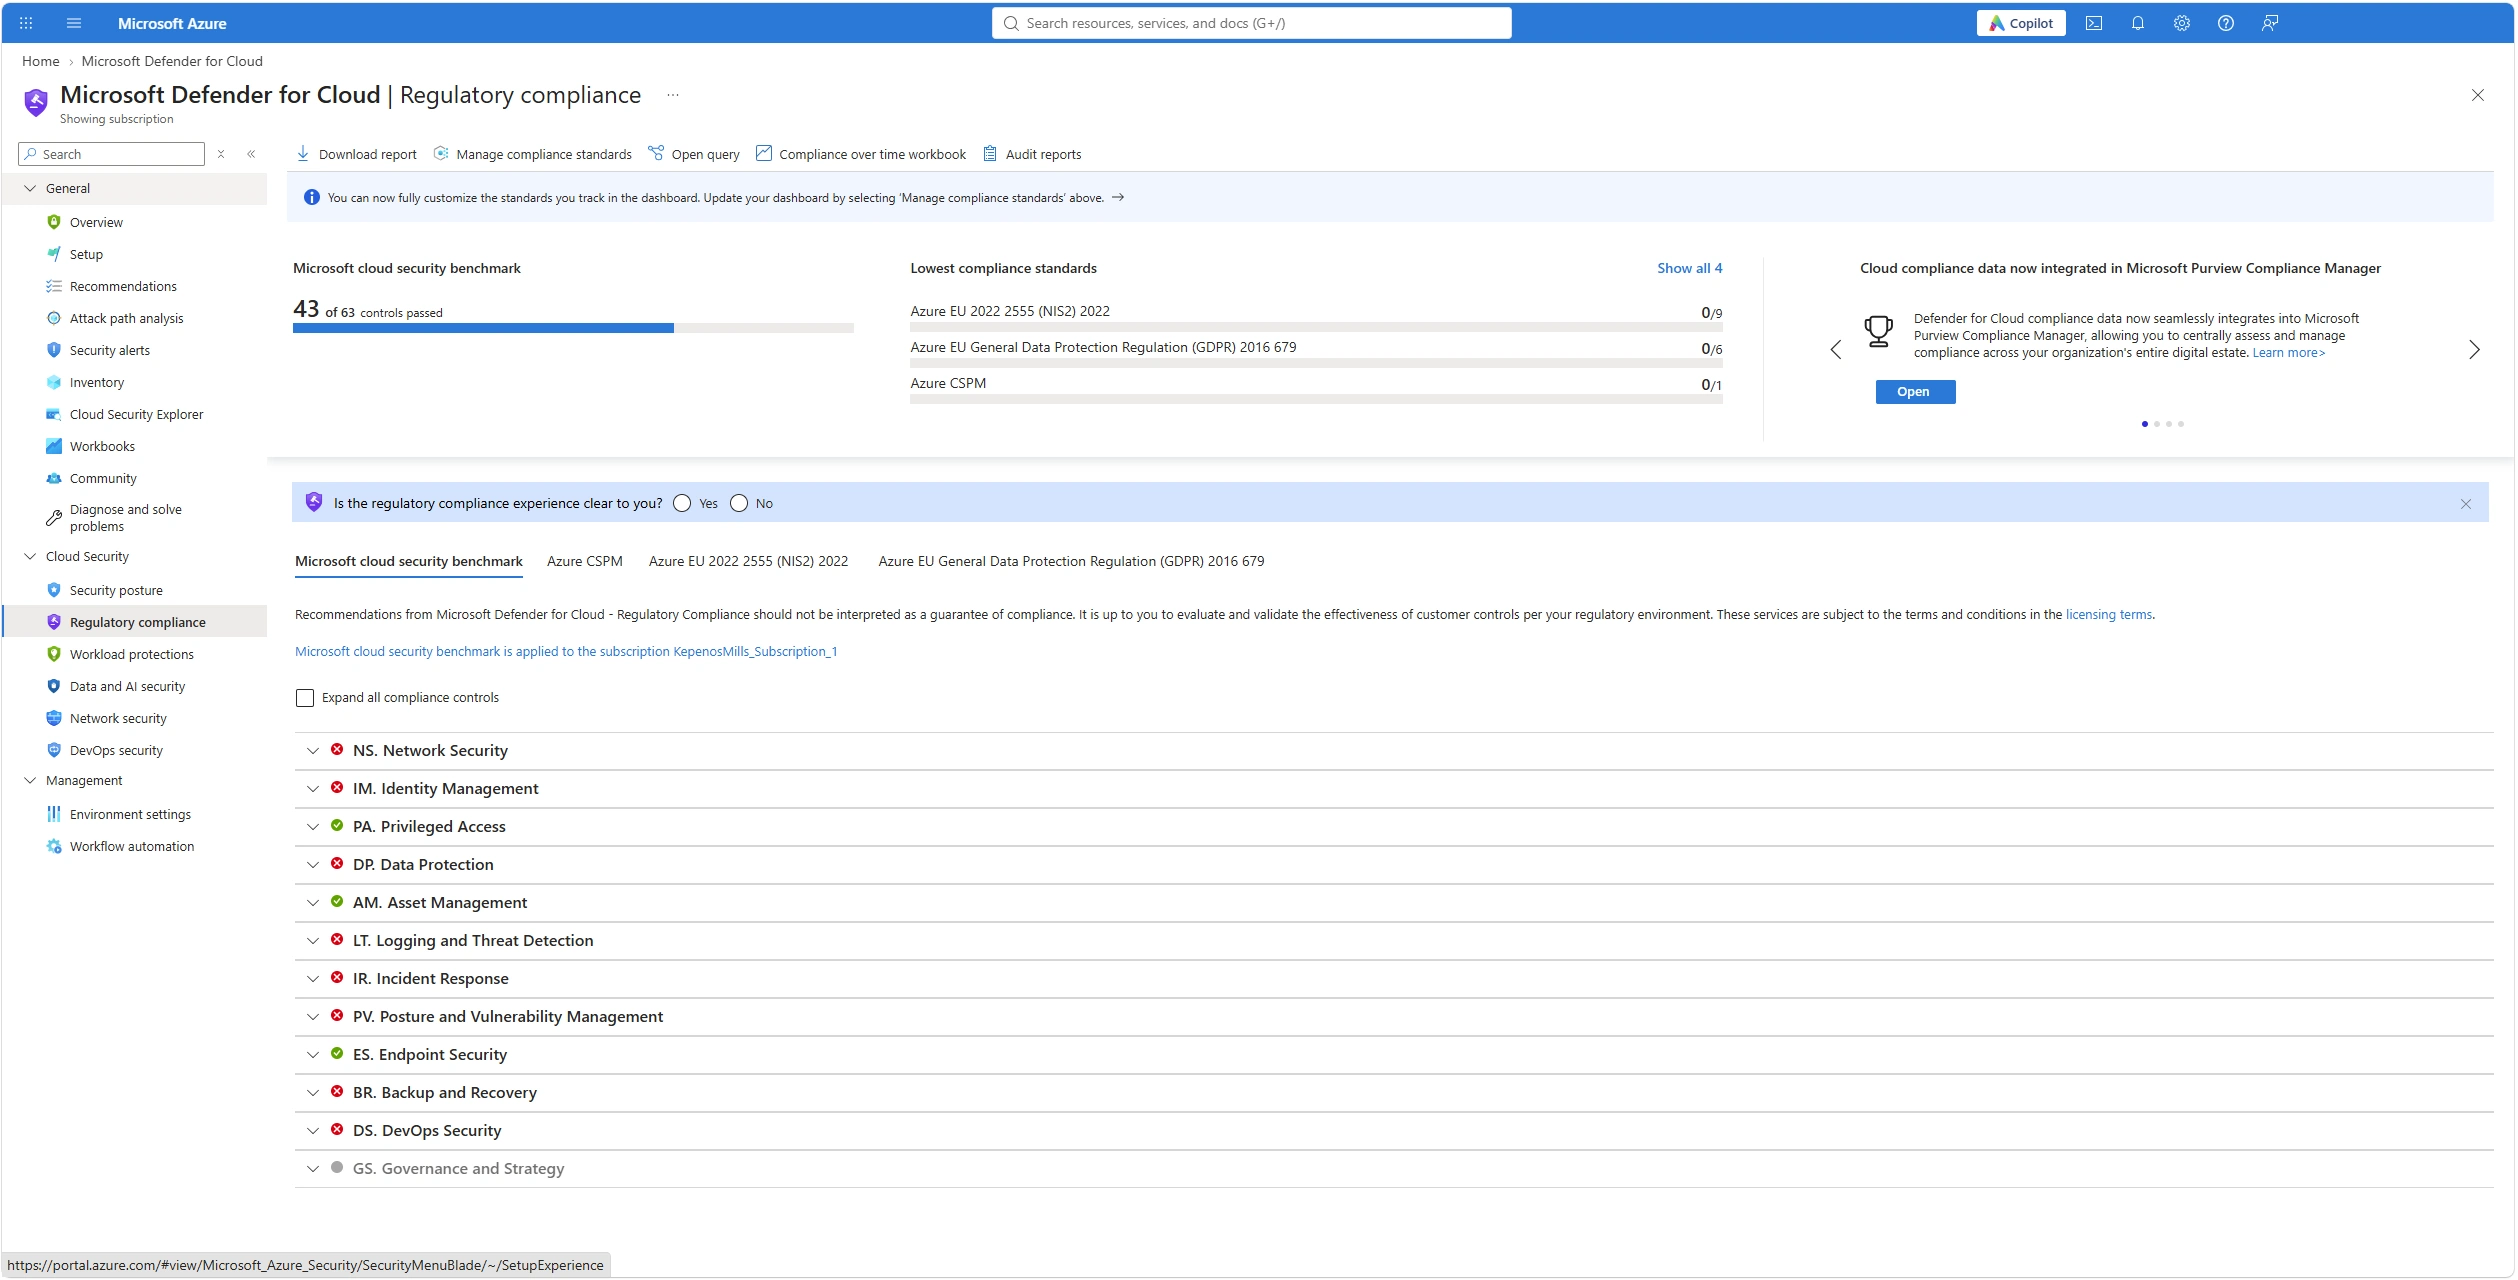
📷 Εικόνα 3: Τα standards του Regulatory compliance και η κάλυψη των controls τους. Defender portal → Cloud security → Regulatory compliance.
Τρία πράγματα που πρέπει να ξέρεις πριν δείξεις αυτό το dashboard σε ελεγκτή:
- Καλύπτει μόνο το τεχνικό κομμάτι των cloud resources. Ένα 100% στο standard «NIS2» δεν σημαίνει συμμόρφωση με την Οδηγία. Σημαίνει ότι οι ρυθμίσεις των resources που ελέγχει περνούν τους αυτόματους ελέγχους. Οι πολιτικές, οι διαδικασίες και η διοίκηση μένουν δική σου δουλειά.
- Οι χειροκίνητες αξιολογήσεις δέχονται τεκμήρια. Με Attest δηλώνεις την κατάσταση ενός control και επισυνάπτεις τεκμήριο. Έτσι το dashboard γίνεται σημείο συγκέντρωσης, όχι μόνο αυτόματη αναφορά.
- Το Download report βγάζει PDF ανά standard, οργανωμένο ανά control. Είναι το πιο απλό τεκμήριο για το cloud κομμάτι ενός ελέγχου. Τα δεδομένα συγχρονίζονται και με το Microsoft Purview Compliance Manager.
Στο Defender portal το regulatory compliance εμφανίζεται για παρακολούθηση. Η ανάθεση των standards γίνεται ακόμα από το Azure portal.
Για το Microsoft 365 κομμάτι της ίδιας εικόνας, το αντίστοιχο εργαλείο είναι το Secure Score. Δες το Από το Secure Score στη συμμόρφωση για αντιστοίχιση με ΚΥΑ 1689/2025, NIS2, ISO 27001 και GDPR.
Δυνατότητα 3: Defender for Servers, Plan 1 ή Plan 2
Οι servers είναι συνήθως το μεγαλύτερο κομμάτι του λογαριασμού και το πιο κρίσιμο κομμάτι της προστασίας. Το Defender for Servers καλύπτει Windows και Linux σε Azure, AWS, GCP και on-premises (μέσω Azure Arc), και φέρνει μαζί του το Microsoft Defender for Endpoint. Η άδεια του Defender for Endpoint for Servers περιλαμβάνεται.
| Δυνατότητα | Plan 1 | Plan 2 |
|---|---|---|
| Defender for Endpoint EDR, με αυτόματο onboarding | ✅ | ✅ |
| Alerts και incidents στο Defender portal | ✅ | ✅ |
| Software inventory και vulnerability scanning με agent | ✅ | ✅ |
| Agentless vulnerability, malware και secrets scanning | ✅ | |
| Defender Vulnerability Management premium | ✅ | |
| File integrity monitoring | ✅ | |
| Just-in-time VM access | ✅ | |
| OS baseline misconfigurations (MCSB) | ✅ | |
| Alerts για DNS | ✅ | |
| 500 MB δωρεάν data ingestion σε Log Analytics | ✅ |
Ο κανόνας που χρησιμοποιώ: Plan 1 όταν θέλεις κυρίως EDR στους servers και έχεις ήδη άλλο εργαλείο για ευπάθειες. Plan 2 για servers που είναι εκτεθειμένοι στο internet, servers με δεδομένα, και όπου ο ελεγκτής θα ζητήσει file integrity monitoring ή τεκμήρια για τη διαχείριση ευπαθειών. Το Plan 2 ενεργοποιείται μόνο σε επίπεδο subscription. Μπορείς όμως να το απενεργοποιήσεις σε συγκεκριμένο resource.
Η αλλαγή στη χρέωση από 1 Νοεμβρίου 2026
Από την 1η Νοεμβρίου 2026 αλλάζουν δύο πράγματα:
- Στο Plan 1, τα desktops δεν χρεώνονται πια ως servers. Windows 10 και 11, Windows Enterprise multi-session, macOS και Linux desktop διανομές αδειοδοτούνται μέσω του Defender for Endpoint. Συσκευή που δεν αναγνωρίζεται καθαρά ως desktop χρεώνεται ως server.
- Και στα δύο plans αλλάζει ο τρόπος που μετρώνται οι billable servers. Ο αριθμός στον λογαριασμό σου μπορεί να αλλάξει.
Στο Plan 1 οι Windows servers χρεώνονται επειδή παίρνουν προστασία χωρίς να εγκαταστήσεις εσύ τον agent. Οι Linux servers χρεώνονται μόνο όταν έχει εγκατασταθεί ο agent του Defender for Endpoint. Αν έχεις ήδη standalone άδειες Defender for Endpoint for Servers, άνοιξε support request για να μην πληρώνεις δύο φορές.
Πρακτικά: κράτα τον λογαριασμό του Οκτωβρίου και σύγκρινέ τον με του Νοεμβρίου. Αν έχεις Azure Virtual Desktop, δες πώς ταξινομούνται τα session hosts.
Δυνατότητα 4: Διαχείριση των plans από το Defender portal
Ως τώρα τα plans ρυθμίζονταν στο Azure portal, subscription προς subscription, στο Environment settings:
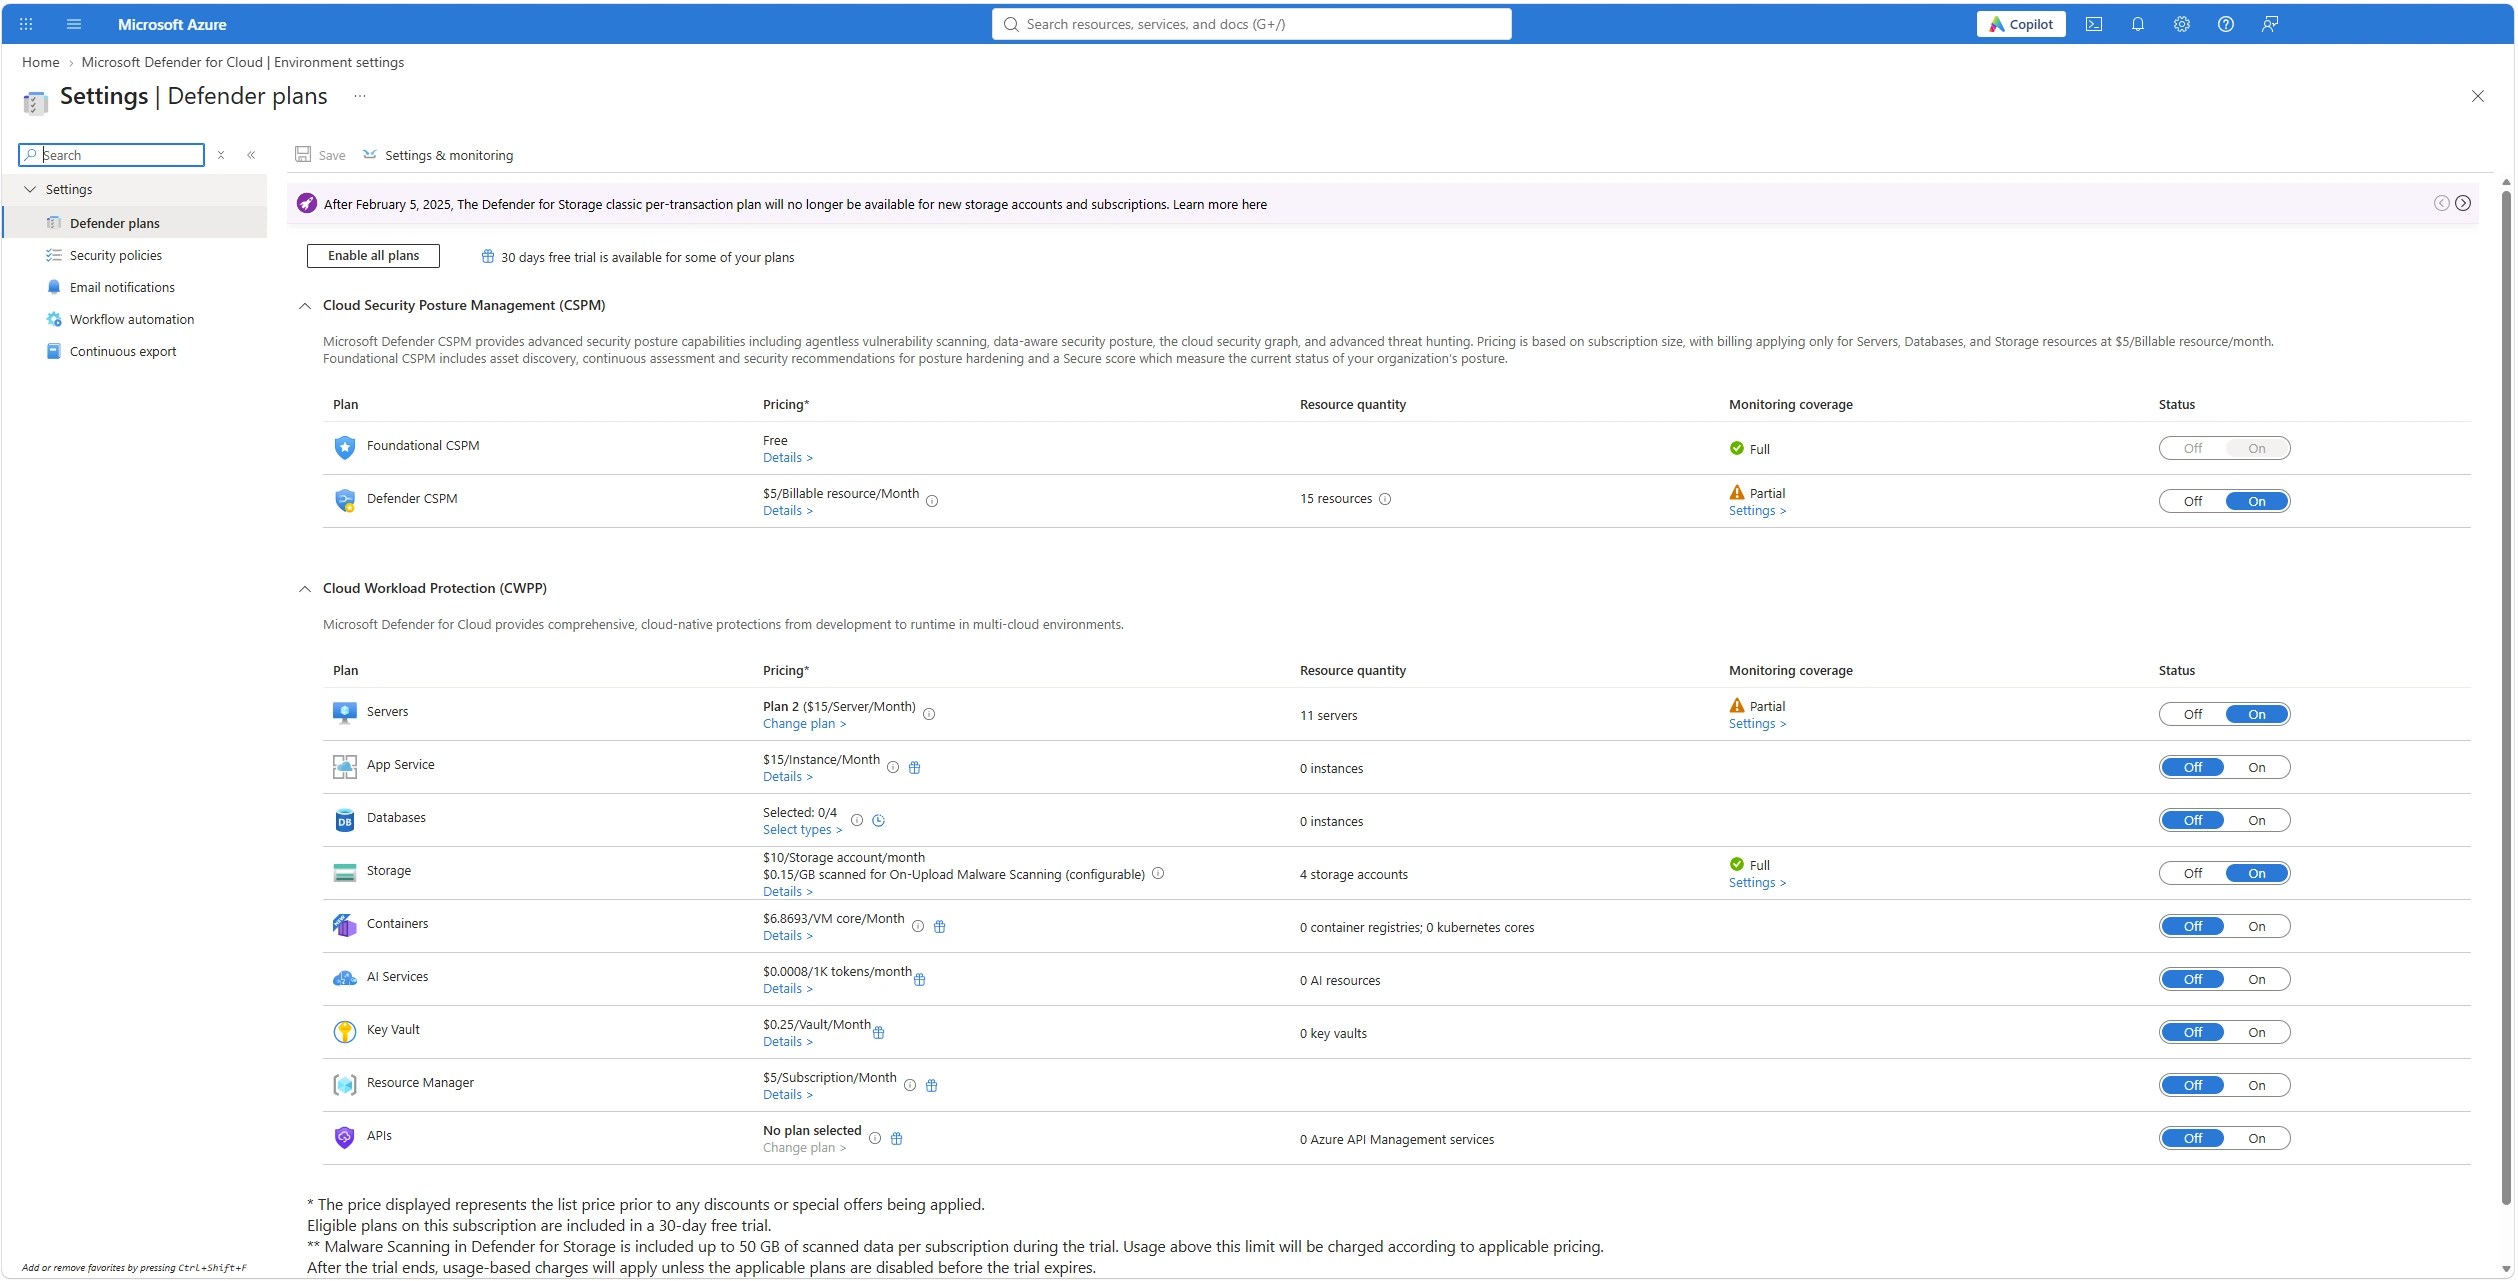
📷 Εικόνα 4: Τα Defender plans ενός subscription και η κατάστασή τους. Azure portal → Microsoft Defender for Cloud → Environment settings → subscription → Defender plans.
Από τις 20 Οκτωβρίου 2026, σε Public Preview, μπορείς να τα διαχειρίζεσαι από το Defender portal. Ορίζεις plans global, για όλα τα συνδεδεμένα περιβάλλοντα, τωρινά και μελλοντικά, ή ανά management group και subscription. Με το εικονίδιο της κλειδαριάς (Enforce and lock) εμποδίζεις τα επιμέρους subscriptions να αλλάξουν τη ρύθμιση.

📷 Εικόνα 5: Global plans enablement. Defender portal → Cloud security → Define Cloud Security plans → Global plans enablement page. Πηγή εικόνας: Microsoft Learn.
Για όποιον έχει ζήσει το «ξεχάσαμε να ενεργοποιήσουμε το Defender στο νέο subscription», αυτό είναι η μεγαλύτερη βελτίωση: κάθε νέο subscription κληρονομεί αυτόματα την κάλυψη. Υπάρχει όμως αντάλλαγμα. Μόλις ένα subscription περάσει στο Defender portal:
- Η χρέωση γίνεται σε Defender Workload Units (DWU), και κάποια plans ενοποιούνται ή μετρούν διαφορετικά.
- Οι ρυθμίσεις ανά resource δεν διατηρούνται. Αντικαθίστανται από τη ρύθμιση του subscription ή του management group.
- Το Defender for DNS καταργείται. Για αντίστοιχη προστασία χρειάζεσαι Defender for Servers Plan 2.
- Η δοκιμή των 30 ημερών θέλει ρητό opt-in τη στιγμή της ενεργοποίησης. Αλλιώς η χρέωση ξεκινά αμέσως.

📷 Εικόνα 6: Η σύγκριση παλιών και νέων plans πριν από τη μεταφορά. Defender portal → Cloud security → Define Cloud Security plans → Per-environment plan configurations. Πηγή εικόνας: Microsoft Learn.
Το preview καλύπτει μόνο Azure commercial. Τα AWS, GCP, Azure DevOps, GitLab και τα υπόλοιπα DevOps connectors μένουν στο Azure portal. Εξαίρεση είναι το GitHub, που υποστηρίζεται χωριστά σε δικό του public preview. Για τον πλήρη πίνακα αλλαγών και το τι κάνεις πριν από τη μεταφορά, δες το Preview: τα plans του Defender for Cloud στο Defender portal, με χρέωση σε DWU.
Η σύστασή μου: μην ενεργοποιήσεις global plan enablement σε παραγωγή όσο είναι preview. Η έγκριση γίνεται μία φορά για όλο το tenant και μεταφέρει αυτόματα όλα τα συνδεδεμένα subscriptions. Ξεκίνα από ένα subscription δοκιμών.
Ένα ρεαλιστικό πλάνο για τον πρώτο μήνα
- Εβδομάδα 1: Άνοιξε το Defender for Cloud σε όλα τα subscriptions (Foundational CSPM, χωρίς κόστος). Σύνδεσε AWS ή GCP αν υπάρχουν. Μην ενεργοποιήσεις ακόμη paid plans. Κατάγραψε τις 20 recommendations με τον μεγαλύτερο αντίκτυπο στο Cloud secure score.
- Εβδομάδα 2: Αποφάσισε για το Defender for Servers ανά subscription, Plan 1 ή Plan 2, με τον πίνακα παραπάνω. Ενεργοποίησε με opt-in στη δοκιμή των 30 ημερών και έλεγξε ότι οι servers εμφανίζονται στο Defender portal με τον agent του Defender for Endpoint.
- Εβδομάδα 3: Ενεργοποίησε το Defender CSPM σε ένα subscription με κρίσιμα δεδομένα. Άνοιξε το Attack path analysis και διόρθωσε τις διαδρομές που καταλήγουν σε ευαίσθητα δεδομένα. Όρισε governance rules με owner και προθεσμία για τις critical recommendations.
- Εβδομάδα 4: Πρόσθεσε τα standards NIS2 και ISO/IEC 27001:2022 στο Regulatory compliance, κατέβασε την πρώτη αναφορά ανά standard και κράτα την ως baseline. Πριν λήξει η δοκιμή, σύγκρινε το κόστος με τον Cost Estimator και κράτα μόνο τα plans που αιτιολογούνται.
Στο τέλος του πρώτου μήνα έχεις πλήρη εικόνα του cloud σου, EDR σε όλους τους servers, μια λίστα προτεραιοτήτων που βασίζεται σε πραγματικές διαδρομές επίθεσης, και μια πρώτη αναφορά συμμόρφωσης που δείχνει πού είσαι.
Πού να συνεχίσεις από εδώ
🔗 Θέλεις να δεις το προϊόν μέσα σε μια πραγματική επίθεση; Δες την αλυσίδα μιας επίθεσης σε 3D, με τρία σενάρια και το βήμα όπου τη σταματά το Microsoft Defender.
🔗 Διάβασε την υπόλοιπη σειρά Microsoft Defender Up Close: Microsoft Defender for Endpoint, Microsoft Defender for Office 365, Microsoft Defender for Identity και Microsoft Defender for Cloud Apps. Ακολουθεί το Enterprise Mobility + Security, στη σελίδα της σειράς.
🔗 Θέλεις να δεις πώς το Secure Score τροφοδοτεί την τεκμηρίωση συμμόρφωσης; Διάβασε το Microsoft Secure Score ως εργαλείο GRC για ISO 27001 & NIS2.
🔗 Χρειάζεσαι τεκμηρίωση συμμόρφωσης; Το Foundational και το Defender CSPM, το Regulatory compliance, το Defender for Servers και η διαχείριση των plans ανά management group στηρίζουν τις απαιτήσεις 11.α, 14.α, 14.β, 17.α, 17.ε, 20.α και 24.ε, όπως τις αναλύει ο οδηγός της ΚΥΑ 1689/2025. Στον οδηγό για την Οδηγία NIS2 αντιστοιχούν στα 21.2.β, 21.2.ε και 21.2.στ, στο ISO/IEC 27001 στα A.5.23, A.5.36, A.8.7, A.8.8, A.8.9 και A.8.16, και στον GDPR στα 32.1.β και 32.1.δ. Ο καθένας έχει checklist σε Excel.
Ακολούθησέ με στο LinkedIn για ειδοποιήσεις νέων άρθρων.
Πηγές και επαλήθευση
Επιπλέον πηγές: Defender for Cloud in the Defender portal · Improve regulatory compliance · What changes when managing cloud security plans in the Defender portal · Common questions about Defender for Servers · Connect your Azure subscriptions. Οι Εικόνες 1, 5 και 6 προέρχονται από το Microsoft Learn. Οι Εικόνες 2 έως 4 είναι από δικό μου tenant.
Τελευταίος έλεγχος στοιχείων: 1 Νοεμβρίου 2026.