

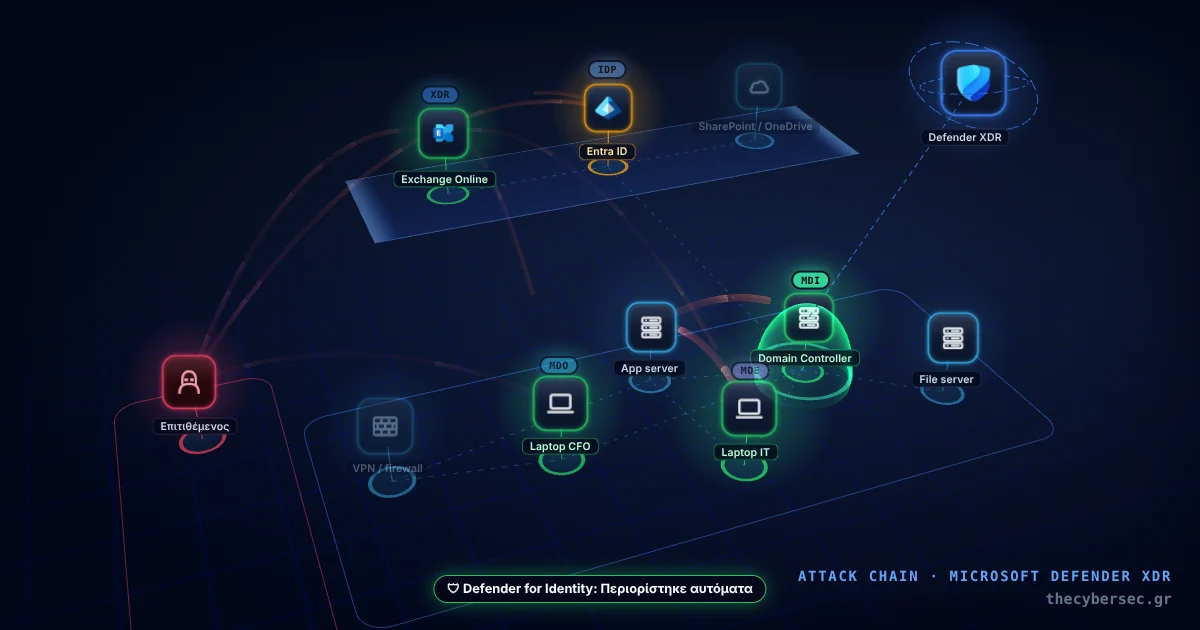
Ένα alert λέει τι συνέβη σε ένα σημείο. Μια επίθεση όμως είναι αλυσίδα: ένα email, ένα κλεμμένο session, ένας κανόνας στο inbox, ένας server, ένας Domain Controller. Αν δεν βλέπεις την αλυσίδα, δεν ξέρεις πού σε προστατεύει το κάθε προϊόν και πού μένεις ακάλυπτος.
Γι’ αυτό έφτιαξα μια μικρή εικονική εταιρεία σε 3D, τη «MyCompany», και τρία σενάρια που αφορούν κάθε Ελληνική εταιρεία με Microsoft 365. Κάνε scroll στα βήματα ή πάτα τα βελάκια. Με τον διακόπτη Χωρίς Defender / Με Defender βλέπεις πού κόβεται η αλυσίδα και ποιο προϊόν την κόβει.
Πάτα ▶ ή κάνε scroll στα βήματα · σύρε για περιστροφή
Παραβιάστηκε Μπλοκαρίστηκε ή περιορίστηκε Εντοπίστηκε Σήμα προς Defender XDR
Από ένα link σε ransomware: AiTM, απάτη BEC και κρυπτογράφηση
Ο επιτιθέμενος ξεκινά με ένα email προς τον CFO και τελειώνει με κρυπτογραφημένους servers. Ενδιάμεσα κλέβει το session, στήνει απάτη με τιμολόγια από το mailbox του CFO και περνά στο Active Directory.
Βήμα 1 / 8🛡️ Εδώ κόβεται η αλυσίδαΔεύτερη γραμμή άμυνας
Email με link σε ψεύτικη σελίδα σύνδεσης
Επίθεση. Ο CFO λαμβάνει email «Εκκρεμεί υπογραφή εγγράφου». Το link οδηγεί σε σελίδα που μοιάζει με τη σύνδεση του Microsoft 365.
MDODefender for Office 365Μπλοκάρεται
Το Safe Links ελέγχει το link τη στιγμή του κλικ και το μπλοκάρει αν η φήμη του είναι κακή. Αν το email κριθεί phishing μετά την παράδοση, το ZAP το αφαιρεί από το mailbox.
Βήμα 2 / 8Δεύτερη γραμμή άμυνας
Ο reverse proxy κλέβει κωδικό, MFA και session cookie
Επίθεση. Η ψεύτικη σελίδα είναι reverse proxy ανάμεσα στον CFO και στο Entra ID. Ο CFO βάζει κωδικό και εγκρίνει το MFA. Ο επιτιθέμενος κρατά το session cookie που εκδίδεται.
IDPEntra ID ProtectionΕντοπίζεται
Το Entra ID Protection σημαίνει τον χρήστη ως High risk με την ανίχνευση «Attacker in the Middle». Ένα risk-based Conditional Access policy ζητά επαναφορά κωδικού ή μπλοκάρει. Τα passkeys και η απαίτηση για compliant device κάνουν το κλεμμένο cookie άχρηστο από την αρχή.
Βήμα 3 / 8Δεύτερη γραμμή άμυνας
Είσοδος στο mailbox με το κλεμμένο cookie
Επίθεση. Ο επιτιθέμενος φορτώνει το cookie στον δικό του browser και μπαίνει στο Outlook του CFO χωρίς κωδικό και χωρίς MFA.
XDRDefender XDRΠεριορίζεται αυτόματα
Με τον connector του Office 365 στο Defender for Cloud Apps, το Defender XDR βγάζει alerts όπως «Stolen session cookie was used». Η automatic attack disruption ανακαλεί τα sessions του χρήστη και τον αναστέλλει στο Entra ID.
Βήμα 4 / 8Δεύτερη γραμμή άμυνας
Κρυφός κανόνας inbox και απάτη BEC με «νέο IBAN»
Επίθεση. Ο επιτιθέμενος φτιάχνει κανόνα που μεταφέρει τις απαντήσεις για πληρωμές σε φάκελο RSS. Από το mailbox του CFO στέλνει σε πελάτες τιμολόγια με «νέο IBAN».
XDRDefender XDRΠεριορίζεται αυτόματα
Το Defender XDR εντοπίζει ύποπτους κανόνες inbox που μετακινούν ή διαγράφουν μηνύματα. Στο BEC, η automatic attack disruption δημιουργεί incident «BEC financial fraud attack launched from a compromised account» και περιορίζει τον λογαριασμό.
Βήμα 5 / 8Δεύτερη γραμμή άμυνας
Εσωτερικό email με κακόβουλο συνημμένο προς το IT
Επίθεση. Ο επιτιθέμενος στέλνει από το mailbox του CFO ένα «επείγον Excel» στο IT. Το IT το ανοίγει γιατί έρχεται από συνάδελφο.
MDEDefender for EndpointΜπλοκάρεται
Το ASR rule «Block executable content from email client and webmail» και το Defender Antivirus σταματούν την εκτέλεση. Το EDR του Defender for Endpoint καταγράφει κάθε process που ξεκινά από το συνημμένο.
Βήμα 6 / 8Δεύτερη γραμμή άμυνας
Pass-the-hash και DCSync στο Active Directory
Επίθεση. Από το laptop του IT, ο επιτιθέμενος κάνει pass-the-hash προς τους servers και μετά ζητά από τον Domain Controller τα hashes όλων των λογαριασμών με DCSync.
MDIDefender for IdentityΠεριορίζεται αυτόματα
Το Defender for Identity βγάζει τα alerts «Suspected identity theft (pass-the-hash)» και «DCSync attack (replication of directory services)». Η attack disruption απενεργοποιεί τον λογαριασμό στο Active Directory.
Βήμα 7 / 8Δεύτερη γραμμή άμυνας
Απενεργοποίηση του antivirus και ransomware
Επίθεση. Με δικαιώματα Domain Admin, ο επιτιθέμενος προσπαθεί να σβήσει το Defender Antivirus, διαγράφει τα shadow copies και κρυπτογραφεί τους servers.
MDEDefender for EndpointΜπλοκάρεται
Το tamper protection εμποδίζει την απενεργοποίηση του antivirus. Το ASR rule «Use advanced protection against ransomware» και το controlled folder access προστατεύουν τα αρχεία. Η attack disruption κάνει contain τις συσκευές και τον χρήστη, ώστε η κρυπτογράφηση να μη φτάσει στο δίκτυο.
Βήμα 8 / 8Δεύτερη γραμμή άμυνας
Ένα incident, μία ιστορία, και οι προθεσμίες αναφοράς
Επίθεση. Το περιστατικό αφορά email, ταυτότητα, endpoints και Active Directory. Αν το βλέπεις σε τέσσερις κονσόλες, χάνεις τις ώρες που μετράνε για την αναφορά.
XDRDefender XDRΕντοπίζεται
Το Defender XDR ενώνει όλα τα alerts σε ένα incident με attack story. Με το Microsoft Sentinel στο Defender portal προσθέτεις και τα logs του firewall. Από εκεί ξεκινάς την έγκαιρη προειδοποίηση των 24 ωρών και την αναφορά των 72 ωρών.
Ο προμηθευτής σου έχει παραβιαστεί: απάτη με τιμολόγιο και malware
Ο επιτιθέμενος δεν χρειάζεται να μπει στο δικό σου Microsoft 365. Μπαίνει στο mailbox ενός πραγματικού προμηθευτή και απαντά μέσα σε μια συνομιλία που ήδη έχεις μαζί του.
Βήμα 1 / 6Δεύτερη γραμμή άμυνας
Ο επιτιθέμενος μπαίνει στο mailbox του προμηθευτή
Επίθεση. Ο προμηθευτής δεν έχει MFA. Ο επιτιθέμενος μπαίνει με κωδικό από infostealer και διαβάζει για εβδομάδες τις συνομιλίες για παραγγελίες και πληρωμές.
ΔΙΑΔΔιαδικασία, όχι προϊόνΚανένα προϊόν δεν το σταματά
Κανένα προϊόν στο δικό σου tenant δεν το βλέπει, γιατί συμβαίνει στο tenant του προμηθευτή. Εδώ μετράει η αξιολόγηση προμηθευτή: ρωτάς αν έχει MFA, ποιος διαχειρίζεται το email του και πώς σε ενημερώνει για περιστατικά.
Βήμα 2 / 6🛡️ Εδώ κόβεται η αλυσίδαΔεύτερη γραμμή άμυνας
Πρώτο email: απάντηση στη συνομιλία με μολυσμένο συνημμένο
Επίθεση. Από τον πραγματικό λογαριασμό του προμηθευτή φτάνει απάντηση στη συνομιλία για το τιμολόγιο, με συνημμένο «Τιμολόγιο Οκτωβρίου». Το συνημμένο κατεβάζει malware.
MDODefender for Office 365Μπλοκάρεται
Το impersonation protection και το mailbox intelligence δεν βοηθούν εδώ, γιατί ο αποστολέας είναι πραγματικός και έχεις ξαναμιλήσει μαζί του. Το Safe Attachments όμως ανοίγει το συνημμένο σε sandbox πριν το παραδώσει και, με την ενέργεια Block, βάζει όλο το email σε καραντίνα. Αν κριθεί κακόβουλο αργότερα, το ZAP το αφαιρεί από το mailbox.
Βήμα 3 / 6Δεύτερη γραμμή άμυνας
Αν το συνημμένο περνούσε: ο CFO το ανοίγει
Επίθεση. Κανένα φίλτρο δεν πιάνει το 100%. Αν το συνημμένο έφτανε, ο CFO το ανοίγει, κατεβαίνει loader και ο επιτιθέμενος αποκτά πρόσβαση στο laptop του.
MDEDefender for EndpointΜπλοκάρεται
Το ASR rule «Block executable content from email client and webmail», το Defender Antivirus και το EDR του Defender for Endpoint σταματούν και καταγράφουν την εκτέλεση.
Βήμα 4 / 6Δεύτερη γραμμή άμυνας
Δεύτερο email, χωρίς συνημμένο: «αλλάξαμε IBAN»
Επίθεση. Λίγες μέρες μετά, από τον ίδιο λογαριασμό, φτάνει σκέτο κείμενο: «Αλλάξαμε τράπεζα, στείλτε την επόμενη πληρωμή σε αυτόν τον IBAN». Δεν έχει link ούτε συνημμένο. Το λογιστήριο αλλάζει τον IBAN στο ERP και η πληρωμή πάει στον επιτιθέμενο.
ΔΙΑΔΔιαδικασία, όχι προϊόνΚανένα προϊόν δεν το σταματά
Εδώ δεν υπάρχει κάτι κακόβουλο να μπλοκάρει το Defender for Office 365: ο αποστολέας είναι πραγματικός, περνά SPF, DKIM και DMARC, και το email δεν έχει link ή συνημμένο. Η ανάλυση περιεχομένου του MDO με LLM μπορεί να το επισημάνει, αλλά δεν μπορείς να βασιστείς σε αυτό. Και κανένα εργαλείο δεν ξέρει ποιος είναι ο σωστός IBAN. Σε σώζει η διαδικασία: κάθε αλλαγή τραπεζικού λογαριασμού επιβεβαιώνεται τηλεφωνικά σε γνωστό αριθμό του προμηθευτή, όχι σε αριθμό από το email.
Βήμα 5 / 6Δεύτερη γραμμή άμυνας
Από το laptop του CFO στα αρχεία του SharePoint
Επίθεση. Με το session του CFO, ο επιτιθέμενος κατεβάζει μαζικά οικονομικά αρχεία και συμβάσεις από το SharePoint και το OneDrive.
MDCADefender for Cloud AppsΕντοπίζεται
Το Defender for Cloud Apps εντοπίζει «Unusual multiple file download activities» με βάση τη συνηθισμένη συμπεριφορά του χρήστη. Ένα session policy μπορεί να μπλοκάρει τα downloads από μη διαχειριζόμενες συσκευές.
Βήμα 6 / 6Δεύτερη γραμμή άμυνας
Incident, ενημέρωση προμηθευτή και αρχών
Επίθεση. Έχεις απάτη, πιθανή διαρροή προσωπικών δεδομένων και παραβιασμένο προμηθευτή. Πρέπει να ενημερώσεις τον προμηθευτή, την ΕΑΚ και, αν διέρρευσαν προσωπικά δεδομένα, την ΑΠΔΠ.
XDRDefender XDRΕντοπίζεται
Το Defender XDR ενώνει email, endpoint και cloud apps σε ένα incident. Από το attack story βγάζεις το χρονολόγιο για την αναφορά των 24 και 72 ωρών και για τη γνωστοποίηση του GDPR.
Ευπάθεια στο VPN: από το internet στο Domain Controller χωρίς κανένα email
Ο επιτιθέμενος βρίσκει ότι το VPN σου έχει ευπάθεια από τον κατάλογο CISA KEV. Δεν στέλνει phishing. Μπαίνει κατευθείαν στο δίκτυο και κινείται χειροκίνητα προς το Active Directory.
Βήμα 1 / 6🛡️ Εδώ κόβεται η αλυσίδαΔεύτερη γραμμή άμυνας
Η ευπάθεια φαινόταν πριν από την επίθεση
Επίθεση. Ο κατασκευαστής έχει βγάλει ενημέρωση εδώ και εβδομάδες. Η ευπάθεια είναι στον κατάλογο CISA KEV, άρα ήδη αξιοποιείται ενεργά. Το VPN σου δεν έχει ενημερωθεί.
DVMDefender Vulnerability ManagementΕντοπίζεται
Με τα authenticated network scans του Defender for Endpoint, το firewall και το VPN gateway εμφανίζονται στο device inventory με τις ευπάθειές τους. Στο Exposure Management, η ενότητα Resolve Now βάζει πρώτα τα patches για συσκευές εκτεθειμένες στο internet.
Βήμα 2 / 6Δεύτερη γραμμή άμυνας
Εκμετάλλευση της ευπάθειας και σύνδεση στο VPN
Επίθεση. Ο επιτιθέμενος εκμεταλλεύεται την ευπάθεια, παίρνει τα credentials που είναι αποθηκευμένα στη συσκευή και συνδέεται στο VPN σαν κανονικός χρήστης.
XDRDefender XDRΕντοπίζεται
Η ίδια η συσκευή VPN δεν έχει agent του Defender. Αν στέλνεις τα logs της στο Microsoft Sentinel μέσα στο Defender portal, οι συνδέσεις από ασυνήθιστες χώρες ή ώρες συσχετίζονται με τα υπόλοιπα alerts του incident.
Βήμα 3 / 6Δεύτερη γραμμή άμυνας
RDP σε server και κλοπή credentials από τη μνήμη
Επίθεση. Από τη σύνδεση VPN κάνει RDP στον application server και προσπαθεί να διαβάσει τη μνήμη του LSASS για να πάρει hashes διαχειριστών.
MDEDefender for EndpointΜπλοκάρεται
Το ASR rule «Block credential stealing from the Windows local security authority subsystem» ανήκει στους standard protection κανόνες και μπλοκάρει την ανάγνωση του LSASS. Το EDR του Defender for Endpoint βγάζει alert για την προσπάθεια.
Βήμα 4 / 6Δεύτερη γραμμή άμυνας
Από τον server στον Domain Controller
Επίθεση. Με τα hashes ενός διαχειριστή κάνει pass-the-hash στον Domain Controller, προσθέτει δικό του λογαριασμό στους Domain Admins και κάνει DCSync.
MDIDefender for IdentityΠεριορίζεται αυτόματα
Το Defender for Identity βγάζει alerts για pass-the-hash, για την αλλαγή στα ευαίσθητα groups και για το DCSync. Η attack disruption απενεργοποιεί τον λογαριασμό, και ο Domain Controller γίνεται contain επιλεκτικά ώστε να συνεχίσει να εξυπηρετεί.
Βήμα 5 / 6Δεύτερη γραμμή άμυνας
Ransomware σε όλο το domain
Επίθεση. Μέσω Group Policy, ο επιτιθέμενος προσπαθεί να απενεργοποιήσει το antivirus σε όλους τους servers και να τρέξει το ransomware ταυτόχρονα.
MDEDefender for EndpointΠεριορίζεται αυτόματα
Το tamper protection εμποδίζει την απενεργοποίηση. Η automatic attack disruption κάνει contain τις συσκευές και τον χρήστη, και το predictive shielding μπορεί να εφαρμόσει GPO hardening. Τα αρχεία που πρόλαβαν να κρυπτογραφηθούν επιστρέφουν μόνο από backup.
Βήμα 6 / 6Δεύτερη γραμμή άμυνας
Αποκατάσταση και αναφορά
Επίθεση. Η παραγωγή σταμάτησε. Πρέπει να επαναφέρεις τα συστήματα από backup και να κάνεις έγκαιρη προειδοποίηση στην ΕΑΚ μέσα σε 24 ώρες.
XDRDefender XDRΕντοπίζεται
Το incident του Defender XDR δείχνει ποιες συσκευές και λογαριασμοί επηρεάστηκαν, άρα τι επαναφέρεις και με ποια σειρά. Το ίδιο χρονολόγιο τροφοδοτεί την αναφορά προς την ΕΑΚ.
Πώς το διαβάζεις
Κόκκινο είναι ο επιτιθέμενος και ό,τι έχει παραβιάσει. Πορτοκαλί είναι ό,τι εντοπίστηκε από το Microsoft Defender. Η μπλε γραμμή προς τα πάνω είναι το σήμα που φτάνει στο Microsoft Defender XDR, εκεί όπου όλα τα alerts γίνονται ένα incident.
Σε κάθε σενάριο ένα βήμα έχει την ένδειξη «Εδώ κόβεται η αλυσίδα». Είναι το πρώτο σημείο όπου ένα σωστά ρυθμισμένο tenant σταματά την επίθεση. Τα επόμενα βήματα, με την ένδειξη «Δεύτερη γραμμή άμυνας», δείχνουν τι πιάνει το Defender αν το πρώτο μέτρο αστοχήσει. Καμία ρύθμιση δεν είναι 100%, γι’ αυτό μετράει η άμυνα σε βάθος.
Κάθε βήμα έχει τις τεχνικές του MITRE ATT&CK®, τις απαιτήσεις της ΚΥΑ 1689/2025, της NIS2, του ISO/IEC 27001 και του GDPR που καλύπτει, και, όπου υπάρχει, ένα ερώτημα KQL για να ελέγξεις το δικό σου tenant. Μπορείς να στείλεις σε κάποιον ένα συγκεκριμένο σενάριο με link, για παράδειγμα #edge.
Τι μαθαίνεις από τα τρία σενάρια
AiTM → BEC → ransomware. Το MFA μόνο του δεν αρκεί. Ένας reverse proxy κλέβει το session cookie μετά το MFA, και ο επιτιθέμενος μπαίνει στο mailbox χωρίς να ξαναρωτηθεί. Αυτό που κάνει το κλεμμένο cookie άχρηστο είναι το phishing-resistant MFA, δηλαδή τα passkeys, μαζί με Conditional Access που ζητά compliant device. Αν το cookie κλαπεί, η automatic attack disruption του Defender XDR ανακαλεί τα sessions και αναστέλλει τον χρήστη, χωρίς να περιμένει άνθρωπο.
Παραβιασμένος προμηθευτής. Εδώ φαίνονται τα όρια της τεχνολογίας. Ο αποστολέας είναι πραγματικός και έχεις ξαναμιλήσει μαζί του, οπότε το impersonation protection και το mailbox intelligence δεν βοηθούν. Το πρώτο email, με το μολυσμένο συνημμένο, το σταματά το Safe Attachments. Το δεύτερο όμως ζητά μόνο αλλαγή IBAN, χωρίς link ή συνημμένο, οπότε δεν υπάρχει κάτι κακόβουλο να μπλοκάρει. Η ανάλυση περιεχομένου του Defender for Office 365 μπορεί να το επισημάνει, αλλά δεν μπορείς να βασιστείς σε αυτό. Σε σώζει μια απλή διαδικασία: κάθε αλλαγή τραπεζικού λογαριασμού επιβεβαιώνεται τηλεφωνικά σε γνωστό αριθμό. Γι’ αυτό το βήμα 1 και το βήμα 4 έχουν την ετικέτα «Διαδικασία, όχι προϊόν».
Ευπάθεια σε VPN / firewall. Δεν υπάρχει email και δεν υπάρχει χρήστης που «πάτησε κάτι». Η αλυσίδα κόβεται πριν ξεκινήσει, αν ξέρεις ότι η συσκευή σου είναι ευάλωτη. Τα authenticated network scans του Defender for Endpoint φέρνουν το firewall και το VPN gateway στο device inventory με τις ευπάθειές τους. Αν δεν το κάνεις, η πρώτη φορά που θα δεις τον επιτιθέμενο είναι όταν φτάσει στον Domain Controller.
Τι χρειάζεσαι για να δουλέψει η automatic attack disruption
Η automatic attack disruption είναι το κοινό στοιχείο στα τρία σενάρια, αλλά δεν δουλεύει μόνο με την άδεια. Η Microsoft ζητά συγκεκριμένες ρυθμίσεις. Έλεγξε αυτά τα πέντε:
- Defender for Office 365: στα mailboxes καταγράφονται τουλάχιστον τα events
MailItemsAccessed,UpdateInboxRules,MoveToDeletedItems,SoftDeleteκαιHardDelete. - Defender for Cloud Apps: ο connector του Microsoft 365 είναι συνδεδεμένος με όλα τα checkboxes επιλεγμένα, μαζί με τις εφαρμογές του Microsoft Entra ID.
- Defender for Identity: υπάρχει sensor σε κάθε Domain Controller, το auditing των Windows events είναι ρυθμισμένο, και το action account έχει τα σωστά δικαιώματα.
- Defender for Endpoint: το device discovery είναι σε Standard discovery και τα device groups έχουν remediation level Full ή τουλάχιστον Semi.
- Εξαιρέσεις: αν έχεις συσκευές που δεν πρέπει να απομονωθούν ποτέ, όπως ένα SCADA HMI, όρισέ τες ως exclusions. Μην αφήσεις όλη την παραγωγή εκτός προστασίας για μία συσκευή.
Αν έχεις Microsoft 365 Business Premium, το Defender for Business έχει κι αυτό automatic attack disruption, χωρίς να χρειάζεται να το ενεργοποιήσεις.
Η συμμόρφωση σε μία πρόταση
Ο ελεγκτής δεν θα σε ρωτήσει αν «έχεις Defender». Θα σε ρωτήσει πώς εντοπίζεις και περιορίζεις ένα περιστατικό και πώς το αναφέρεις στην ώρα του. Τα σενάρια αυτά είναι ένα έτοιμο υλικό για ασκήσεις tabletop: διάλεξε ένα, σταμάτα σε κάθε βήμα και ρώτα την ομάδα σου ποιος κάνει τι.
🔗 Χρειάζεσαι τεκμηρίωση συμμόρφωσης; Τα βήματα των σεναρίων στηρίζουν τις απαιτήσεις 13.ζ, 17.γ, 20.α, 20.γ, 24.α και 24.ε, όπως τις αναλύει ο οδηγός της ΚΥΑ 1689/2025. Στον οδηγό για την Οδηγία NIS2 αντιστοιχούν στα 21.2.β, 21.2.γ, 21.2.δ, 21.2.ε, 21.2.ι και 23.4.α, στο ISO/IEC 27001 στα A.5.19, A.5.24, A.5.26, A.8.7, A.8.8 και A.8.16, και στον GDPR στα 32.1.β, 32.1.γ και 33.1. Ο καθένας έχει checklist σε Excel: ΚΥΑ 1689/2025, NIS2, ISO 27001, GDPR.
🛠️ Για το σενάριο του προμηθευτή: φτιάξε ερωτηματολόγιο ασφάλειας για τον προμηθευτή σου με βάση το άρθρο 21.2.δ της NIS2.
🛠️ Για το σενάριο του VPN: δες ποιες ευπάθειες αξιοποιούνται ενεργά τώρα στον κατάλογο CISA KEV.
🛠️ Όταν η αλυσίδα δεν κοπεί: ετοίμασε την αναφορά περιστατικού των 24 και 72 ωρών στα έντυπα της ΕΑΚ.
Πού να συνεχίσεις από εδώ
🔗 Αυτό είναι το τελευταίο άρθρο της σειράς Microsoft Defender Up Close. Αν θέλεις να δεις κάθε προϊόν αναλυτικά, διάβασε τα προηγούμενα: Microsoft Defender for Endpoint, Microsoft Defender for Office 365, Microsoft Defender for Identity, Microsoft Defender for Cloud Apps, Microsoft Defender for Cloud και Enterprise Mobility + Security, όλα στη σελίδα της σειράς.
🔗 Θέλεις να ελέγξεις τους χρήστες σου; Δοκίμασε το κουίζ phishing και τρέξε τα ερωτήματα της βιβλιοθήκης KQL στο δικό σου tenant.
Ακολούθησέ με στο LinkedIn για ειδοποιήσεις νέων άρθρων.
Πηγές και επαλήθευση
Τα σενάρια είναι κατασκευασμένα για εκπαιδευτικό σκοπό. Η εταιρεία «MyCompany» και οι ρόλοι της δεν αντιστοιχούν σε πραγματικό οργανισμό. Οι τεχνικές του MITRE ATT&CK® προέρχονται από την έκδοση v20. Η λειτουργία κάθε προϊόντος εξαρτάται από την άδεια και τις ρυθμίσεις του tenant σου.