

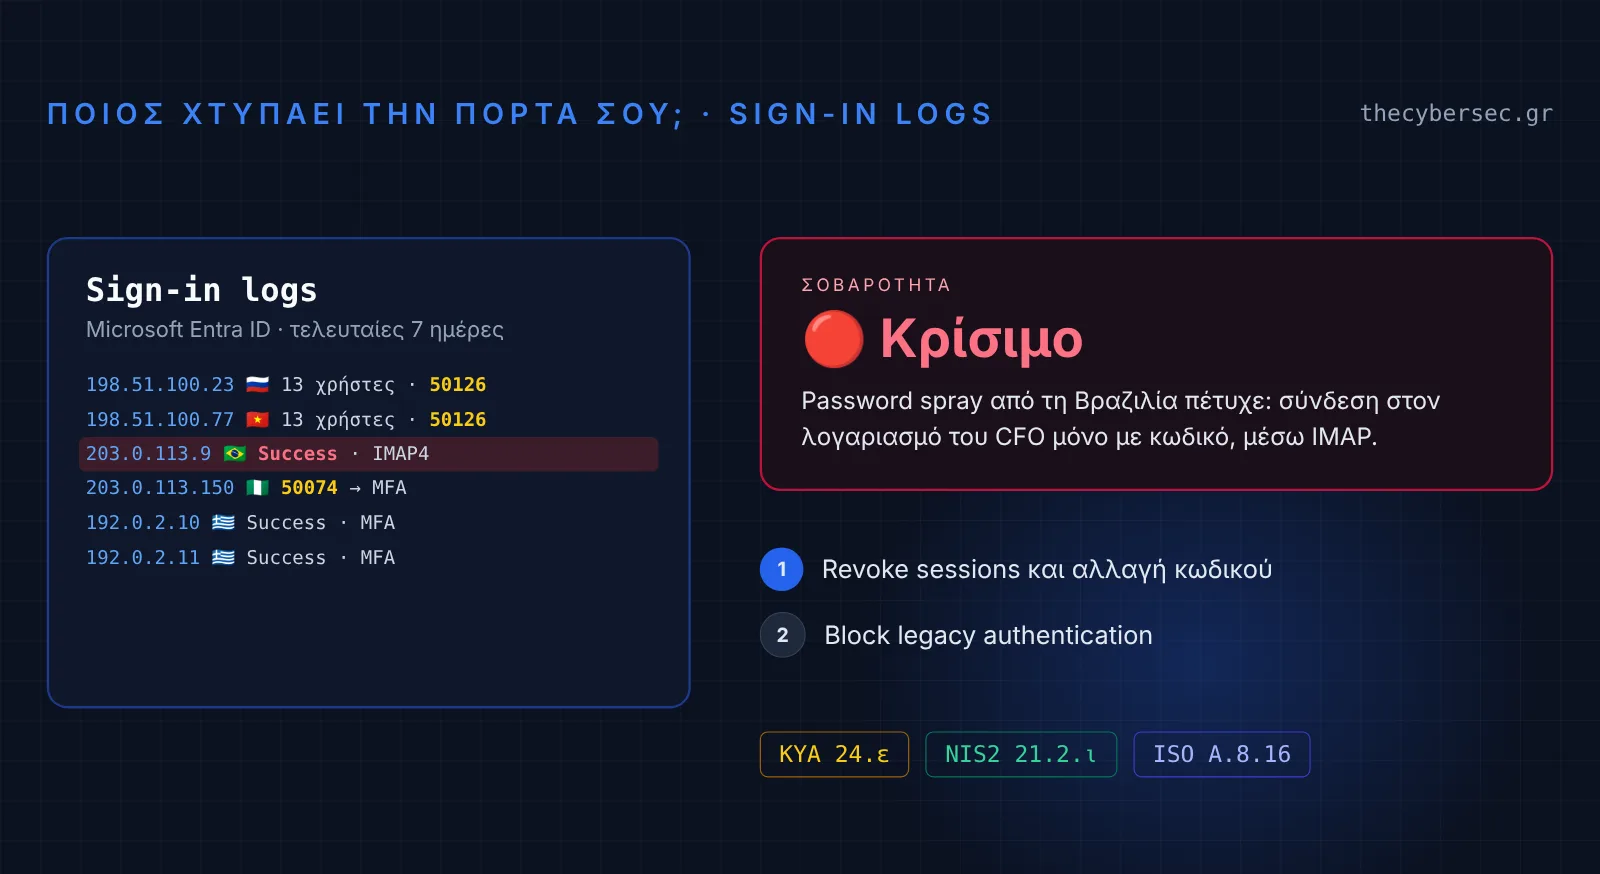
Κάθε μέρα, κάποιος κάπου στον κόσμο δοκιμάζει κωδικούς στο Microsoft 365 σου. Τις περισσότερες φορές αποτυγχάνει και δεν το μαθαίνεις ποτέ, γιατί κανείς δεν ανοίγει τα sign-in logs. Μερικές φορές όμως πετυχαίνει, ή φτάνει ένα βήμα πριν: ο κωδικός πέρασε και τον σταμάτησε μόνο το MFA.
Το εργαλείο αυτό σου δείχνει σε μισό λεπτό ποιος χτυπά την πόρτα σου, από πού, και πόσο κοντά έφτασε. Κατεβάζεις τα logs από το Microsoft Entra admin center, χωρίς PowerShell και χωρίς ειδική άδεια, και τα σύρεις εδώ. Αν θέλεις πρώτα να δεις πώς δουλεύει, πάτησε «Δοκίμασε με παράδειγμα».
Microsoft Entra ID · Sign-in logs · Password spray · MFA
🔒 Τα logs δεν φεύγουν από τον υπολογιστή σου
Η ανάλυση γίνεται μόνο μέσα στον browser σου. Τα ονόματα χρηστών, οι διευθύνσεις IP και οι τοποθεσίες δεν στέλνονται σε κανέναν server, ούτε στο thecybersec.gr, και δεν αποθηκεύονται. Λεπτομέρειες στην Πολιτική απορρήτου.
1. Κατέβασε τα sign-in logs από το Microsoft Entra ID
Δεν χρειάζεται PowerShell ούτε κάποια άδεια: η λήψη υπάρχει σε όλες τις εκδόσεις του Microsoft Entra ID. Με Entra ID Free βλέπεις τις τελευταίες 7 ημέρες, με P1 ή P2 τις τελευταίες 30.
- Άνοιξε το Microsoft Entra admin center και μπες με λογαριασμό που έχει τουλάχιστον τον ρόλο Reports Reader. Αρκούν και οι Security Reader, Security Administrator ή Global Reader.
- Πήγαινε στο Entra ID › Monitoring & health › Sign-in logs.
- Στο φίλτρο Date διάλεξε Last 7 days, ή Last 1 month αν έχεις Entra ID P1 ή P2. Μην προσθέσεις άλλα φίλτρα: το εργαλείο χρειάζεται και τις επιτυχημένες και τις αποτυχημένες συνδέσεις.
- Πάτησε Download › Download CSV. Στο παράθυρο «Download Sign-ins in CSV format» βλέπεις έξι αρχεία. Πάτησε Download μόνο σε δύο:
- το πρώτο, InteractiveSignIns_…
- το τρίτο, NonInteractiveSignIns_…, που έχει τις συνδέσεις από Outlook, κινητά και παλιά πρωτόκολλα, εκεί που συνήθως φαίνεται το password spray.
🛠️ Κάτι δεν πήγε καλά στη λήψη;
- Δεν βλέπεις το κουμπί Download ή τα logs: ο λογαριασμός σου δεν έχει κάποιον από τους ρόλους του βήματος 1.
- Η λήψη σταματά ή δεν τελειώνει: κάθε αρχείο έχει όριο 100.000 συνδέσεις και η λήψη στον browser λήγει σε μεγάλα σύνολα. Μίκρυνε το διάστημα, π.χ. Last 24 hours, και κατέβασε περισσότερα αρχεία. Μπορείς να τα σύρεις όλα μαζί εδώ.
- Το εργαλείο λέει ότι δεν αναγνωρίζει τις στήλες του CSV: κατέβασε τα ίδια logs με Download › Download JSON. Το JSON έχει πάντα τα ίδια ονόματα πεδίων, όποια γλώσσα κι αν έχει το portal σου. Είναι μεγαλύτερο σε μέγεθος.
- Οι στήλες που έχεις κρύψει στο portal: δεν παίζουν ρόλο. Το αρχείο έχει πάντα όλα τα πεδία.
2. Σύρε εδώ τα αρχεία από τις Λήψεις. Μπορείς να σύρεις πολλά μαζί.
Ένα εύρημα εδώ δεν είναι απόδειξη παραβίασης: μια σύνδεση από άλλη χώρα μπορεί να είναι ταξίδι, VPN ή κινητό με roaming. Το κρίνεις εσύ, με τον χρήστη. Η χώρα προκύπτει από τη διεύθυνση IP όπως την καταγράφει η Microsoft, άρα δεν είναι πάντα ακριβής. Το εργαλείο βλέπει μόνο ό,τι υπάρχει στα αρχεία που ανέβασες.
Τι ψάχνει
Το εργαλείο ομαδοποιεί τις συνδέσεις ανά χρήστη, ανά διεύθυνση IP και ανά χώρα, και ψάχνει τα μοτίβα που περιγράφει η ίδια η Microsoft:
- Επιτυχημένη σύνδεση από χώρα όπου δεν έχεις ανθρώπους. Αν έγινε μόνο με κωδικό ή με legacy πρωτόκολλο, είναι «Κρίσιμο». Αν πέρασε το MFA, είναι «Υψηλό», γιατί μπορεί να είναι ταξίδι αλλά μπορεί και κλεμμένο token από επίθεση AiTM.
- Σωστός κωδικός που σταμάτησε στο MFA ή στο Conditional Access. Οι κωδικοί σφάλματος 50074, 50076 και 50079 εμφανίζονται αφού περάσει ο κωδικός. Το ίδιο και το 53003, γιατί το Conditional Access εφαρμόζεται μετά τον πρώτο παράγοντα. Από άλλη χώρα, σημαίνουν ότι κάποιος ξέρει τον κωδικό.
- MFA fatigue. Τρεις ή περισσότερες απορρίψεις MFA (500121) στον ίδιο χρήστη.
- Password spray. Μία IP που δοκιμάζει πέντε ή περισσότερους χρήστες με λάθος κωδικούς. Αν η ίδια IP πέτυχε έστω μία φορά, είναι «Κρίσιμο».
- Brute force. Δέκα ή περισσότερες αποτυχίες λόγω λάθος κωδικού στον ίδιο λογαριασμό.
- Legacy authentication και χρήστες χωρίς MFA. Επιτυχημένες συνδέσεις με IMAP, POP3, SMTP AUTH ή «Other clients», και συνδέσεις μόνο με κωδικό.
Για να ξεχωρίσει τι είναι «ξένο», το εργαλείο χρειάζεται τις χώρες όπου έχεις ανθρώπους. Τις συμπληρώνει μόνο του από τις χώρες με τις περισσότερες επιτυχημένες συνδέσεις. Αν κάποιοι συνεργάτες σου δουλεύουν από άλλη χώρα, πρόσθεσέ την στο βήμα 3.
Χρειάζεται επίσης τις δημόσιες διευθύνσεις IP του οργανισμού σου. Αν το γραφείο βγαίνει στο internet από μία IP, όλοι οι χρήστες φαίνονται με την ίδια διεύθυνση, και πέντε συνάδελφοι που έγραψαν λάθος τον κωδικό τους μέσα στην εβδομάδα θα έμοιαζαν με password spray. Γι’ αυτό οι δικές σου IP εξαιρούνται από αυτόν τον έλεγχο. Το εργαλείο τις βρίσκει μόνο του: είναι όσες IP της χώρας σου χρησιμοποιούν με επιτυχία τρεις ή περισσότεροι χρήστες. Έλεγξε τη λίστα στο βήμα 4 και πρόσθεσε ό,τι λείπει, π.χ. το VPN ή ένα δεύτερο γραφείο.
Τι κάνεις αν βρεις κάτι
Για κάθε χρήστη με «Κρίσιμο» ή «Υψηλό», η σειρά έχει σημασία. Πρώτα ακυρώνεις τις ενεργές συνεδρίες του (Revoke sessions) και μετά αλλάζεις τον κωδικό. Η αλλαγή κωδικού μόνη της δεν φτάνει, γιατί ο επιτιθέμενος συνεχίζει με τα tokens που ήδη έχει. Ύστερα ελέγχεις τι έκανε όσο ήταν μέσα: inbox rules, προώθηση του mailbox, νέες μεθόδους MFA, εφαρμογές.
🛠️ Μπήκε κάποιος; Έλεγξε τους inbox rules και την προώθηση του mailbox με το «Ποιος διαβάζει το mailbox σου;».
Μετά κλείνεις την πόρτα. Τα περισσότερα password spray περνούν από legacy πρωτόκολλα, που δεν υποστηρίζουν MFA. Με Conditional Access μπλοκάρεις το legacy authentication, ζητάς MFA από όλους και, αν θέλεις, μπλοκάρεις τις χώρες όπου δεν έχεις δουλειά. Χωρίς Entra ID P1, τα Security defaults κάνουν τα δύο πρώτα δωρεάν.
🛠️ Δεν ξέρεις από πού να ξεκινήσεις; Δες ποιες πολιτικές Conditional Access σου ταιριάζουν ανάλογα με τις άδειές σου.
Τι δεν μπορεί να σου πει
- Αν μια σύνδεση από άλλη χώρα είναι επίθεση ή ταξίδι. Το VPN, το roaming και τα ταξίδια δίνουν το ίδιο αποτέλεσμα. Ρώτα τον χρήστη πριν αποφασίσεις.
- Πόσο ακριβής είναι η χώρα. Προκύπτει από τη διεύθυνση IP όπως την καταγράφει η Microsoft, και κάποιες φορές κάνει λάθος.
- Ό,τι δεν υπάρχει στα αρχεία. Τα logs κρατούνται 7 ημέρες με Entra ID Free και 30 με P1 ή P2. Ό,τι έγινε πιο πριν δεν φαίνεται, και ούτε φαίνονται οι συνδέσεις που δεν κατέβασες. Γι’ αυτό κατέβασε και τα Interactive και τα Non-interactive sign-ins.
Γιατί έχει σημασία για τη συμμόρφωση
Η ΚΥΑ 1689/2025 ζητά τακτικό έλεγχο των καταγραφών για ύποπτη δραστηριότητα (απαίτηση 24.ε), πολυπαραγοντική αυθεντικοποίηση ανάλογα με την κρισιμότητα (13.ζ) και πολιτική λογικού ελέγχου πρόσβασης (13.α). Η Οδηγία NIS2 ζητά λύσεις πολυπαραγοντικής επαλήθευσης ταυτότητας (21.2.ι) και χειρισμό περιστατικών (21.2.β). Στο ISO/IEC 27001 αφορά την καταγραφή (A.8.15), την παρακολούθηση (A.8.16) και την ασφαλή αυθεντικοποίηση (A.8.5).
Στον GDPR, ένας λογαριασμός με email που τον χρησιμοποίησε επιτιθέμενος είναι συχνά παραβίαση προσωπικών δεδομένων. Αφορά την ασφάλεια των συστημάτων (32.1.β) και τη γνωστοποίηση στην Αρχή Προστασίας Δεδομένων εντός 72 ωρών (33.1).
Η αναφορά .pdf του εργαλείου είναι έτοιμο τεκμήριο ότι ο έλεγχος έγινε: περίοδος, ευρήματα, ενέργειες. Αν την κρατάς κάθε εβδομάδα, έχεις το ιστορικό που θα σου ζητήσει ο ελεγκτής για την απαίτηση 24.ε.
🛠️ Επιβεβαιώθηκε παραβίαση; Ετοίμασε την αναφορά περιστατικού προς την Εθνική Αρχή Κυβερνοασφάλειας, με επιλογή για την έγκαιρη προειδοποίηση των 24 ωρών ή την αναφορά των 72 ωρών.
🛠️ Είδες έναν κωδικό σφάλματος και δεν ξέρεις τι σημαίνει; Ψάξ’ τον στο «Τι σημαίνει αυτό το AADSTS;».
Απόρρητο
Το thecybersec.gr δεν έχει server που να δέχεται τα logs σου. Η ανάλυση γίνεται εξ ολοκλήρου μέσα στον browser σου, και το περιεχόμενο δεν αποθηκεύεται, ούτε στο localStorage. Αν έχεις αποδεχτεί τα cookies ανάλυσης, τα αποτελέσματα αποκρύπτονται από την καταγραφή του Microsoft Clarity. Περισσότερα στην πολιτική απορρήτου.
Η ερμηνεία είναι ενδεικτική και δεν αντικαθιστά τη διερεύνηση στο δικό σου περιβάλλον. Το thecybersec.gr είναι προσωπικό blog και δεν εκπροσωπεί τη Microsoft ή την Εθνική Αρχή Κυβερνοασφάλειας.