Microsoft Defender XDR
Microsoft 365 Security Insights Security Research Platform

Γεια σου 👋, είμαι ο Δημοσθένης και δεν είμαι bot...

Dimosthenis

Είμαι CIO/CISO στον δεύτερο μεγαλύτερο όμιλο αλευροβιομηχανίας και παραγωγής τροφίμων στην Ελλάδα. Σχεδιάζω και υλοποιώ τη στρατηγική ασφάλειας του οργανισμού πάνω στο Microsoft Security stack, με Microsoft Defender XDR, Entra ID, Intune, Azure security services και Purview, προστατεύοντας ένα πραγματικό IT/OT περιβάλλον παραγωγής υψηλής κρισιμότητας.

Γράφω τεχνικό περιεχόμενο σε βάθος, δοκιμασμένο σε production, για security architects, IT professionals και administrators που διαχειρίζονται αυτές τις πλατφόρμες καθημερινά. Περιλαμβάνει hardening guides, αναλυτικές οδηγίες παραμετροποίησης, real-world detections και τα διδάγματα που φαίνονται μόνο όταν κάτι βγει σε παραγωγή. Στόχος μου είναι να μετατρέπω όσα μαθαίνω προστατεύοντας ένα πραγματικό περιβάλλον σε πρακτική, επαναχρησιμοποιήσιμη γνώση για την ευρύτερη Ελληνική κοινότητα Microsoft Security και μέσα από αναλυτικά άρθρα, hands-on walkthroughs και ανοιχτό διάλογο με συναδέλφους που αντιμετωπίζουν τις ίδιες προκλήσεις.

🆕 Αυτή την εβδομάδα: Microsoft 365 Security: τι άλλαξε (εβδομάδα 46/2026)

Ενημέρωση: Ποια άδεια Microsoft 365 χρειάζομαι για την ΚΥΑ 1689/2025 και την NIS2;

🆕 Νέο εργαλείο: Αποκωδικοποιητής ASR rules: επικόλλησε την έξοδο του Get-MpPreference και δες ποιοι κανόνες του Microsoft Defender προστατεύουν πραγματικά

Επιλέξτε θέμα από το παραπάνω μενού ή ξεκινήστε από τα πιο πρόσφατα άρθρα παρακάτω.

Έρχεται τη Δευτέρα 16/11/2026--ημ. --ώρ. --λεπ. --δευτ.

Microsoft Entra Conditional Access: Ο Πλήρης Οδηγός

Από τις βασικές αρχές στο Enterprise Zero Trust. Μια νέα σειρά 6 άρθρων για το «φανάρι» που αποφασίζει σε κάθε sign-in: Allow, MFA ή Block.

  • 1Θεμελιώδεις έννοιες
  • 2Πολιτικές και μηχανισμοί
  • 3Υλοποίηση στην πράξη
  • 4Advanced Identity Security
  • 5Troubleshooting και monitoring
  • 6Governance και Zero Trust

Πρόσφατα Άρθρα

Προβολή:
Το παράθυρο πληροφοριών schema ενός πίνακα στο advanced hunting του Microsoft Defender portal, με τις στήλες και την περιγραφή τους
2026-11-06 Security Operations & XDR

Generally Available: Ο πίνακας CallActivityEvents φέρνει τις κλήσεις Teams στο advanced hunting

Το SOC έβλεπε ως τώρα στο advanced hunting τα μηνύματα Teams αλλά όχι τις κλήσεις. Ο πίνακας CallActivityEvents κλείνει αυτό το κενό και συνδέεται με τα μηνύματα της ίδιας συνομιλίας.

Microsoft Defender XDR Microsoft Defender for Office 365 Advanced Hunting
Το flyout της ομάδας δικαιωμάτων Security operations στο Microsoft Defender portal, με τα δικαιώματα Raw data για email και collaboration
2026-11-06 Security Operations & XDR

Generally Available: Το «Emails associated with alerts» καλύπτει και τα alerts για κλικ σε URLs

Οι analysts με το περιορισμένο δικαίωμα πρόσβασης σε email μπορούν πλέον να δουν και το email πίσω από ένα alert για κλικ σε κακόβουλο URL, χωρίς να πάρουν πρόσβαση σε όλο το mailbox του οργανισμού.

Microsoft Defender XDR Microsoft Defender for Office 365 Unified RBAC
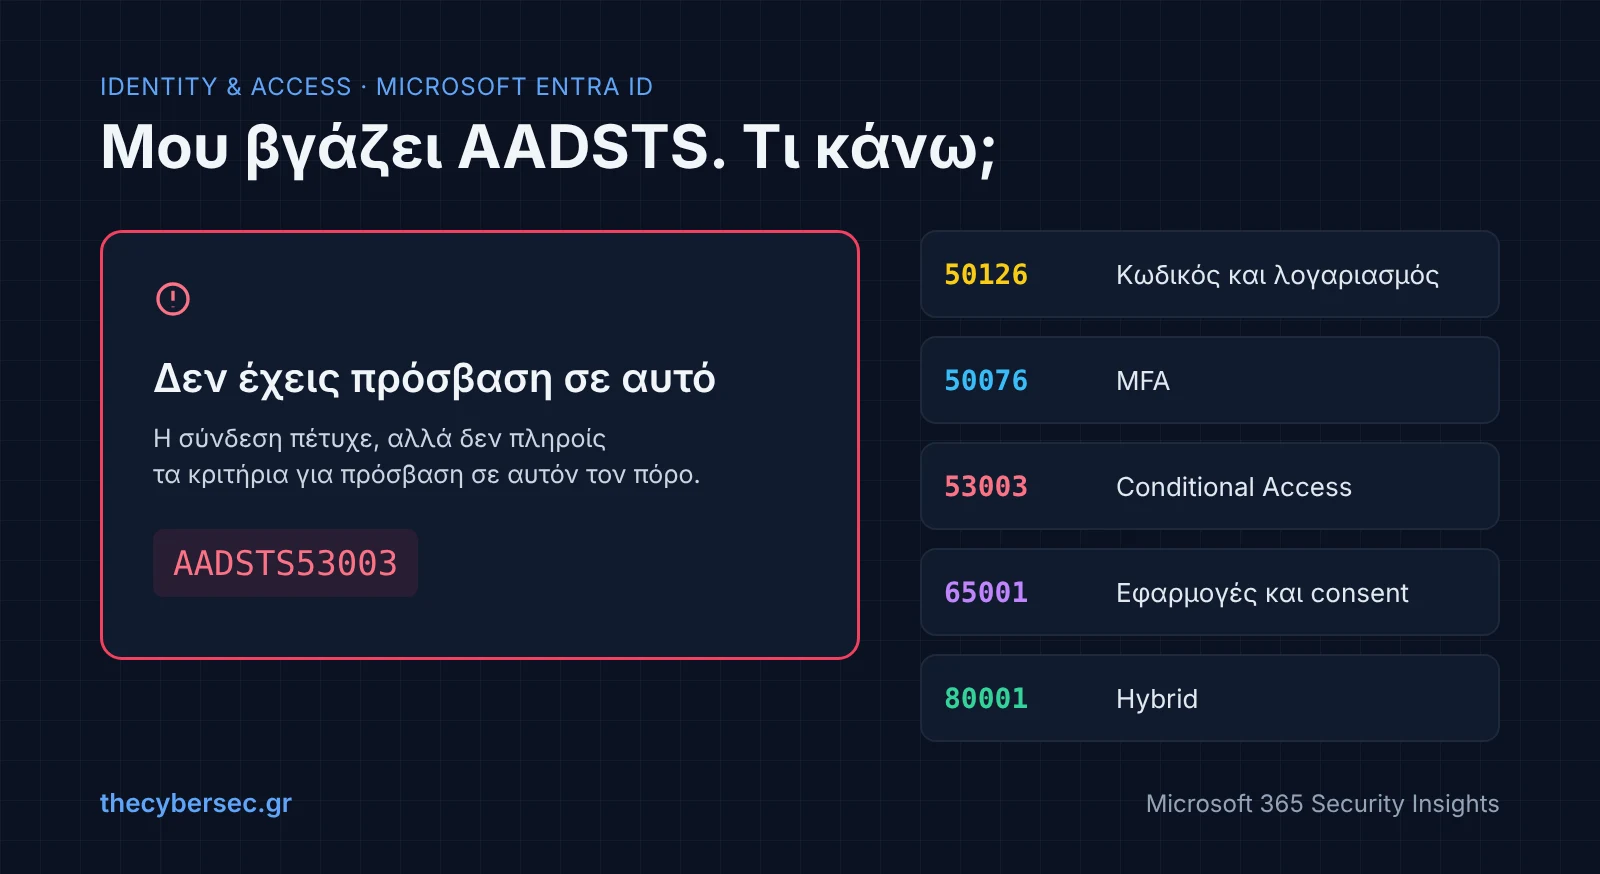
Μια οθόνη σφάλματος σύνδεσης με τον κωδικό AADSTS53003 και, δίπλα, οι ομάδες κωδικών: κωδικός και λογαριασμός, MFA, Conditional Access, εφαρμογές και hybrid
2026-10-31 Identity & Access

AADSTS: Τι σημαίνουν τα σφάλματα σύνδεσης του Microsoft Entra ID και τι κάνεις ως admin

Ο χρήστης σου λέει «μου βγάζει AADSTS53003». Σου εξηγώ πού βρίσκεις τον κωδικό και τον λόγο στα sign-in logs, τι σημαίνουν οι κωδικοί που θα συναντήσεις στην πράξη, ποιοι είναι αναμενόμενοι, και τι κάνεις για τον καθένα.

Microsoft Entra ID Conditional Access Sign-in Logs
Το Teams message entity panel στο Microsoft Defender portal για ένα μήνυμα Teams σε quarantine, με τα στοιχεία του μηνύματος, τον αποστολέα και τα URLs
2026-10-29 Security Operations & XDR

Generally Available: Ο πίνακας MessageContents φέρνει μηνύματα Teams στο advanced hunting του Defender XDR

Στις επιθέσεις μέσω Teams το SOC έβλεπε μέχρι τώρα κυρίως metadata. Ο πίνακας MessageContents δίνει και το περιεχόμενο, και γι’ αυτό το πιο σημαντικό βήμα είναι να αποφασίσεις ποιος θα τον βλέπει.

Microsoft Defender XDR Microsoft Defender for Office 365 Advanced Hunting
Χειροκίνητη αναζήτηση και αποκατάσταση email στο Threat Explorer του Microsoft Defender portal
2026-10-29 Email & Collaboration

Generally Available: Move to quarantine, νέα ενέργεια αποκατάστασης για email στο Defender for Office 365

Μέχρι τώρα, για ένα ύποπτο email που έφτασε ήδη στους χρήστες, είχες Junk, Deleted Items ή διαγραφή. Το Move to quarantine το βγάζει από τα mailboxes χωρίς να χαθεί, και αυτό αλλάζει το playbook για phishing.

Microsoft Defender for Office 365 Microsoft Defender XDR Threat Explorer
Το flyout της ομάδας δικαιωμάτων Security operations στον οδηγό δημιουργίας custom role του Unified RBAC στο Microsoft Defender portal
2026-10-29 Email & Collaboration

Generally Available: Ο Security Operator χάνει τις πολιτικές του Defender for Office 365 στο Unified RBAC

Μια αλλαγή στην αντιστοίχιση ενός ρόλου του Entra που μπορεί να αφήσει το SOC χωρίς πρόσβαση στις πολιτικές email την ώρα που τη χρειάζεται. Δες ποιους αφορά και πώς τη μετατρέπεις σε σωστό διαχωρισμό καθηκόντων.

Microsoft Defender for Office 365 Microsoft Defender XDR Unified RBAC
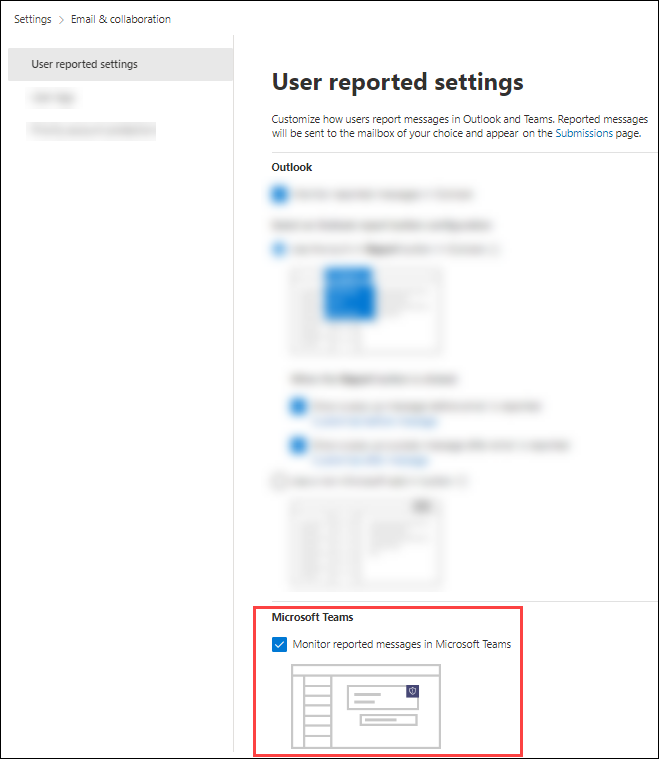
Η ρύθμιση Monitor reported items in Microsoft Teams στη σελίδα Teams user reported settings του Microsoft Defender portal
2026-10-27 Email & Collaboration

Generally Available: Το Teams user reporting του Defender for Office 365 ενεργοποιείται από προεπιλογή

Οι χρήστες μπορούν πλέον να αναφέρουν ύποπτα μηνύματα, κλήσεις και συσκέψεις του Teams, και οι αναφορές πηγαίνουν από προεπιλογή και στη Microsoft. Δες τι αποστέλλεται, πού αποθηκεύεται και πώς το περνάς από τον DPO και το SOC.

Microsoft Defender for Office 365 Microsoft Teams Microsoft Defender XDR
Η περιοχή Service και Detection sources στο παράθυρο Tune alert του Microsoft Defender portal, με τις detection sources ανοιχτές
2026-10-27 Security Operations & XDR

Preview: Simple Flows στα automation rules και detection source στα alert tuning rules του Defender

Για μικρό SOC, τα Simple Flows είναι ο γρήγορος δρόμος για email στη βάρδια και σταθερά tasks σε κάθε case. Τα alert tuning rules με detection source μειώνουν τον θόρυβο χωρίς να κρύβουν τα custom detections σου. Δες πώς τα στήνεις και τι δεν κάνουν.

Microsoft Defender XDR Microsoft Sentinel Security Operations
Η ρύθμιση Use app governance στο Settings, Cloud Apps, App governance του Microsoft Defender portal
2026-10-27 Cloud Security

Generally Available: Αλλάζουν τα δικαιώματα των ρόλων του Entra στο App Governance του Defender for Cloud Apps

Μια αλλαγή ρόλων που μοιάζει μικρή, αλλά αγγίζει το ποιος ελέγχει τις εφαρμογές OAuth στο tenant σου. Δες ποιοι θα χάσουν πρόσβαση, ποιοι θα αποκτήσουν, και πώς το κάνεις ευκαιρία για αναθεώρηση δικαιωμάτων.

Microsoft Defender for Cloud Apps Microsoft Defender XDR Microsoft Entra ID
Το παράθυρο Migrate to Defender με τις αλλαγές στη χρέωση, στη διαχείριση και τη σύγκριση των παλιών με τα νέα plans του Defender for Cloud
2026-10-27 Cloud Security

Preview: Τα plans του Defender for Cloud περνούν στο Defender portal, με χρέωση σε Defender Workload Units

Η διαχείριση των cloud security plans μπαίνει στο Defender portal, με νέο μοντέλο χρέωσης και ρυθμίσεις μόνο σε επίπεδο subscription ή management group. Δες τι κερδίζεις, τι χάνεις και πώς το δοκιμάζεις χωρίς ρίσκο για την παραγωγή.

Microsoft Defender for Cloud Microsoft Defender XDR Azure Security