

2026-04-22
Microsoft 365 Security Blog: Πρακτικοί οδηγοί για IT Pros
Μια εισαγωγή στο blog, στους κανόνες πίσω από κάθε άρθρο και στις σειρές άρθρων που μπορείς να διαβάσεις.
Welcome
Roadmap
Microsoft 365
Είμαι CIO/CISO στον δεύτερο μεγαλύτερο όμιλο αλευροβιομηχανίας και παραγωγής τροφίμων στην Ελλάδα. Σχεδιάζω και υλοποιώ τη στρατηγική ασφάλειας του οργανισμού πάνω στο Microsoft Security stack, με Microsoft Defender XDR, Entra ID, Intune, Azure security services και Purview, προστατεύοντας ένα πραγματικό IT/OT περιβάλλον παραγωγής υψηλής κρισιμότητας.
Γράφω τεχνικό περιεχόμενο σε βάθος, δοκιμασμένο σε production, για security architects, IT professionals και administrators που διαχειρίζονται αυτές τις πλατφόρμες καθημερινά. Περιλαμβάνει hardening guides, αναλυτικές οδηγίες παραμετροποίησης, real-world detections και τα διδάγματα που φαίνονται μόνο όταν κάτι βγει σε παραγωγή. Στόχος μου είναι να μετατρέπω όσα μαθαίνω προστατεύοντας ένα πραγματικό περιβάλλον σε πρακτική, επαναχρησιμοποιήσιμη γνώση για την ευρύτερη Ελληνική κοινότητα Microsoft Security και μέσα από αναλυτικά άρθρα, hands-on walkthroughs και ανοιχτό διάλογο με συναδέλφους που αντιμετωπίζουν τις ίδιες προκλήσεις.
🆕 Αυτή την εβδομάδα: Microsoft 365 Security: τι άλλαξε (εβδομάδα 46/2026)
Ενημέρωση: Ποια άδεια Microsoft 365 χρειάζομαι για την ΚΥΑ 1689/2025 και την NIS2;
🆕 Νέο εργαλείο: Αποκωδικοποιητής ASR rules: επικόλλησε την έξοδο του Get-MpPreference και δες ποιοι κανόνες του Microsoft Defender προστατεύουν πραγματικά
Επιλέξτε θέμα από το παραπάνω μενού ή ξεκινήστε από τα πιο πρόσφατα άρθρα παρακάτω.

Από τις βασικές αρχές στο Enterprise Zero Trust. Μια νέα σειρά 6 άρθρων για το «φανάρι» που αποφασίζει σε κάθε sign-in: Allow, MFA ή Block.
Μια εισαγωγή στο blog, στους κανόνες πίσω από κάθε άρθρο και στις σειρές άρθρων που μπορείς να διαβάσεις.
Για δεύτερη φορά καλεσμένος στο live του Χρήστου Σπανουγάκη, αυτή τη φορά για ζωντανά demo πάνω στη σουίτα Microsoft Defender. Αυτό το άρθρο κρατάει τα συγκεκριμένα περιστατικά που δείξαμε, όχι έναν συστηματικό οδηγό ανά προϊόν, ο οποίος έρχεται σε ξεχωριστή σειρά.
Ήμουν καλεσμένος στο live του Χρήστου Σπανουγάκη για να μιλήσω για το Gold Award GRC πρόγραμμα πάνω στο Microsoft Secure Score. Αυτό το άρθρο δεν επαναλαμβάνει τη σειρά, κρατάει μόνο ό,τι ειπώθηκε εκεί για πρώτη φορά: το board pitch σε τρία slides, τι θα έκανα διαφορετικά, και ένα bonus live demo στο Power BI.
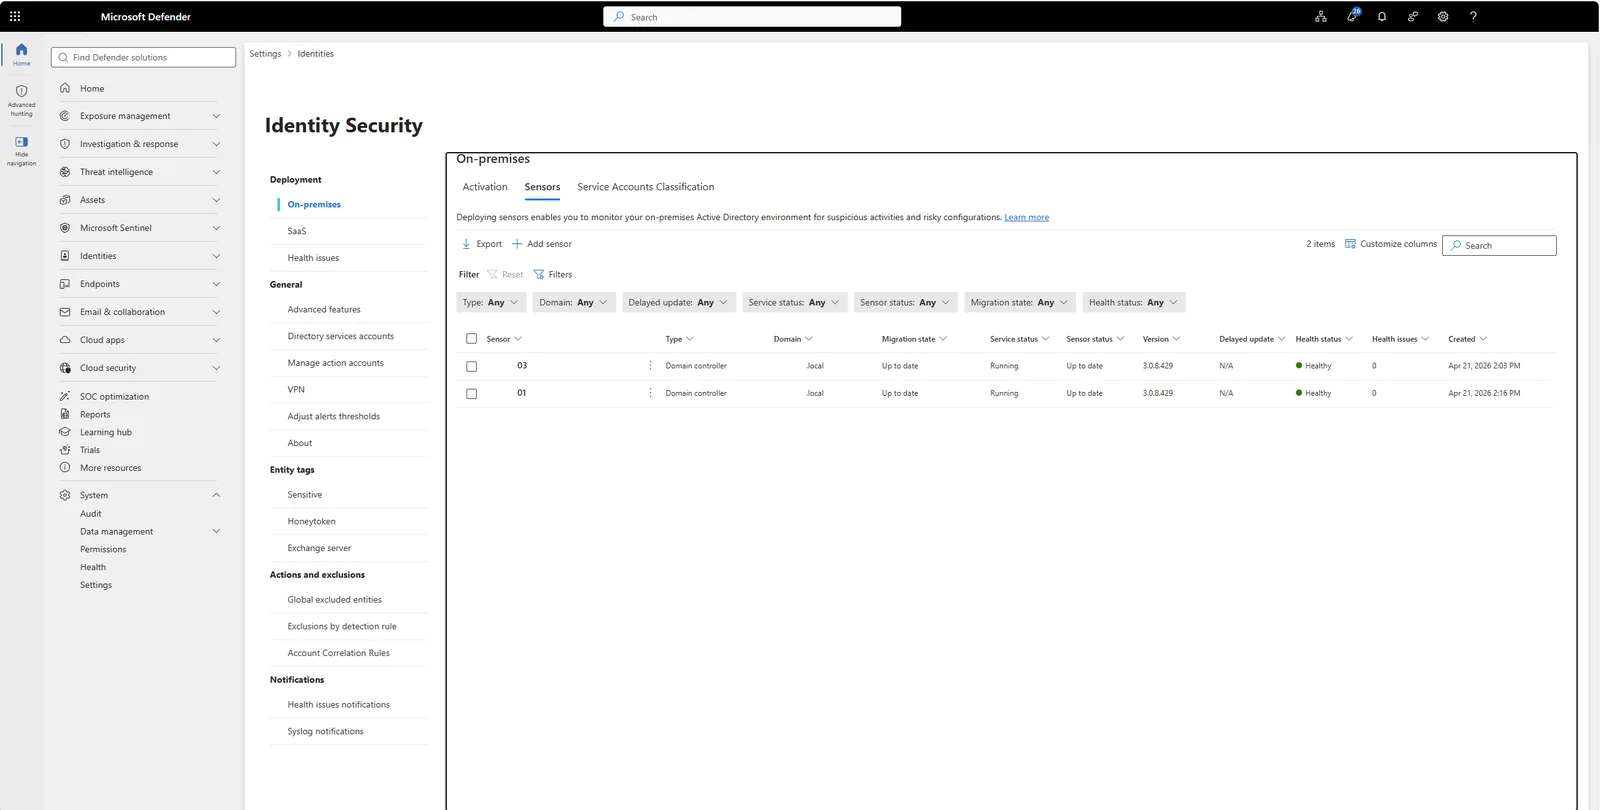
Ένα Defender for Identity sensor μπορεί να δείχνει healthy και ταυτόχρονα να μη βλέπει καθόλου την κίνηση του domain controller που υποτίθεται ότι παρακολουθεί. Το νέο health alert έρχεται να καλύψει ακριβώς αυτό το τυφλό σημείο, και αξίζει να καταλάβεις γιατί υπήρχε τόσο καιρό.
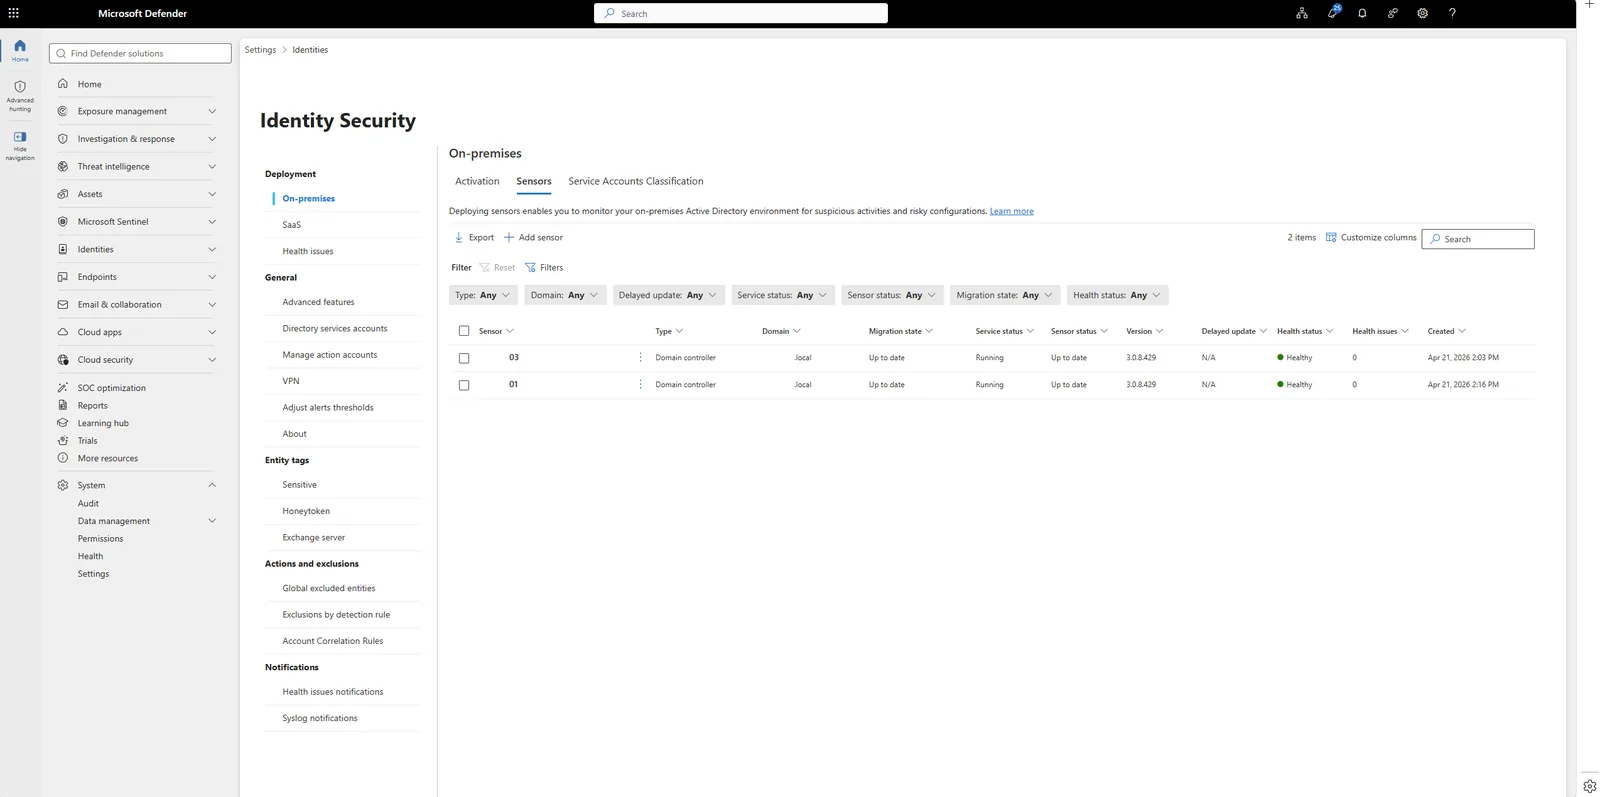
Ένα Defender for Identity sensor μπορεί να δείχνει healthy, connected, licensed, και ταυτόχρονα να μη βλέπει σχεδόν τίποτα από έναν συγκεκριμένο Domain Controller, γιατί τα Windows events απλά δεν φτάνουν ποτέ ως εκεί. Το νέο health issue που ανακοίνωσε η Microsoft με το MC1455016 βάζει επιτέλους όνομα σε αυτό το τυφλό σημείο, και αξίζει να καταλάβεις γιατί υπήρχε πριν καν εμφανιστεί το alert.
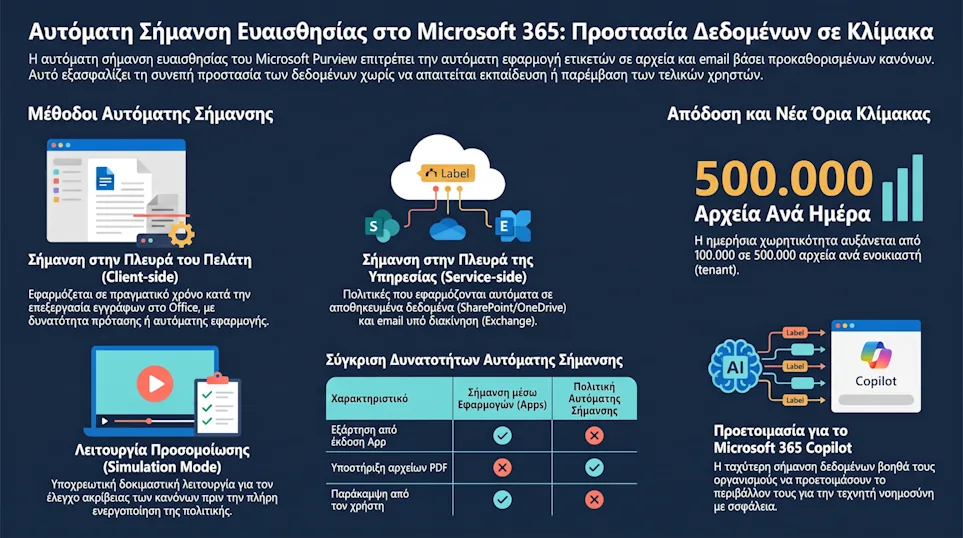
Ένα νούμερο που έμενε σταθερό τόσο καιρό που το είχαμε ενσωματώσει σαν δεδομένο στον σχεδιασμό μας, αλλάζει. Το πενταπλάσιο όριο auto-labeling δεν είναι απλώς ένα technical bump, είναι ευκαιρία να ξανακοιτάξεις το labeling backlog σου και να το συνδέσεις με το πώς τεκμηριώνεις classification στο ISO 27001 και στο NIS2.
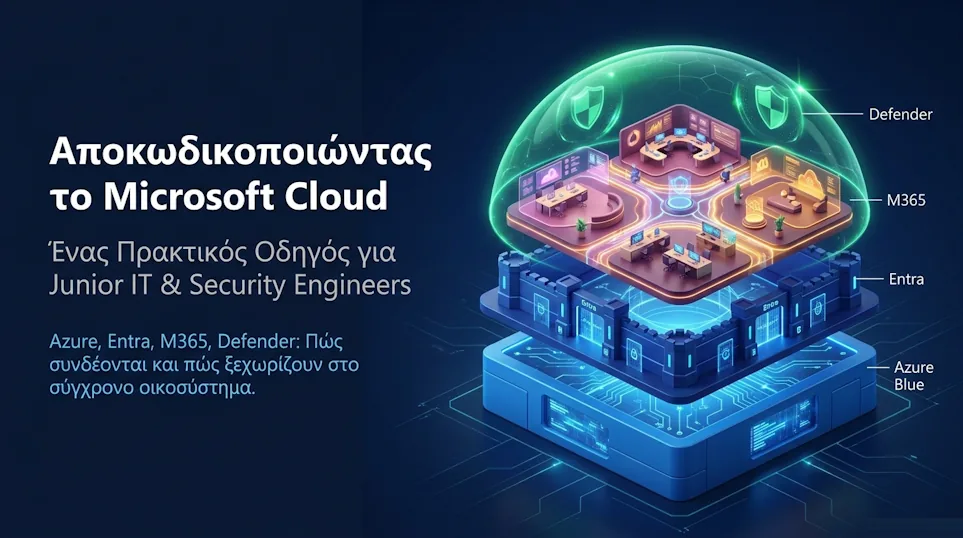
Έχω γράψει δεκάδες φορές για νέα features, GA ανακοινώσεις και Public Preview capabilities του Microsoft ecosystem, αλλά σχεδόν ποτέ δεν στάθηκα στο πιο βασικό ερώτημα: τι ακριβώς είναι το Azure, τι είναι το Entra, και γιατί η σύγχυση μεταξύ τους δημιουργεί πραγματικό ρίσκο σε ένα compliance πρόγραμμα. Αυτό το άρθρο είναι το θεμέλιο που έπρεπε να έχω γράψει πρώτο.
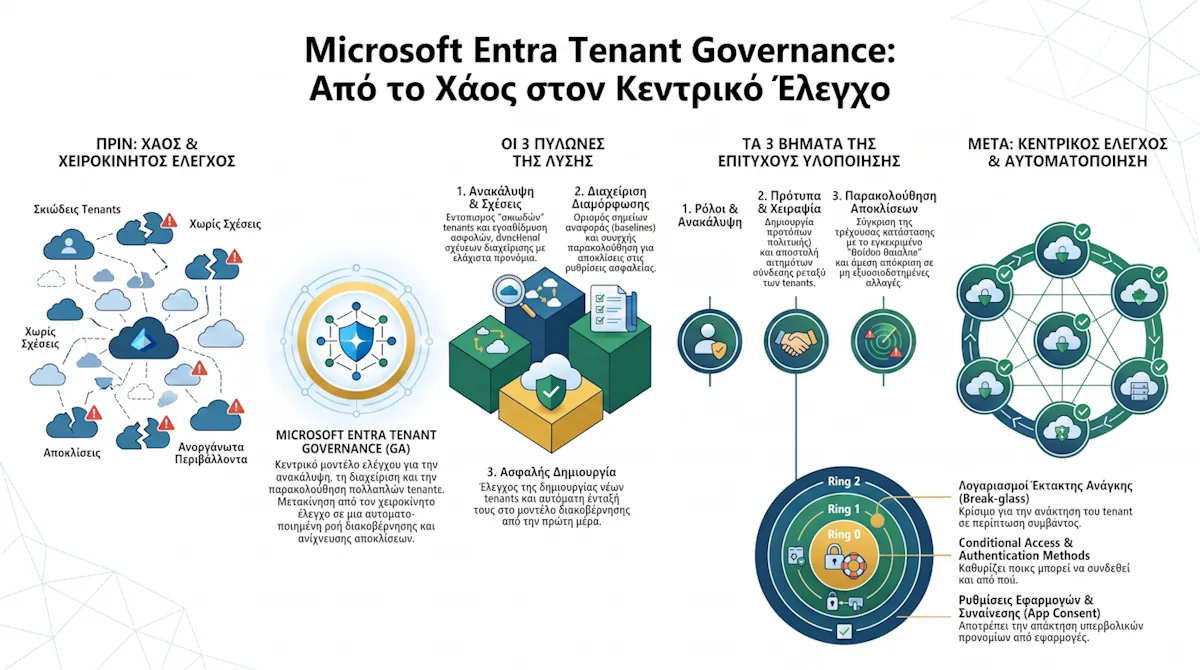
Η ανακοίνωση λέει «Generally Available», αλλά όποιος διαβάσει προσεκτικά θα δει ότι μόνο ένα κομμάτι είναι πραγματικά GA. Για έναν οργανισμό με δεκάδες tenants, shadow IT και config drift, αυτή η διάκριση δεν είναι ακαδημαϊκή, καθορίζει τι μπορείς να βασίσεις σε production και τι όχι ακόμα.
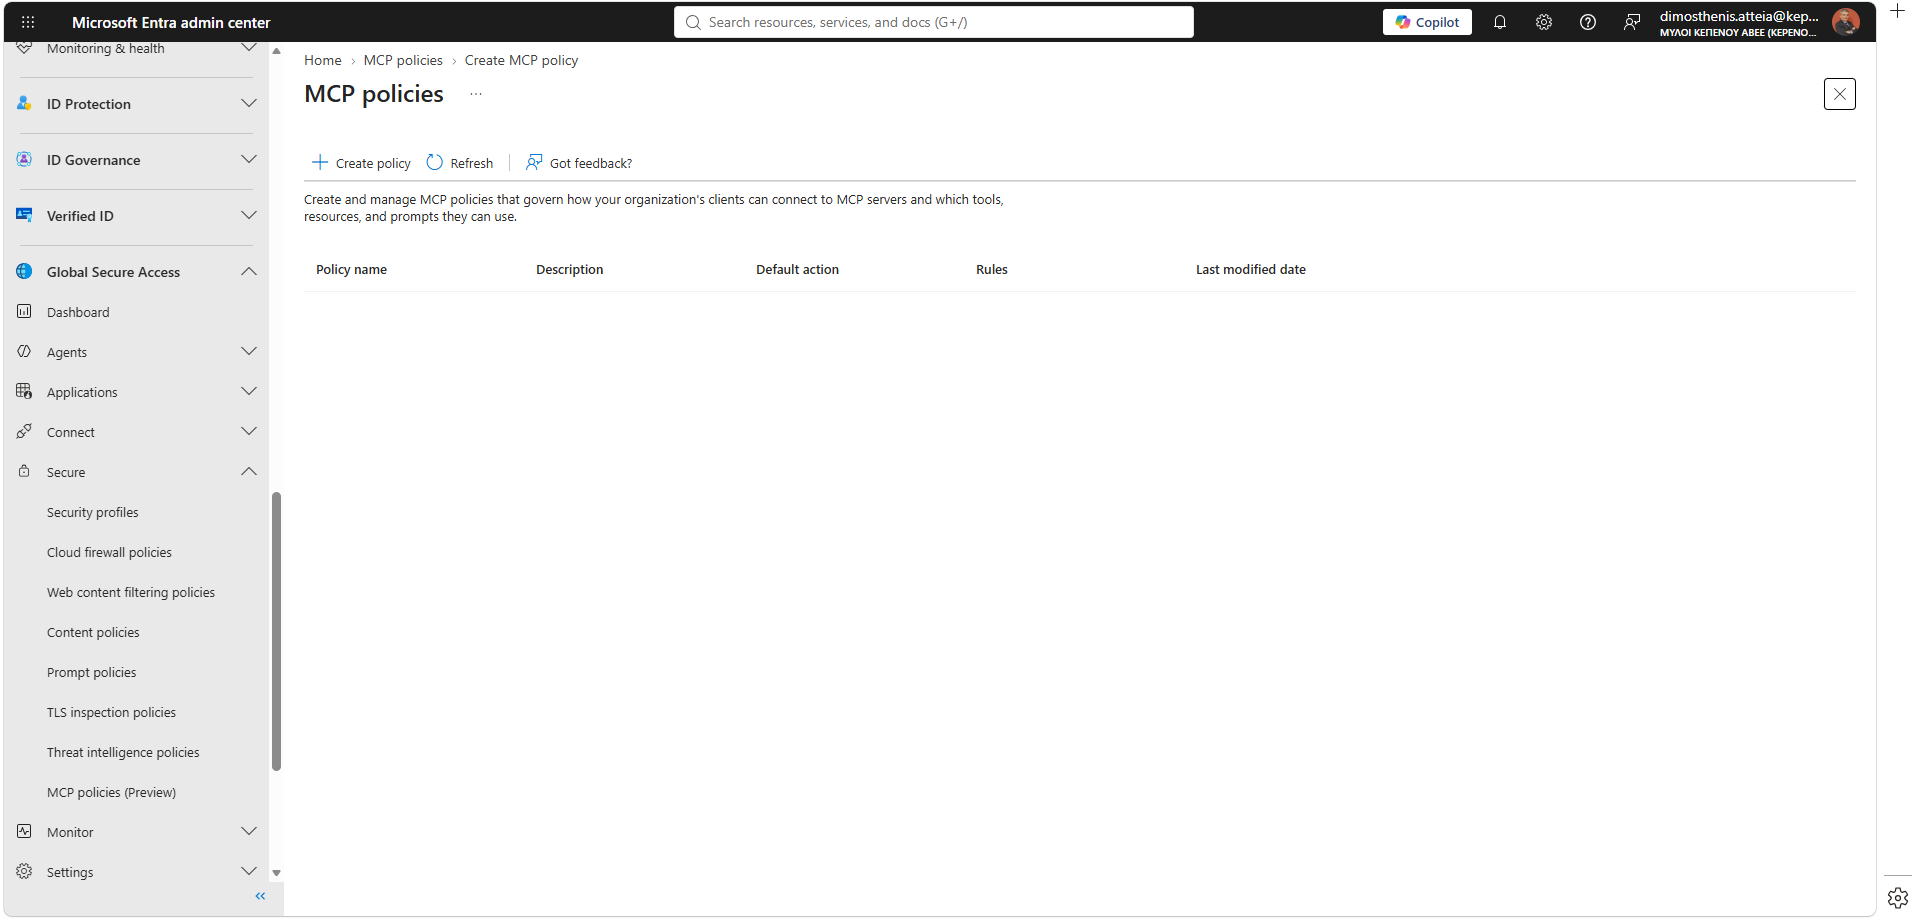
Οι AI agents στον οργανισμό σου ήδη μιλάνε με MCP servers, ό,τι κι αν λέει το Shadow IT policy σου. Το Global Secure Access MCP firewall είναι το πρώτο εργαλείο που σου δίνει πραγματική ορατότητα και έλεγχο πάνω σε αυτή την κίνηση, σε επίπεδο tool, resource και prompt template, όχι απλώς σε επίπεδο URL.
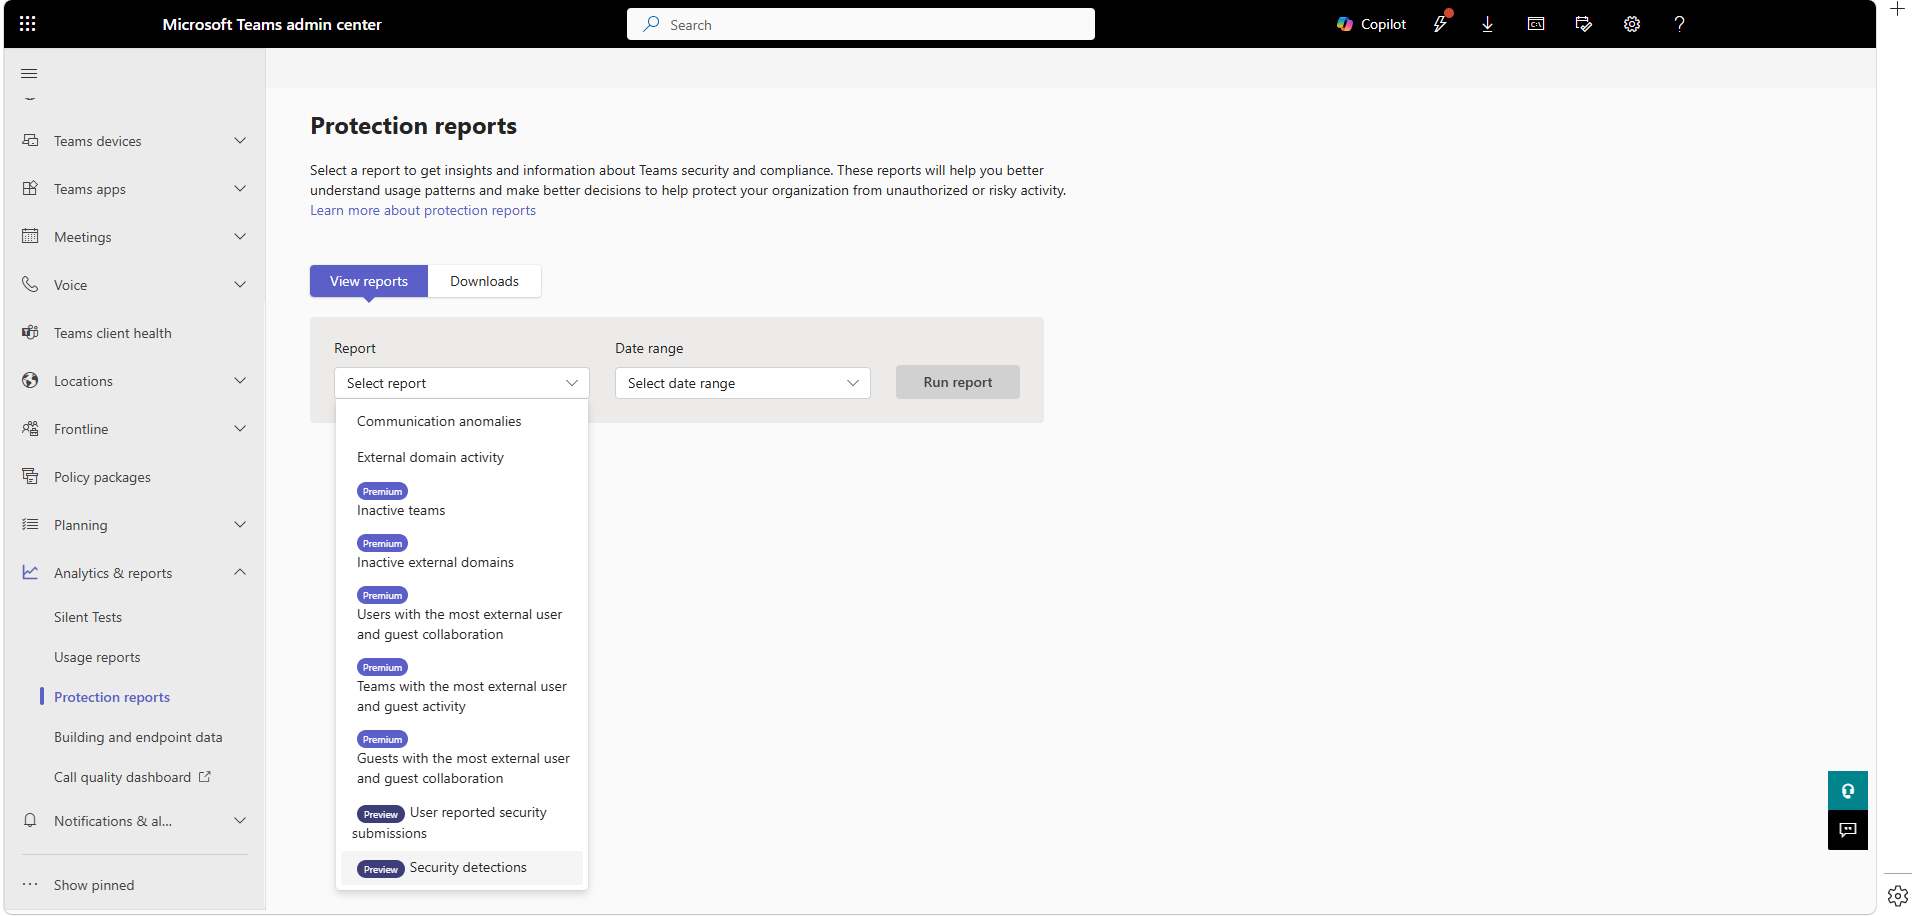
Το Teams έχει γίνει εδώ και καιρό κανάλι επίθεσης εξίσου σοβαρό με το email, αλλά μέχρι σήμερα δεν υπήρχε ένα native, κεντρικό σημείο για να το βλέπεις αυτό. Το Security Detection Report που έρχεται με το Roadmap ID 560702 δεν είναι απλώς ένα ακόμα dashboard, είναι το κομμάτι που έλειπε από το evidence trail σου όταν έρχεται ο auditor να ρωτήσει πώς παρακολουθείς messaging απειλές.