Microsoft Defender XDR
Microsoft 365 Security Insights Security Research Platform

Γεια σου 👋, είμαι ο Δημοσθένης και δεν είμαι bot...

Dimosthenis

Είμαι CIO/CISO στον δεύτερο μεγαλύτερο όμιλο αλευροβιομηχανίας και παραγωγής τροφίμων στην Ελλάδα. Σχεδιάζω και υλοποιώ τη στρατηγική ασφάλειας του οργανισμού πάνω στο Microsoft Security stack, με Microsoft Defender XDR, Entra ID, Intune, Azure security services και Purview, προστατεύοντας ένα πραγματικό IT/OT περιβάλλον παραγωγής υψηλής κρισιμότητας.

Γράφω τεχνικό περιεχόμενο σε βάθος, δοκιμασμένο σε production, για security architects, IT professionals και administrators που διαχειρίζονται αυτές τις πλατφόρμες καθημερινά. Περιλαμβάνει hardening guides, αναλυτικές οδηγίες παραμετροποίησης, real-world detections και τα διδάγματα που φαίνονται μόνο όταν κάτι βγει σε παραγωγή. Στόχος μου είναι να μετατρέπω όσα μαθαίνω προστατεύοντας ένα πραγματικό περιβάλλον σε πρακτική, επαναχρησιμοποιήσιμη γνώση για την ευρύτερη Ελληνική κοινότητα Microsoft Security και μέσα από αναλυτικά άρθρα, hands-on walkthroughs και ανοιχτό διάλογο με συναδέλφους που αντιμετωπίζουν τις ίδιες προκλήσεις.

🆕 Αυτή την εβδομάδα: Microsoft 365 Security: τι άλλαξε (εβδομάδα 46/2026)

Ενημέρωση: Ποια άδεια Microsoft 365 χρειάζομαι για την ΚΥΑ 1689/2025 και την NIS2;

🆕 Νέο εργαλείο: Αποκωδικοποιητής ASR rules: επικόλλησε την έξοδο του Get-MpPreference και δες ποιοι κανόνες του Microsoft Defender προστατεύουν πραγματικά

Επιλέξτε θέμα από το παραπάνω μενού ή ξεκινήστε από τα πιο πρόσφατα άρθρα παρακάτω.

Έρχεται τη Δευτέρα 16/11/2026--ημ. --ώρ. --λεπ. --δευτ.

Microsoft Entra Conditional Access: Ο Πλήρης Οδηγός

Από τις βασικές αρχές στο Enterprise Zero Trust. Μια νέα σειρά 6 άρθρων για το «φανάρι» που αποφασίζει σε κάθε sign-in: Allow, MFA ή Block.

  • 1Θεμελιώδεις έννοιες
  • 2Πολιτικές και μηχανισμοί
  • 3Υλοποίηση στην πράξη
  • 4Advanced Identity Security
  • 5Troubleshooting και monitoring
  • 6Governance και Zero Trust

Πρόσφατα Άρθρα

Προβολή:
Microsoft Defender for Cloud, αναλυτικός οδηγός
2026-11-01 Cloud Security

Microsoft Defender for Cloud: Μια πρακτική περιήγηση στο CNAPP της Microsoft

Το Microsoft Defender for Cloud όπως το χρειάζεται ένας επαγγελματίας στην πράξη. Τι δίνει δωρεάν το Foundational CSPM, πότε αξίζει το Defender CSPM, πώς βγάζεις τεκμήρια για NIS2 και ISO 27001, ποιο plan του Defender for Servers χρειάζεσαι, και τι αλλάζει με τη διαχείριση των plans από το Defender portal.

Microsoft Defender for Cloud Microsoft Defender XDR CNAPP
Weekly Security Update: εβδομαδιαία ενημέρωση για το Microsoft 365 Security
2026-10-29 Security Operations & XDR

Microsoft 365 Security: τι άλλαξε (εβδομάδα 44/2026)

Από τις αρχές Νοεμβρίου ο ρόλος Security Operator δεν θα διαχειρίζεται πια τα threat policies και το Tenant Allow/Block List του Defender for Office 365 στο Unified RBAC, και έρχεται νέα ενέργεια για μεταφορά email σε quarantine.

Microsoft Defender XDR Microsoft Defender for Office 365 Microsoft Defender for Endpoint
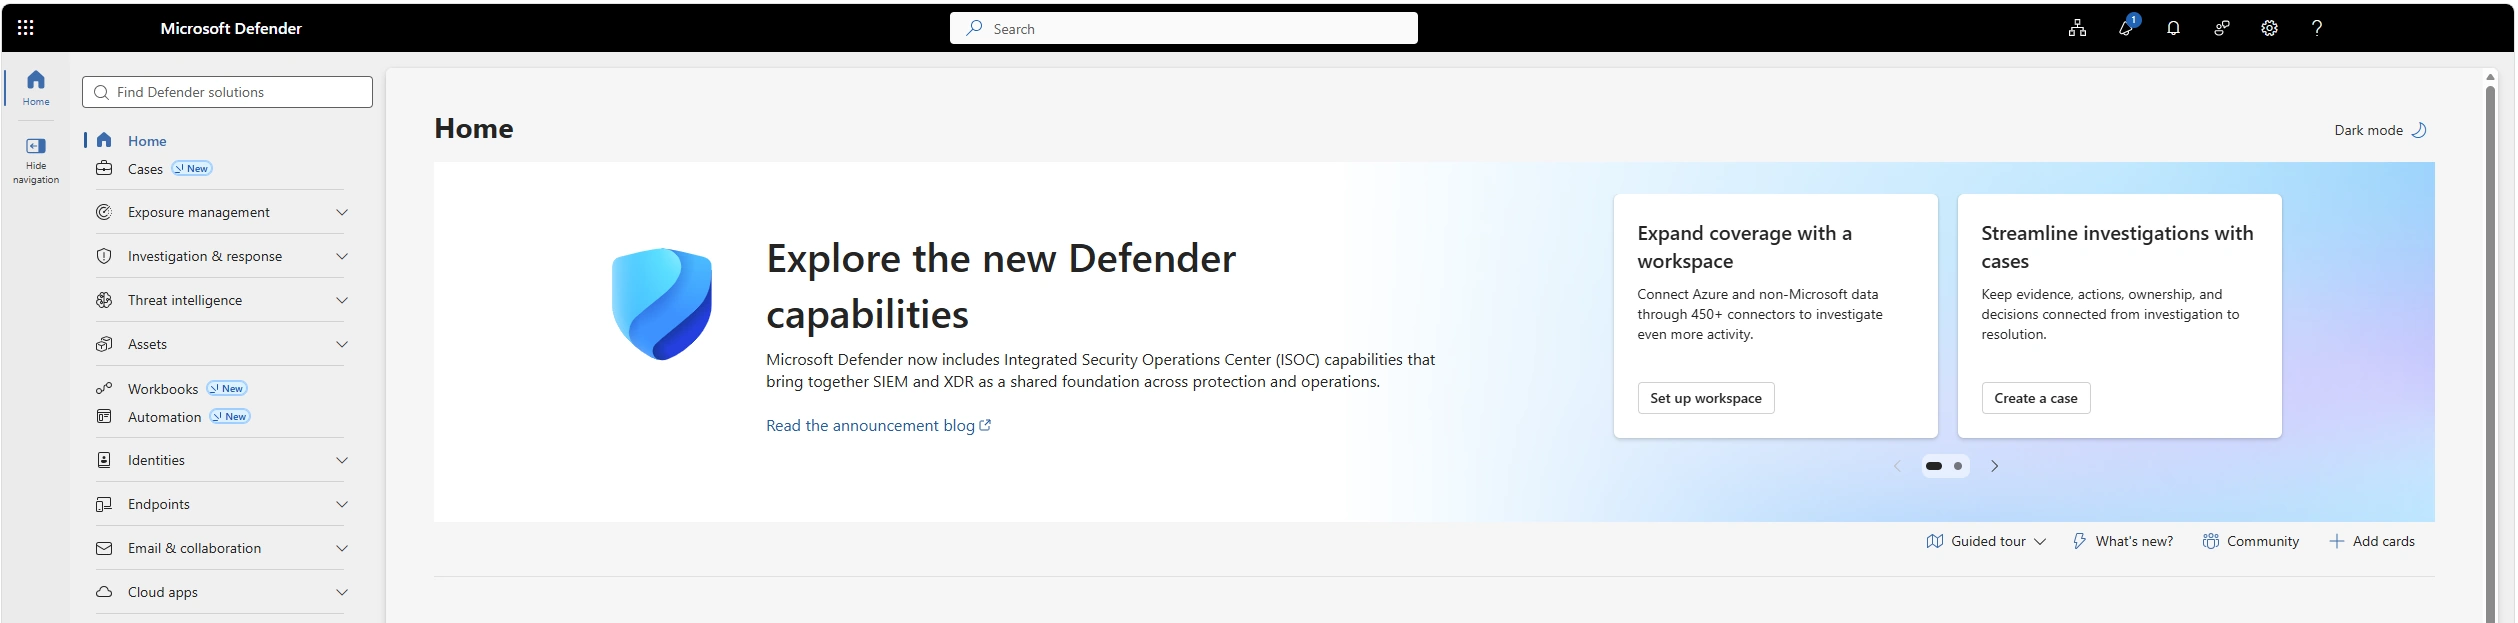
Η αρχική σελίδα του Microsoft Defender portal με το banner του ISOC, σε πραγματικό tenant
2026-10-28 Security Operations & XDR

Preview: ISOC, Sentinel ή μόνο Defender XDR; Ποιο ταιριάζει στον οργανισμό σου

Έχεις Microsoft 365 E5 και αναρωτιέσαι αν φτάνει το Defender XDR, αν σου κάνει το ISOC ή αν χρειάζεσαι Sentinel. Η απάντηση κρύβεται κυρίως σε δύο ερωτήσεις: πόσο καιρό πρέπει να κρατάς τα logs και από πού έρχονται. Με ερωτηματολόγιο οκτώ ερωτήσεων που σου δείχνει ποιος δρόμος ταιριάζει.

Microsoft Defender XDR Microsoft Sentinel Project Perception
Microsoft Defender for Cloud Apps, αναλυτικός οδηγός
2026-10-24 Cloud Security

Microsoft Defender for Cloud Apps: Μια πρακτική περιήγηση στο CASB

Το Microsoft Defender for Cloud Apps όπως το χρειάζεται ένας επαγγελματίας στην πράξη. Shadow IT discovery μέσω του cloud app catalog, OAuth app governance, session policies του Conditional Access App Control, activity policies, και η μετάβαση των file policies στο Microsoft Purview.

Microsoft Defender for Cloud Apps Microsoft Defender XDR CASB
Weekly Security Update: εβδομαδιαία ενημέρωση για το Microsoft 365 Security
2026-10-22 Security Operations & XDR

Microsoft 365 Security: τι άλλαξε (εβδομάδα 43/2026)

Το Defender for Office 365 ενεργοποιεί στις 25 Οκτωβρίου το Teams user reporting σε όσους δεν το έχουν ρυθμίσει, και το Defender for Cloud φέρνει τη διαχείριση των plans στο Defender portal με χρέωση σε Defender Workload Units.

Microsoft Defender XDR Microsoft Defender for Office 365 Microsoft Defender for Cloud
Microsoft Defender for Identity, αναλυτικός οδηγός
2026-10-18 Identity & Access

Microsoft Defender for Identity: Πώς οι sensors εντοπίζουν επιθέσεις μετά την παραβίαση

Το Microsoft Defender for Identity όπως το χρειάζεται ένας επαγγελματίας στην πράξη. Τι είναι οι sensors και πού μπαίνουν, πώς επιλέγετε ανάμεσα σε sensor v3.x και v2.x, η ενιαία προβολή AD και Microsoft Entra ID, και τα alerts που αξίζει να ρυθμίσετε πρώτα.

Microsoft Defender for Identity Microsoft Defender XDR Identity Security
Οθόνη με αποτελέσματα προσομοίωσης phishing και ανάλυση ύποπτου email
2026-10-16 Security Awareness

Κουίζ phishing: 10 επιθέσεις, βρες τα σημάδια και τι κάνεις

Τα περισσότερα περιστατικά ξεκινούν από ένα μήνυμα και ένα κλικ. Το κουίζ σου δείχνει δέκα επιθέσεις όπως φτάνουν στην πραγματικότητα: ψεύτικη τράπεζα, δέμα που «δεν παραδόθηκε», λήξη κωδικού Microsoft 365, CEO fraud, ακόμη και μια ψεύτικη «υποχρεωτική εκπαίδευση NIS2». Σε κάθε μία βρίσκεις τα σημάδια, διαλέγεις τι κάνεις, και βλέπεις τι το σταματά στο Microsoft 365. Δεν χρειάζεται εγγραφή. Κουίζ phishing · 10 σενάρια · ΚΥΑ 1689/2025, 21.α Θα δεις δέκα μηνύματα: email, SMS και σελίδες. Όλα είναι επιθέσεις. Το ζητούμενο δεν είναι να μαντέψεις αν είναι ψεύτικο, αλλά να βρεις από τι το καταλαβαίνεις και να ξέρεις τι κάνεις. Γιατί στην πραγματικότητα, κανείς δεν σου λέει από πριν ότι ένα μήνυμα είναι phishing. Πώς παίζεις Διάβασε το μήνυμα. Πρόσεξε αποστολέα, θέμα, σύνδεσμο και συνημμένο. Στο «Ποια είναι τα σημάδια;» τσέκαρε όσα σε κάνουν να υποψιαστείς. Κάποια είναι παγίδες: μοιάζουν σημαντικά αλλά δεν λένε τίποτα. Στο «Τι κάνεις;» διάλεξε μία ενέργεια και πάτα «Έλεγχος». Θα δεις τα σημάδια φωτισμένα πάνω στο μήνυμα και γιατί. Με το πληκτρολόγιο: Tab για το επόμενο στοιχείο, Space για να τσεκάρεις, ↑ ↓ για να αλλάξεις ενέργεια, Enter για «Έλεγχος» και «Επόμενο». Ξεκίνα το κουίζ Περίπου 5 λεπτά. Όλα τα ονόματα και οι διευθύνσεις είναι κατασκευασμένα. Οι απαντήσεις σου δεν αποστέλλονται και δεν αποθηκεύονται. Ποια είναι τα σημάδια; (τσέκαρε όσα ισχύουν) Τι κάνεις; (μία επιλογή) Έλεγχος Επόμενο

Phishing Phishing Awareness Security Awareness
Κέντρο επιχειρήσεων ασφάλειας με checklist συμμόρφωσης και αναφορά ολοκλήρωσης εκπαίδευσης του προσωπικού
2026-10-16 GRC & Compliance

Εκπαίδευση προσωπικού: είναι τεκμηριωμένη για τον ελεγκτή;

Σχεδόν κάθε οργανισμός έχει κάνει «ένα σεμινάριο». Ο ελεγκτής όμως δεν ρωτά αν έγινε σεμινάριο. Ρωτά αν υπάρχει πρόγραμμα, αν επαναλαμβάνεται, αν έφτασε σε όλους και στη διοίκηση, και πού είναι τα τεκμήρια. Το εργαλείο σου δείχνει σε τέσσερα βήματα πόσο καλύπτεις τις απαιτήσεις της ΚΥΑ 1689/2025, της Οδηγίας NIS2, του ISO/IEC 27001 και του GDPR, και σου δίνει έτοιμο φάκελο τεκμηρίωσης. Δεν χρειάζεται εγγραφή και δεν δίνεις κανένα όνομα. Τεκμηρίωση εκπαίδευσης προσωπικού · ΚΥΑ 1689/2025 · NIS2 · ISO/IEC 27001 · GDPR 1 Ο οργανισμός 🔒 1. Ο οργανισμός Όνομα για την αναφορά (προαιρετικά) Εμφανίζεται μόνο στο .pdf και στο .xlsx που κατεβάζεις. Περίοδος που τεκμηριώνεις Υπαγωγή στον ν. 5160/2024 Σημαντική οντότητα Βασική οντότητα Δεν υπάγομαι ή δεν ξέρω ακόμη Δεν ξέρεις; Έλεγχος υπαγωγής. Microsoft Defender for Office 365 Plan 2 ή Microsoft 365 E5 Το έχουν όλοι οι χρήστες Το έχουν μόνο κάποιοι χρήστες Δεν το έχουμε Το χρειάζεται το Attack simulation training, για κάθε χρήστη που συμμετέχει. Επόμενο βήμα 2 Κοινό και κάλυψη στην περίοδο 🔒 2. Κοινό και κάλυψη στην περίοδο Πόσοι είναι σε κάθε ομάδα και πόσοι ολοκλήρωσαν εκπαίδευση στην περίοδο. Μόνο αριθμοί, κανένα όνομα. Διοίκηση Μέλη του ανώτατου οργάνου διοίκησης (ΔΣ, CEO, γενικοί διευθυντές). Σύνολο Εκπαιδεύτηκαν Τεχνικό προσωπικό Όσοι διαχειρίζονται συστήματα, δίκτυα, εφαρμογές ή OT, μαζί με εξωτερικούς διαχειριστές αν έχουν ρόλο. Σύνολο Εκπαιδεύτηκαν Λοιπό προσωπικό Όλοι οι υπόλοιποι εργαζόμενοι με πρόσβαση σε συστήματα ή δεδομένα. Σύνολο Εκπαιδεύτηκαν Οι νέοι εργαζόμενοι εκπαιδεύονται κατά την πρόσληψη, πριν ή αμέσως μετά την πρόσβαση στα συστήματα. Επόμενο βήμα 3 Θέματα και κύκλοι 🔒 3. Θέματα και κύκλοι Ποια θέματα κάλυψε η εκπαίδευση όλου του προσωπικού; Τα επτά πρώτα είναι η ελάχιστη θεματολογία της ΚΥΑ 1689/2025, άρθρο 21, περίπτωση α. αα Ασφαλής χρήση email, αναγνώριση phishing και κοινωνικής μηχανικής αβ Δημιουργία και διαχείριση ισχυρών κωδικών αγ Χρήση πολυπαραγοντικής ταυτοποίησης (MFA) αδ Ασφαλής περιήγηση στο διαδίκτυο αε Ασφάλεια οικιακού δικτύου, τηλεργασία και απομακρυσμένη πρόσβαση αστ Λήψη αντιγράφων ασφαλείας αζ Αναγνώριση και αναφορά περιστατικού στους αρμόδιους GDPR Χειρισμός δεδομένων προσωπικού χαρακτήρα: τι μοιράζομαι, με ποιον, και τι κάνω σε παραβίαση Ποια θέματα κάλυψε η εκπαίδευση του τεχνικού προσωπικού; (περίπτωση β) βα Ασφαλής παραμετροποίηση και λειτουργία συσκευών, συστημάτων, εφαρμογών και δικτύων ββ Ανάλυση γνωστών απειλών και κινδύνων βγ Διαχείριση και απόκριση σε περιστατικά Κάθε πότε επαναλαμβάνεται η εκπαίδευση; Κάθε 3 μήνες Κάθε 6 μήνες Μία φορά τον χρόνο Έγινε μία φορά, χωρίς πρόγραμμα επανάληψης Μήνας του τελευταίου κύκλου ΜήναςΙανουάριοςΦεβρουάριοςΜάρτιοςΑπρίλιοςΜάιοςΙούνιοςΙούλιοςΑύγουστοςΣεπτέμβριοςΟκτώβριοςΝοέμβριοςΔεκέμβριοςΈτος Πάτα στο «Μήνας» και διάλεξε μήνα, μετά στο «Έτος» και διάλεξε έτος. Με το πληκτρολόγιο: Tab για το επόμενο πεδίο, ↑ ↓ για να αλλάξεις επιλογή. Από αυτό φαίνεται αν το πρόγραμμα τηρείται στην πράξη. Υπάρχει εγκεκριμένη Πολιτική Εκπαίδευσης και Κατάρτισης με ετήσιο πρόγραμμα (κοινό, θέματα, συχνότητα, υπεύθυνος). Η εκπαίδευση της διοίκησης κάλυψε και τη διαχείριση κινδύνων και τις ευθύνες της, όχι μόνο το phishing. Κρατάμε τεκμήρια ανά κύκλο: αναφορές ολοκλήρωσης, παρουσιολόγια ή βεβαιώσεις, με ημερομηνία και θέμα. Επόμενο βήμα 4 Αξιολόγηση και προσομοιώσεις phishing 🔒 4. Αξιολόγηση και προσομοιώσεις phishing Συγκεντρωτικά νούμερα από το Attack simulation training ή άλλο εργαλείο. Άφησε κενό ό,τι δεν έχεις. Έως τέσσερις κύκλοι, από τον παλαιότερο. Κύκλος Μήνας και έτος Χρήστες Πάτησαν Ανέφεραν #1 ΜήναςΙανουάριοςΦεβρουάριοςΜάρτιοςΑπρίλιοςΜάιοςΙούνιοςΙούλιοςΑύγουστοςΣεπτέμβριοςΟκτώβριοςΝοέμβριοςΔεκέμβριοςΈτος #2 ΜήναςΙανουάριοςΦεβρουάριοςΜάρτιοςΑπρίλιοςΜάιοςΙούνιοςΙούλιοςΑύγουστοςΣεπτέμβριοςΟκτώβριοςΝοέμβριοςΔεκέμβριοςΈτος #3 ΜήναςΙανουάριοςΦεβρουάριοςΜάρτιοςΑπρίλιοςΜάιοςΙούνιοςΙούλιοςΑύγουστοςΣεπτέμβριοςΟκτώβριοςΝοέμβριοςΔεκέμβριοςΈτος #4 ΜήναςΙανουάριοςΦεβρουάριοςΜάρτιοςΑπρίλιοςΜάιοςΙούνιοςΙούλιοςΑύγουστοςΣεπτέμβριοςΟκτώβριοςΝοέμβριοςΔεκέμβριοςΈτος Πώς συμπληρώνεις τον πίνακα Κάθε γραμμή είναι ένας κύκλος προσομοίωσης. Ξεκίνα από τον παλαιότερο στη γραμμή #1. Αν έχεις λιγότερους από τέσσερις, άφησε τις υπόλοιπες κενές. Στη στήλη «Μήνας και έτος» πάτα στο «Μήνας» και διάλεξε από τη λίστα, μετά στο «Έτος». Στις στήλες «Χρήστες», «Πάτησαν» και «Ανέφεραν» γράψε αριθμούς. Τα βρίσκεις στην αναφορά κάθε προσομοίωσης στο Defender portal: Email & collaboration › Attack simulation training › Simulations. Με το πληκτρολόγιο: Tab πηγαίνει στο επόμενο πεδίο, Shift + Tab στο προηγούμενο. Σε λίστα, ↑ ↓ αλλάζουν την επιλογή ή γράφεις το πρώτο γράμμα του μήνα (π.χ. «Σ» για Σεπτέμβριο). Σε αριθμό, γράφεις τον αριθμό ή χρησιμοποιείς ↑ ↓. «Πάτησαν»: άνοιξαν τον σύνδεσμο ή το συνημμένο, ή έδωσαν κωδικό. «Ανέφεραν»: πάτησαν Report στο Outlook. Στο Defender portal: Email & collaboration › Attack simulation training › Simulations. Το πρόγραμμα αξιολογήθηκε και επικαιροποιήθηκε τους τελευταίους 12 μήνες, με βάση αποτελέσματα, νέες απειλές και αλλαγές στο πλαίσιο (περίπτωση γ). Οι εργαζόμενοι ενημερώθηκαν εκ των προτέρων ότι γίνονται προσομοιώσεις και ποια δεδομένα τους καταγράφονται. Τα ατομικά αποτελέσματα τα βλέπουν μόνο όσοι τα χρειάζονται, η διοίκηση παίρνει συγκεντρωτικά, και ο χρόνος διατήρησης είναι ορισμένος. Δες την κάλυψη Γέμισε με παράδειγμα Καθαρισμός Το παράδειγμα είναι κατασκευασμένο για την εικονική εταιρεία MyCompany. Αποτέλεσμα % κάλυψη απαιτήσεων · πλήρως, μερικώς, κενά Κάλυψη ανά ομάδα Προσομοιώσεις: από κύκλο σε κύκλο Ανά απαίτηση Τι κάνεις πρώτα Τι κρατάς για τον ελεγκτή Κατέβασε τον φάκελο τεκμηρίωσης (.pdf) Κατέβασε το μητρώο εκπαίδευσης (.xlsx) Οι απαντήσεις σου δεν αποστέλλονται πουθενά και δεν αποθηκεύονται: ο υπολογισμός και οι αναφορές .pdf και .xlsx γίνονται μέσα στον browser σου.

Security Awareness Attack Simulation Training Microsoft Defender for Office 365
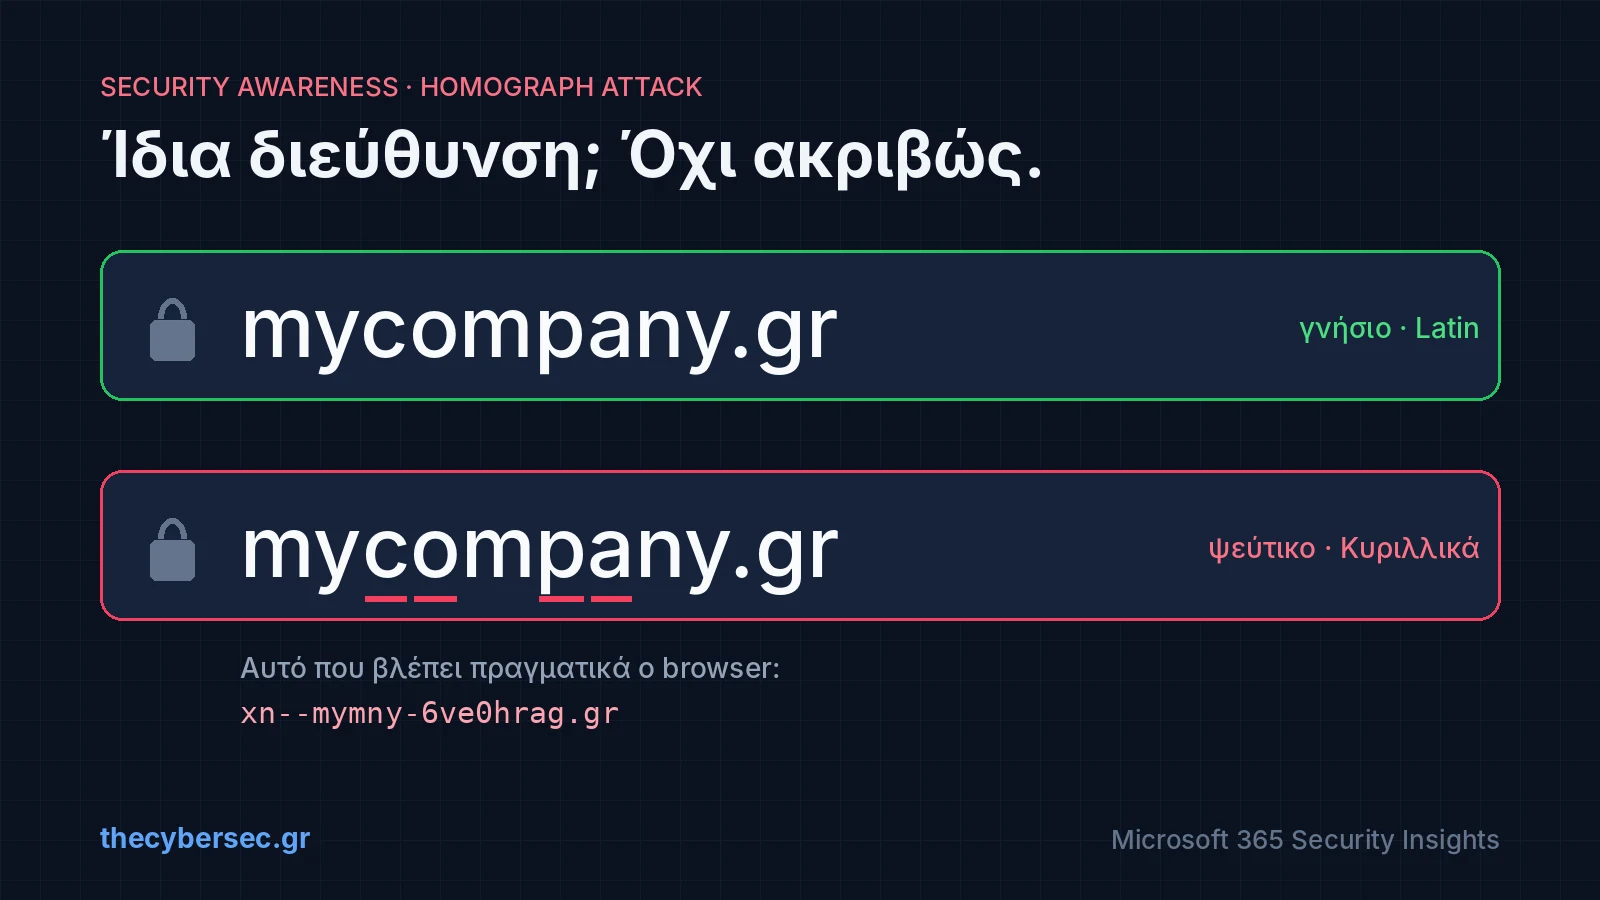
Δύο γραμμές διευθύνσεων με το mycompany.gr: η πρώτη με λατινικά γράμματα, η δεύτερη με κυριλλικά с, о, р, а και η πραγματική μορφή xn--
2026-10-15 Security Awareness

Homograph attack: Δύο διευθύνσεις που φαίνονται ίδιες, αλλά η μία είναι παγίδα

Δύο διευθύνσεις που δείχνουν ολόιδιες, αλλά η μία έχει ένα γράμμα από άλλο αλφάβητο. Σου εξηγώ πώς δουλεύει το homograph attack, πώς το εντοπίζεις ως χρήστης, και ποιες ρυθμίσεις στο Microsoft Defender for Office 365 και στον Microsoft Edge το σταματούν πριν φτάσει στον χρήστη.

Homograph Attack Phishing Punycode
Weekly Security Update: εβδομαδιαία ενημέρωση για το Microsoft 365 Security
2026-10-15 Security Operations & XDR

Microsoft 365 Security: τι άλλαξε (εβδομάδα 42/2026)

Το Search-UnifiedAuditLog αποσύρεται στις 15 Οκτωβρίου 2027 υπέρ του AuditLogQuery API, το Entra αλλάζει από τις 4 Νοεμβρίου ποιος δημιουργεί agents, και το Windows Hello for Business γίνεται αυτόνομος παράγοντας MFA.

Microsoft 365 Security Microsoft Purview Microsoft Entra