

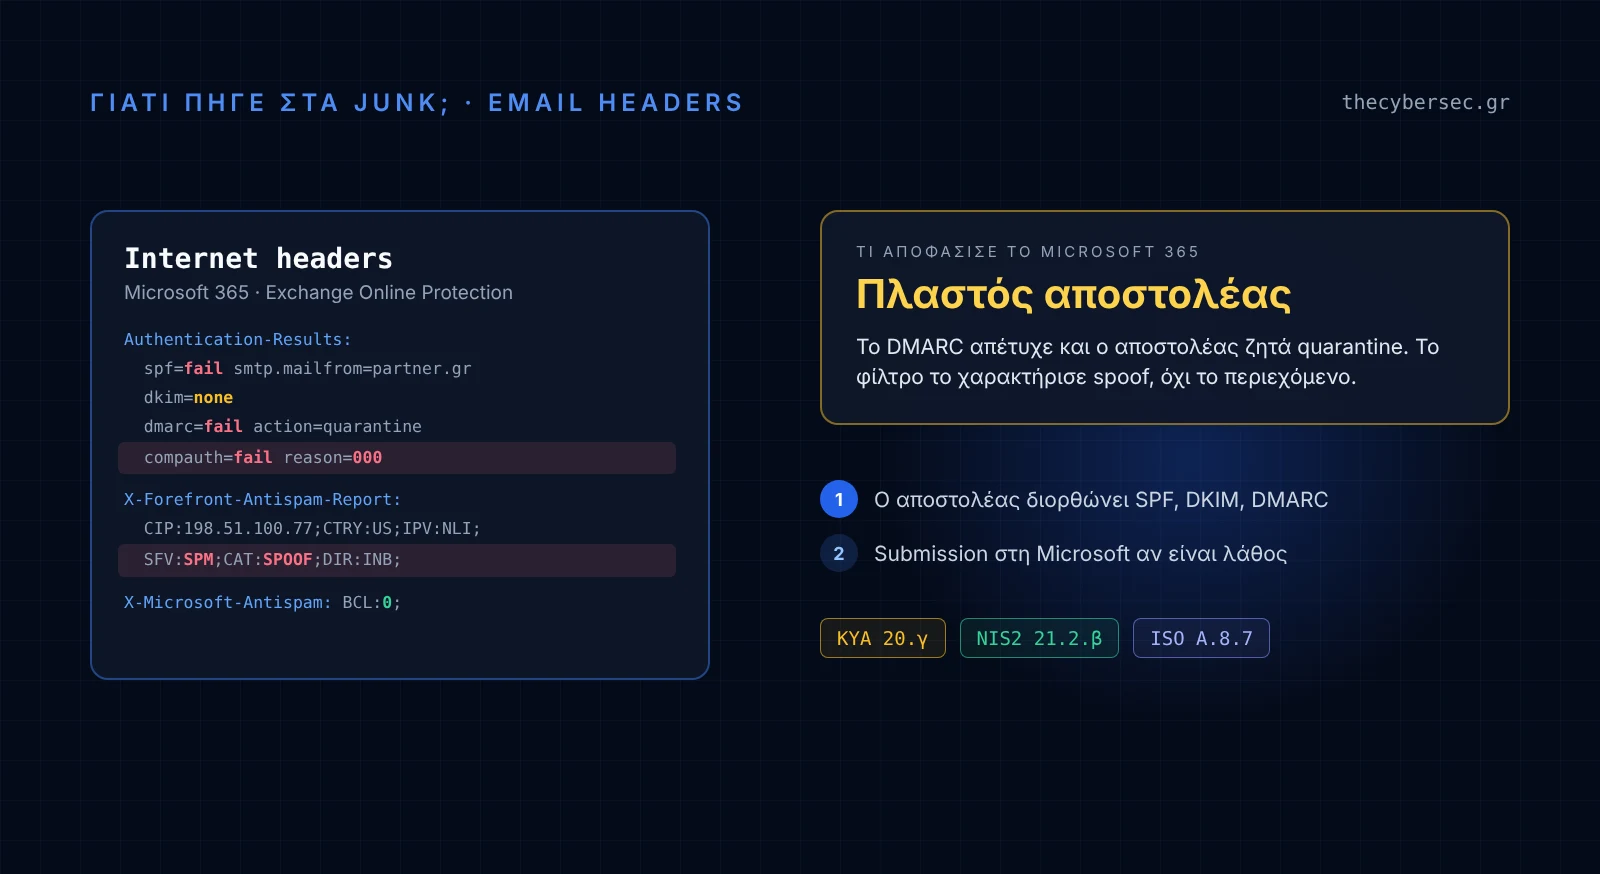
Ένας χρήστης σου λέει ότι ένα σημαντικό email πήγε στα Junk. Ή το αντίθετο: ένα προφανές spam έφτασε στα Inbox. Η απάντηση βρίσκεται στα headers του μηνύματος, αλλά είναι γραμμένη σε κωδικούς όπως SFV:SPM, CAT:SPOOF και compauth=fail reason=000. Αυτό το εργαλείο τους μεταφράζει στα Ελληνικά: τι αποφάσισε το Microsoft 365, ποιο κομμάτι του φίλτρου το αποφάσισε, και τι κάνεις τώρα, με το απλούστερο βήμα πρώτο.
Δεν χρειάζεται εγγραφή, και δεν χρειάζεται πρόσβαση στο tenant σου. Τα headers διαβάζονται μόνο μέσα στον browser σου.
Exchange Online Protection · Microsoft Defender for Office 365 · email headers
🔒 Τα headers δεν φεύγουν από τον υπολογιστή σου
Η ανάλυση γίνεται μόνο μέσα στον browser σου. Τα headers δεν στέλνονται σε κανέναν server, ούτε στο thecybersec.gr, και δεν αποθηκεύονται. Αν κλείσεις τη σελίδα, χάνονται. Μπορείς να το επιβεβαιώσεις: φόρτωσε τη σελίδα, αποσύνδεσε το δίκτυο και κάνε την ανάλυση. Το εργαλείο δουλεύει κανονικά. Λεπτομέρειες στην Πολιτική απορρήτου.
Πού βρίσκω τα headers ενός μηνύματος;
- Outlook on the web και νέο Outlook: άνοιξε το μήνυμα, πάτησε … (More actions) › View › View message details, και αντέγραψε όλο το κείμενο.
- Κλασικό Outlook: άνοιξε το μήνυμα σε δικό του παράθυρο, File › Properties, και αντέγραψε το πλαίσιο Internet headers.
- Μήνυμα σε καραντίνα: στο Microsoft Defender portal, Email & collaboration › Review › Quarantine, διάλεξε το μήνυμα και πάτησε View message headers.
Επικόλλησε ολόκληρα τα headers, από την πρώτη γραμμή έως την τελευταία. Αν λείπει το X-Forefront-Antispam-Report, το εργαλείο δεν μπορεί να πει τι αποφάσισε το φίλτρο.
Τι κάνεις τώρα
Ξεκίνα από το πρώτο βήμα. Τα επόμενα χρειάζονται μόνο αν δεν λύσει το πρόβλημα.
Ταυτοποίηση αποστολέα
Από το Authentication-Results. Το Microsoft 365 κρίνει με βάση τη διεύθυνση From που βλέπει ο χρήστης.
Τα πεδία του φίλτρου, ένα προς ένα
Από τα X-Forefront-Antispam-Report, X-Microsoft-Antispam και X-CustomSpam. Πεδία που η Microsoft δεν τεκμηριώνει δημόσια δεν εμφανίζονται.
| Πεδίο | Τιμή | Τι σημαίνει |
|---|
Η διαδρομή του μηνύματος
Από τα Received, με τη σειρά που πέρασε το μήνυμα. Η καθυστέρηση υπολογίζεται από τα ρολόγια των servers και μπορεί να έχει μικρές αποκλίσεις.
Αναφορά για το ticket ή τον φάκελο του συμβάντος
Το αποτέλεσμα είναι ενδεικτικό. Τα headers δείχνουν την απόφαση του φίλτρου, όχι πάντα τον τελικό φάκελο: αυτός εξαρτάται από την πολιτική που εφαρμόζεται στον παραλήπτη. Για την πλήρη εικόνα, δες και το Message trace.
Τι διαβάζει το εργαλείο
| Header | Τι δείχνει | Πώς χρησιμοποιείται |
|---|---|---|
X-Forefront-Antispam-Report | Την κατηγορία απειλής (CAT), την απόφαση του φίλτρου spam (SFV), την IP και τη χώρα σύνδεσης, την κατεύθυνση | Η βάση της κρίσης |
X-Microsoft-Antispam | Το bulk complaint level (BCL) | Για τα newsletters και τα προωθητικά |
X-CustomSpam | Ποια ρύθμιση Advanced Spam Filter ενεργοποιήθηκε | Για τα false positives από ASF |
Authentication-Results | SPF, DKIM, DMARC και τη συνολική κρίση compauth με τον κωδικό reason | Για το αν ο αποστολέας είναι αυτός που λέει |
Received | Τους servers από τους οποίους πέρασε το μήνυμα, πότε, και αν η μεταφορά έγινε με TLS (ESMTPS, version=TLS1_2) | Για καθυστερήσεις, gateways τρίτων και βήματα χωρίς κρυπτογράφηση |
Message-ID | Το domain του server που δημιούργησε το μήνυμα | Σύγκριση με το domain του From, μαζί με το DMARC |
Το εργαλείο αγνοεί σκόπιμα τα headers με κατάληξη -Untrusted. Αυτά τα προσθέτει το Microsoft 365 του αποστολέα, όχι το δικό σου, και δεν δείχνουν τι αποφάσισε το δικό σου φίλτρο.
Γιατί δεν κοιτάμε το SCL
Οι περισσότεροι οδηγοί στο internet ξεκινούν από το spam confidence level (SCL): 5 και πάνω σημαίνει spam. Στο Microsoft 365 αυτό δεν ισχύει πια. Η Microsoft γράφει ρητά ότι στο cloud το SCL δεν καθορίζει αν ένα μήνυμα είναι spam ούτε την ενέργεια που θα γίνει, και η ίδια τιμή εμφανίζεται σε μηνύματα με διαφορετική κρίση. Χρησιμεύει κυρίως στο on-premises Exchange. Γι’ αυτό το εργαλείο κρίνει από τα CAT και SFV, όπως προτείνει η ίδια η Microsoft, και δείχνει το SCL μόνο για πληροφόρηση.
Σοβαρότητα και βαθμός
Κάθε εύρημα παίρνει ένα επίπεδο σοβαρότητας: Κρίσιμη, Υψηλή, Μεσαία, Χαμηλή ή Πληροφοριακή. Το malware και το high confidence phishing είναι Κρίσιμη. Το spoofing και η αποτυχία του DMARC είναι Υψηλή. Το spam και ένα βήμα χωρίς κρυπτογράφηση είναι Μεσαία. Ένα newsletter και η απουσία υπογραφής DKIM είναι Χαμηλή.
Ο βαθμός ξεκινά από 100 και αφαιρεί πόντους για κάθε εύρημα: 40 για την Κρίσιμη, 25 για την Υψηλή, 10 για τη Μεσαία και 5 για τη Χαμηλή. Δεν ξεπερνά ποτέ το όριο του πιο σοβαρού ευρήματος, ώστε ένα spam να μη βγαίνει A επειδή όλα τα υπόλοιπα είναι καθαρά. Τα όρια είναι 29 για την Κρίσιμη, 59 για την Υψηλή, 79 για τη Μεσαία και 89 για τη Χαμηλή. Από τον αριθμό βγαίνει το γράμμα: A από 90, B από 80, C από 70, D από 60, E από 50 και F κάτω από 50.
Ο βαθμός μετρά πόσο μπορείς να εμπιστευτείς το μήνυμα με βάση όσα βλέπει το Microsoft 365. Δεν λέει αν η απόφαση του φίλτρου ήταν σωστή. Ένα γνήσιο μήνυμα που περνά από gateway τρίτου χωρίς Enhanced Filtering for Connectors θα πάρει χαμηλό βαθμό, γιατί έτσι το βλέπει το Microsoft 365. Τα βήματα στο «Τι κάνεις τώρα» σου λένε πώς το διορθώνεις.
Τα πιο συχνά σενάρια
Ο αποστολέας είναι γνήσιος, αλλά το DMARC αποτυγχάνει. Το πρόβλημα είναι στις εγγραφές DNS του αποστολέα, όχι στο δικό σου tenant. Μια μόνιμη εξαίρεση στο δικό σου tenant θα άφηνε να περνά και όποιος τον μιμείται. Η σωστή λύση είναι να διορθώσει εκείνος SPF, DKIM και DMARC. Μπορείς να του στείλεις το αποτέλεσμα του ελέγχου domain.
Το email περνά από υπηρεσία τρίτου πριν το Microsoft 365. Αν το MX σου δείχνει σε Proofpoint, Mimecast ή άλλο gateway, το Microsoft 365 βλέπει την IP του gateway αντί για την πραγματική IP του αποστολέα. Τότε το SPF και το DMARC αποτυγχάνουν χωρίς λόγο. Η λύση είναι το Enhanced Filtering for Connectors, όχι ένα mail flow rule που παρακάμπτει το φίλτρο.
Ένα newsletter πηγαίνει στα Junk. Είναι bulk, με BCL πάνω από το όριο της πολιτικής σου. Για έναν χρήστη αρκεί το «Not junk». Για όλο τον οργανισμό, άλλαξε το όριο προσεκτικά, αφού δεις πρώτα το Bulk senders insight.
Spam φτάνει στα Inbox. Αν δεις SFV:SKN, SFV:SKI ή SFV:SKA, κάποια εξαίρεση παρέκαμψε το φίλτρο: mail flow rule, IP Allow List ή allowed senders. Αυτές οι εξαιρέσεις είναι συχνά πιο επικίνδυνες από το ίδιο το spam.
Τι δεν μπορεί να σου πει
- Τον τελικό φάκελο. Τα headers δείχνουν την απόφαση του φίλτρου. Τι έγινε μετά εξαρτάται από την πολιτική που εφαρμόζεται στον παραλήπτη, και μπορεί να αλλάξει από inbox rules του χρήστη ή από το Zero-hour auto purge. Για αυτό χρησιμοποίησε το Message trace.
- Ποια πολιτική εφαρμόστηκε. Αν ο χρήστης είναι στο Standard ή στο Strict preset security policy, οι ρυθμίσεις των custom policies δεν εφαρμόζονται σε αυτόν. Το διαγνωστικό Email Threat Policies της Microsoft το δείχνει.
- Τα πεδία που η Microsoft δεν τεκμηριώνει. Το
X-Forefront-Antispam-Reportέχει και πεδία που χρησιμοποιεί μόνο η ομάδα anti-spam της Microsoft για διάγνωση. Το εργαλείο δεν προσπαθεί να τα ερμηνεύσει. - Το αν ένα domain είναι το ίδιο οργανισμός με ένα άλλο. Ο έλεγχος alignment για το DMARC είναι προσεγγιστικός για σπάνια domains δεύτερου επιπέδου.
- Αν τα Received πριν το Microsoft 365 είναι αληθινά. Κάθε Received το γράφει ο server που παρέλαβε το μήνυμα. Όσα προστέθηκαν πριν φτάσει στο Microsoft 365 μπορεί να είναι πλαστά, άρα και η ένδειξη για TLS σε αυτά τα βήματα. Αξιόπιστο είναι το βήμα από τον τελευταίο εξωτερικό server προς το Microsoft 365, γιατί αυτό το γράφει το ίδιο το Exchange Online.
Γιατί έχει σημασία για τη συμμόρφωση
Η ΚΥΑ 1689/2025 ζητά φιλτράρισμα και έλεγχο των μηνυμάτων ηλεκτρονικού ταχυδρομείου για κακόβουλα ή ανεπιθύμητα μηνύματα (απαίτηση 20.γ) και ανίχνευση κακόβουλου λογισμικού (20.α). Η Οδηγία NIS2 ζητά χειρισμό περιστατικών (21.2.β) και βασικές πρακτικές κυβερνοϋγιεινής (21.2.ζ). Στο ISO/IEC 27001 αφορά την προστασία από malware (A.8.7), την αξιολόγηση των συμβάντων (A.5.25) και την αναφορά τους (A.6.8). Στον GDPR, την ακεραιότητα και το απόρρητο των συστημάτων (32.1.β).
Το φίλτρο κάνει τη δουλειά του μόνο του. Αυτό που ζητά ο ελεγκτής είναι να δει ότι εξετάζεις τις αποφάσεις του όταν κάποιος τις αμφισβητεί, και ότι δεν ανοίγεις εξαιρέσεις χωρίς λόγο. Η αναφορά .pdf του εργαλείου, μαζί με το submission ID αν το έστειλες στη Microsoft, είναι ακριβώς αυτό το τεκμήριο.
🛠️ Αποτυγχάνει το DMARC ενός αποστολέα ή το δικό σου; Έλεγξε το domain SPF, DKIM, DMARC με τη ρύθμιση του Microsoft 365 που το διορθώνει.
🛠️ Θέλεις οι χρήστες να αναγνωρίζουν μόνοι τους τα ύποπτα μηνύματα; Δοκίμασε το κουίζ phishing δέκα σενάρια με email, SMS και ψεύτικες σελίδες.
🛠️ Το μήνυμα ήταν επίθεση και κάποιος πάτησε; Δες αν είναι σημαντικό περιστατικό και πότε λήγει κάθε προθεσμία προς την ΕΑΚ.
Για το πώς στήνεις τις πολιτικές που πήραν αυτές τις αποφάσεις, δες το άρθρο Microsoft Defender for Office 365: Από τις preset policies στην προχωρημένη παραμετροποίηση.
Απόρρητο
Το thecybersec.gr δεν έχει server που να δέχεται τα headers που επικολλάς. Η ανάλυση γίνεται εξ ολοκλήρου μέσα στον browser σου, και τα headers δεν αποθηκεύονται, ούτε στο localStorage. Αν έχεις αποδεχτεί τα cookies ανάλυσης, το πλαίσιο κειμένου και τα αποτελέσματα αποκρύπτονται από την καταγραφή του Microsoft Clarity. Για την αναφορά .pdf ο browser σου φορτώνει, μόνο όταν πατήσεις το κουμπί, τη βιβλιοθήκη pdfmake από το cdnjs.cloudflare.com. Περισσότερα στην πολιτική απορρήτου.
Το αποτέλεσμα είναι ενδεικτικό και δεν αντικαθιστά τη διερεύνηση με το Message trace και το Threat Explorer. Το thecybersec.gr είναι προσωπικό blog και δεν εκπροσωπεί τη Microsoft ή την Εθνική Αρχή Κυβερνοασφάλειας.