Microsoft Defender XDR
Microsoft 365 Security Insights Security Research Platform

Security Operations & XDR

· Άρθρα
Προβολή:
Timeline tab στη σελίδα Identity του Microsoft Defender με ενοποιημένη χρονολογική προβολή δραστηριότητας ταυτότητας
2026-08-27 Security Operations & XDR

Defender XDR: Το Timeline tab της ταυτότητας γίνεται πραγματικά ενιαίο, τι φέρνει το MC1461705

Μέχρι σήμερα, η ανασύνθεση μιας χρονολογικής ακολουθίας γύρω από μια ύποπτη ταυτότητα σήμαινε pivoting ανάμεσα σε sign-in logs, audit logs και advanced hunting tables. Το MC1461705 φέρνει όλα αυτά σε ένα timeline, με πεδία σαν το Session ID και το Unique token identifier να μπαίνουν επιτέλους στο investigation view, όχι μόνο στο raw log.

Microsoft Defender XDR Defender for Identity Microsoft Entra ID
Live webinar promo: Μάθε το Microsoft Defender XDR σε 60 λεπτά, με Dimosthenis Atteia και Chris Spanougakis MVP
2026-08-25 Security Operations & XDR

Live Webinar: Μάθε το Microsoft Defender XDR σε 60 λεπτά

Για δεύτερη φορά καλεσμένος στο live του Χρήστου Σπανουγάκη, αυτή τη φορά για ζωντανά demo πάνω στη σουίτα Microsoft Defender. Αυτό το άρθρο κρατάει τα συγκεκριμένα περιστατικά που δείξαμε, όχι έναν συστηματικό οδηγό ανά προϊόν, ο οποίος έρχεται σε ξεχωριστή σειρά.

Microsoft Defender XDR EDR Email Security
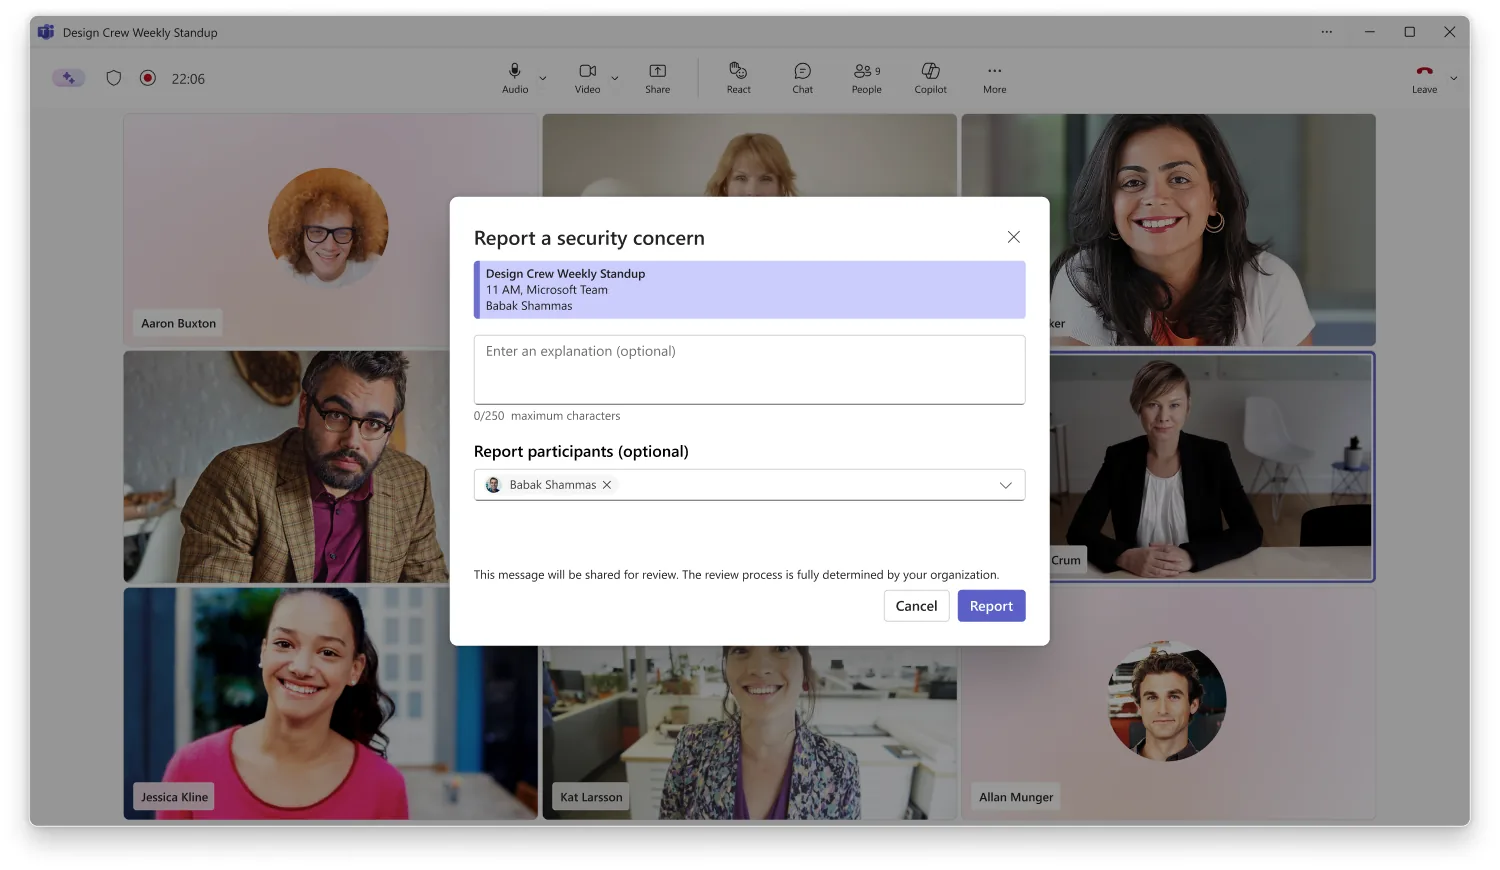
Report a security concern στο Microsoft Teams meeting
2026-08-07 Email & Collaboration

Report a Call & Report a Meeting στο Microsoft Teams: Νέα δυνατότητα αναφοράς ασφαλείας για χρήστες και διαχειριστές

Δύο νέα κουμπιά reporting στο Teams (Report a call, Report a meeting) μετατρέπουν τον χρήστη σε αισθητήρα ασφαλείας. Δες πώς δουλεύουν, τι φτάνει στο Defender, τι θέλει ποιο license, και τι πρέπει να ετοιμάσει το SOC σου τώρα που ξεκίνησε η GA, τον Οκτώβριο 2026.

Microsoft Teams Microsoft Defender Microsoft Defender for Office 365
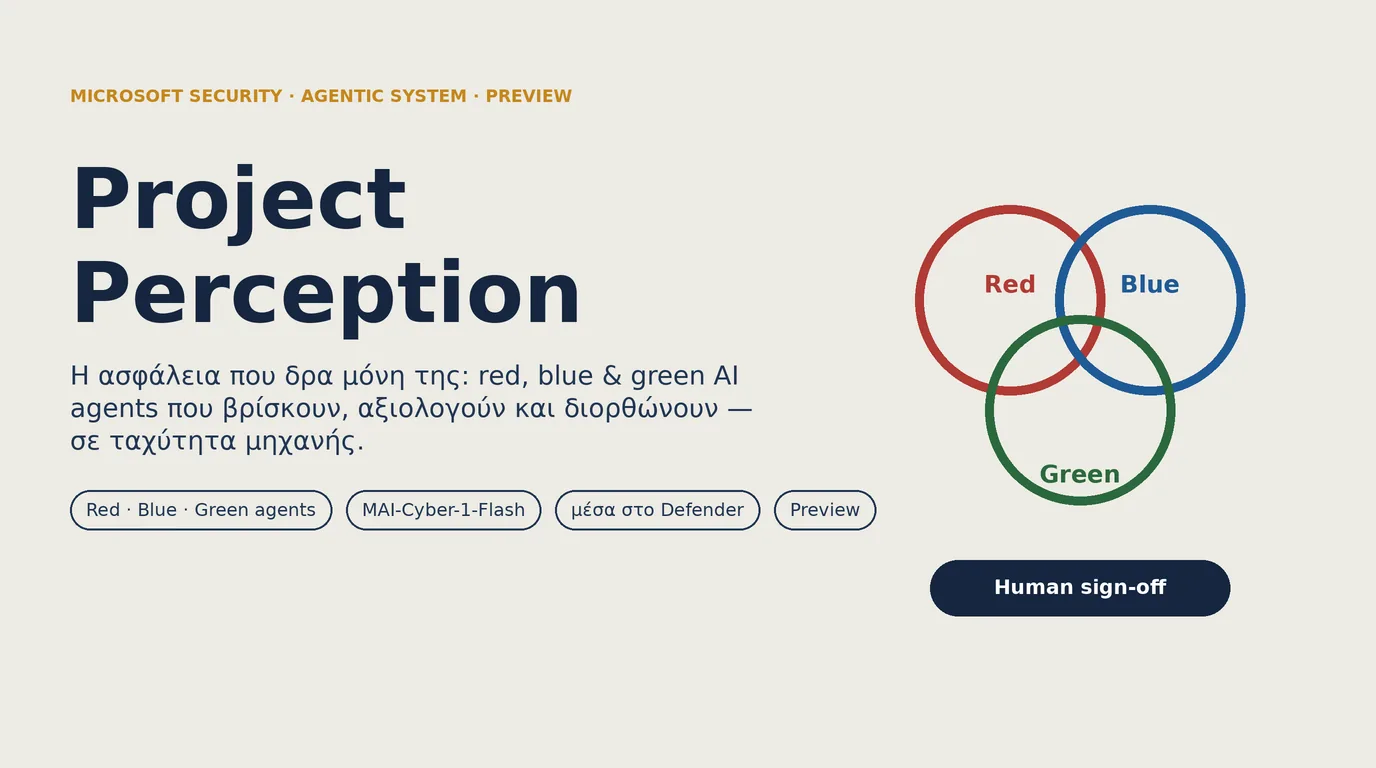
Project Perception: το agentic security system της Microsoft με red, blue και green AI agents
2026-08-06 AI Security

Project Perception: Το Agentic Security System της Microsoft με Red, Blue & Green AI Agents. Τι είναι και τι σημαίνει για το SOC σου.

Το Project Perception μπαίνει σε public preview (3 Αυγούστου 2026) μέσα στο Microsoft Defender. Δες πώς συνεργάζονται red/blue/green agents σε συνεχή βρόχο, τι είναι το «Cyber Stack» και το μοντέλο MAI-Cyber-1-Flash, γιατί δεν είναι το ίδιο με το Security Copilot, πώς χρεώνεται σε Security Compute Units, και μια ειλικρινή, GRC-ματιά για το τι σημαίνει αυτόνομη άμυνα όταν πρέπει να λογοδοτείς.

Project Perception Microsoft Defender Agentic AI
Η εξέλιξη του Automated Investigation & Response στο Microsoft Defender, από το χειροκίνητο triage στην αυτόνομη απόκριση
2026-08-04 Security Operations & XDR

Microsoft Defender AIR: Πώς το Automated Investigation & Response Αλλάζει το SOC (και τι γίνεται μετά την 1η Σεπτεμβρίου 2026)

Το AIR είναι ο ψηφιακός αναλυτής που κάνει το βαρύ triage στη θέση σου. Σε αυτό το άρθρο εξηγώ πώς λειτουργεί το pipeline της αυτόματης έρευνας, τι σημαίνουν τα Malicious / Suspicious / No threats found, πώς δουλεύουν τα πέντε automation levels ανά device group, πώς διαβάζεις σωστά το Action Center και τι σημαίνει η αλλαγή της 1ης Σεπτεμβρίου 2026 για το πώς θα δουλεύεις με το AIR από εδώ και πέρα.

Microsoft Defender for Endpoint Microsoft Defender XDR Automated Investigation and Response
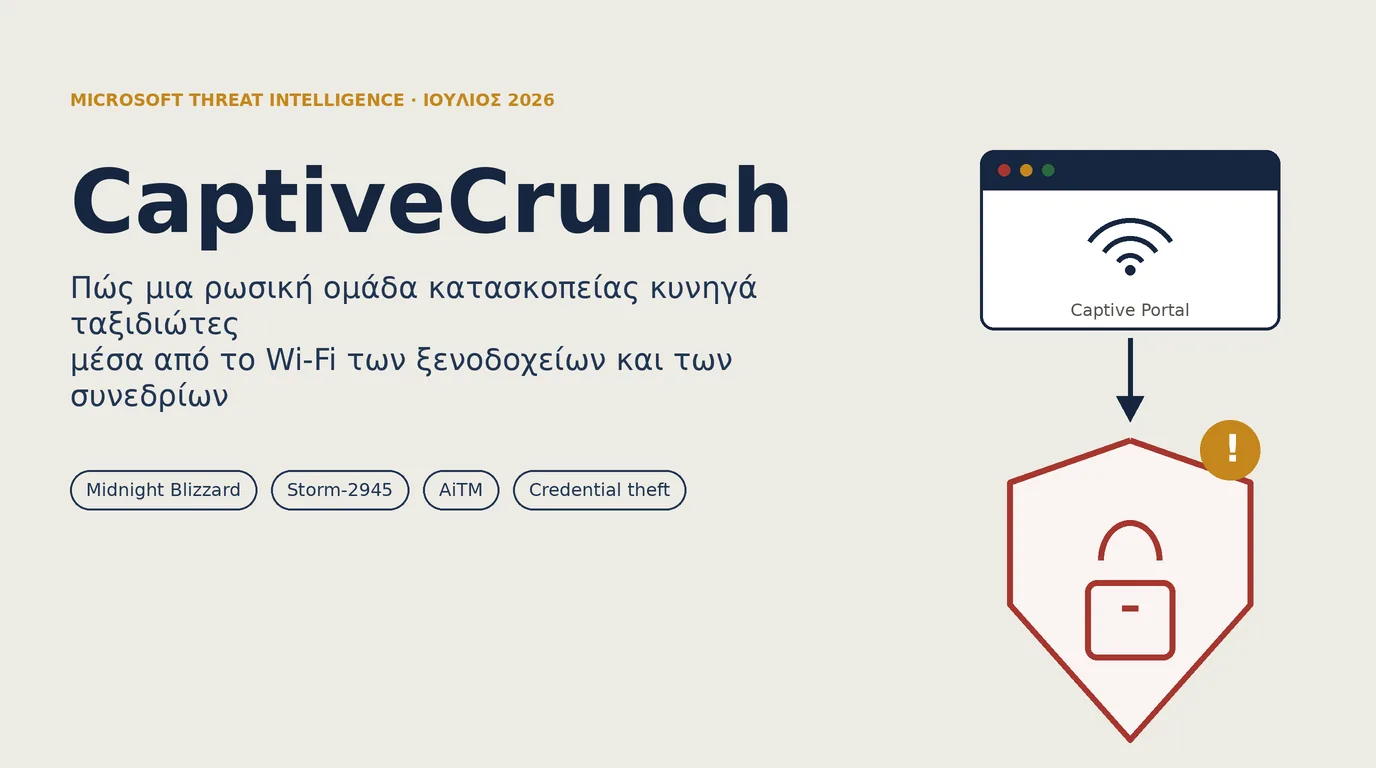
CaptiveCrunch: ρωσική επίθεση σε ταξιδιώτες μέσα από το Wi-Fi ξενοδοχείων και συνεδρίων
2026-08-03 Security Operations & XDR

CaptiveCrunch: Ρώσοι χάκερ στήνουν παγίδα στο Wi-Fi των ξενοδοχείων. Τι είναι και πώς να προστατευτείς

Μια ρωσική κρατική ομάδα (Midnight Blizzard / Storm-2945) παραβιάζει το Wi-Fi ξενοδοχείων και συνεδρίων για να χτυπήσει εταιρικούς ταξιδιώτες. Σου δείχνω βήμα-βήμα πώς στήνεται η παγίδα με ψεύτικα updates και ClickFix, τι κάνουν τα εργαλεία CornFlake / ChocoShell / FruitStone, γιατί η κλοπή token είναι το πραγματικό πρόβλημα, και έναν πρακτικό οδηγό προστασίας για όποιον ταξιδεύει για δουλειά.

Threat Intelligence Midnight Blizzard CaptiveCrunch
Η οικογένεια του Microsoft Defender, όπως την οργανώνει η ίδια η Microsoft
2026-05-18 Security Operations & XDR

Microsoft Defender Μέρος 1: Όλα τα προϊόντα και ποιο χρειάζεσαι

Σε μπερδεύουν τα ονόματα του Microsoft Defender; Δεν είσαι ο μόνος. Ο χάρτης όλης της οικογένειας: τα οκτώ βασικά προϊόντα, τα δύο συγγενικά, η εφαρμογή για καταναλωτές, και πότε χρειάζεσαι το καθένα. Για ΥΑΣΠΕ, IT managers και ομάδες ασφάλειας.

Microsoft Defender XDR Microsoft Defender for Endpoint Microsoft Defender for Office 365
Τα τέσσερα βασικά workloads του Microsoft Defender XDR
2026-05-25 Security Operations & XDR

Microsoft Defender Μέρος 2: Τα τέσσερα βασικά workloads του XDR από κοντά

Τα τέσσερα workloads του Microsoft Defender XDR: EDR στο Endpoint, Safe Links στο Office 365, ανίχνευση lateral movement στο Identity και εντοπισμός shadow IT στο Cloud Apps. Με ένα σενάριο από phishing μέχρι διαρροή δεδομένων, όπου τέσσερα ξεχωριστά alerts γίνονται ένα incident.

Microsoft Defender XDR Microsoft Defender for Endpoint Microsoft Defender for Office 365
Περιήγηση στο μενού του Microsoft Defender portal στο security.microsoft.com
2026-07-27 Security Operations & XDR

Microsoft Defender Μέρος 5: Περιήγηση στο Microsoft Defender portal

Το Μέρος 5 κλείνει τη σειρά. Περιήγηση στο ενιαίο Microsoft Defender portal: κάθε ενότητα του μενού, πού βρίσκεται πλέον το Microsoft Secure Score μέσα στο Exposure management, πώς ρυθμίζεις τους σωστούς ρόλους, ένα απλό KQL query για δοκιμή και ένα πρόγραμμα 60 λεπτών για την πρώτη φορά.

Microsoft Defender Portal Microsoft Defender XDR Microsoft Sentinel
Το παράθυρο πληροφοριών schema ενός πίνακα στο advanced hunting του Microsoft Defender portal, με τις στήλες και την περιγραφή τους
2026-11-06 Security Operations & XDR

Generally Available: Ο πίνακας CallActivityEvents φέρνει τις κλήσεις Teams στο advanced hunting

Το SOC έβλεπε ως τώρα στο advanced hunting τα μηνύματα Teams αλλά όχι τις κλήσεις. Ο πίνακας CallActivityEvents κλείνει αυτό το κενό και συνδέεται με τα μηνύματα της ίδιας συνομιλίας.

Microsoft Defender XDR Microsoft Defender for Office 365 Advanced Hunting