Microsoft 365 Security Insights Security Research Platform

Security Operations & XDR

· Άρθρα
Προβολή:
Μενού Actions στη σελίδα Identity του Microsoft Defender με ενοποιημένες ενέργειες απόκρισης σε πολλαπλούς λογαριασμούς
2026-08-28 Security Operations & XDR

Defender XDR: Μία ενέργεια, όλοι οι λογαριασμοί, το unified response actions για ταυτότητες έρχεται τον Οκτώβριο, τι φέρνει το MC1461704

Μέχρι σήμερα, το να απενεργοποιήσεις έναν compromised χρήστη σήμαινε να ανοίξεις τρία ή τέσσερα διαφορετικά console, ένα για το AD, ένα για το Entra, ένα για το SaaS app, και να ελπίζεις ότι δεν ξέχασες κανένα. Το MC1461704 φέρνει αυτές τις ενέργειες σε ένα ενιαίο workflow μέσα από το Identity page, και αυτό αλλάζει άμεσα το πώς πρέπει να γράφονται τα playbooks απόκρισης.

Microsoft Defender XDR Defender for Identity Defender for Cloud Apps
Timeline tab στη σελίδα Identity του Microsoft Defender με ενοποιημένη χρονολογική προβολή δραστηριότητας ταυτότητας
2026-08-27 Security Operations & XDR

Defender XDR: Το Timeline tab της ταυτότητας γίνεται πραγματικά ενιαίο, τι φέρνει το MC1461705

Μέχρι σήμερα, η ανασύνθεση μιας χρονολογικής ακολουθίας γύρω από μια ύποπτη ταυτότητα σήμαινε pivoting ανάμεσα σε sign-in logs, audit logs και advanced hunting tables. Το MC1461705 φέρνει όλα αυτά σε ένα timeline, με πεδία σαν το Session ID και το Unique token identifier να μπαίνουν επιτέλους στο investigation view, όχι μόνο στο raw log.

Microsoft Defender XDR Defender for Identity Microsoft Entra ID
Live webinar promo: Μάθε το Microsoft Defender XDR σε 60 λεπτά, με Dimosthenis Atteia και Chris Spanougakis MVP
2026-08-25 Security Operations & XDR

Live Webinar: Μάθε το Microsoft Defender XDR σε 60 λεπτά

Για δεύτερη φορά καλεσμένος στο live του Χρήστου Σπανουγάκη, αυτή τη φορά για ζωντανά demo πάνω στη σουίτα Microsoft Defender. Αυτό το άρθρο κρατάει τα συγκεκριμένα περιστατικά που δείξαμε, όχι έναν συστηματικό οδηγό ανά προϊόν, ο οποίος έρχεται σε ξεχωριστή σειρά.

Microsoft Defender XDR EDR Email Security
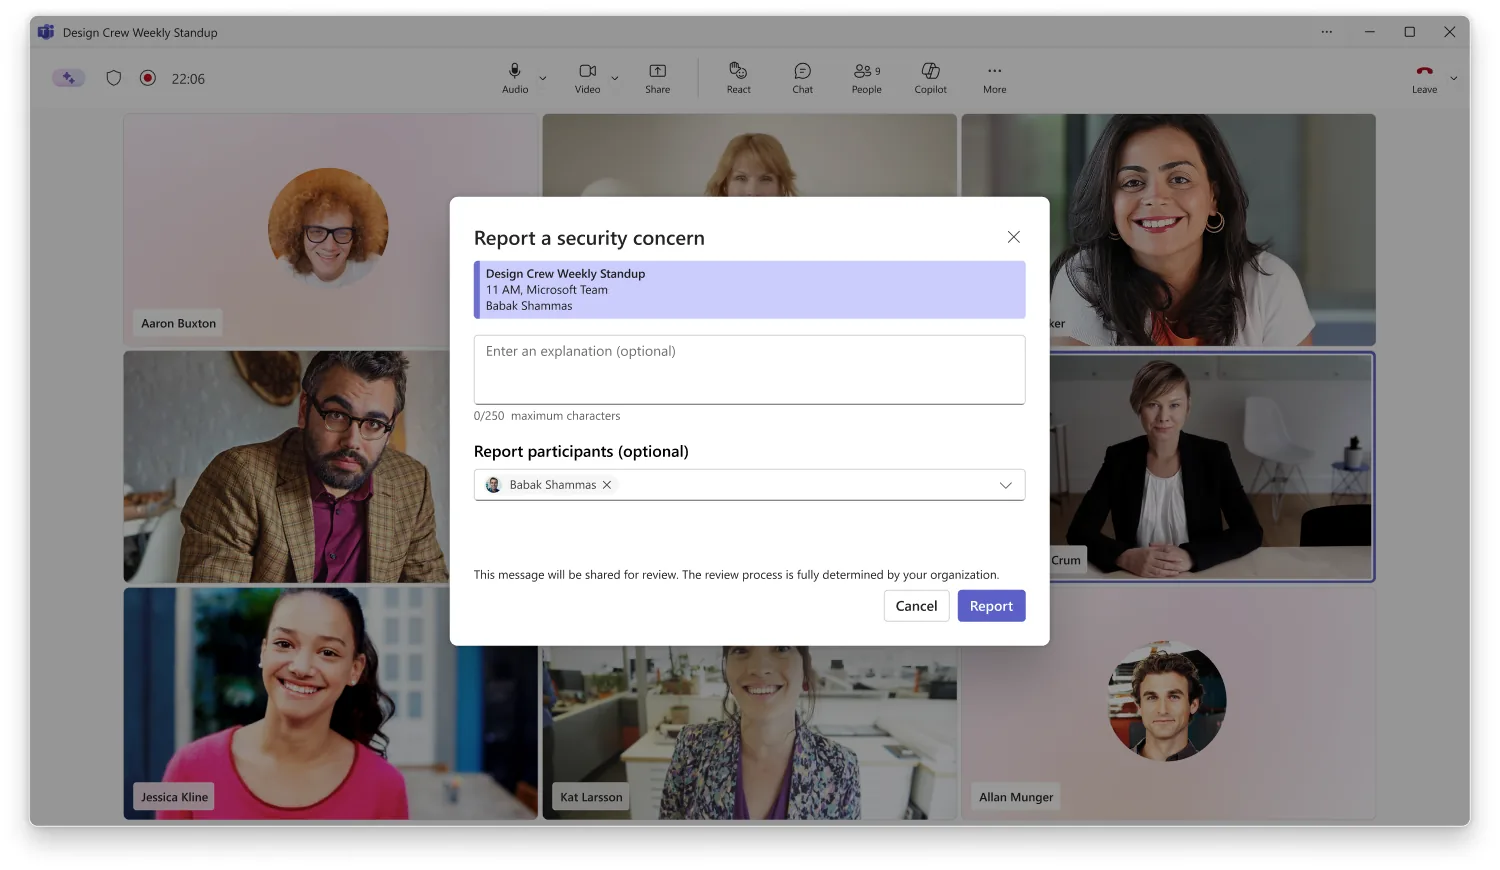
Report a security concern στο Microsoft Teams meeting
2026-08-07 Email & Collaboration

Report a Call & Report a Meeting στο Microsoft Teams: Νέα δυνατότητα αναφοράς ασφαλείας για χρήστες και διαχειριστές

Δύο νέα κουμπιά reporting στο Teams (Report a call, Report a meeting) μετατρέπουν τον χρήστη σε αισθητήρα ασφαλείας. Δες πώς δουλεύουν, τι φτάνει στο Defender, τι θέλει ποιο license, και τι πρέπει να ετοιμάσει το SOC σου πριν την GA τον Οκτώβριο 2026.

Microsoft Teams Microsoft Defender Microsoft Defender for Office 365
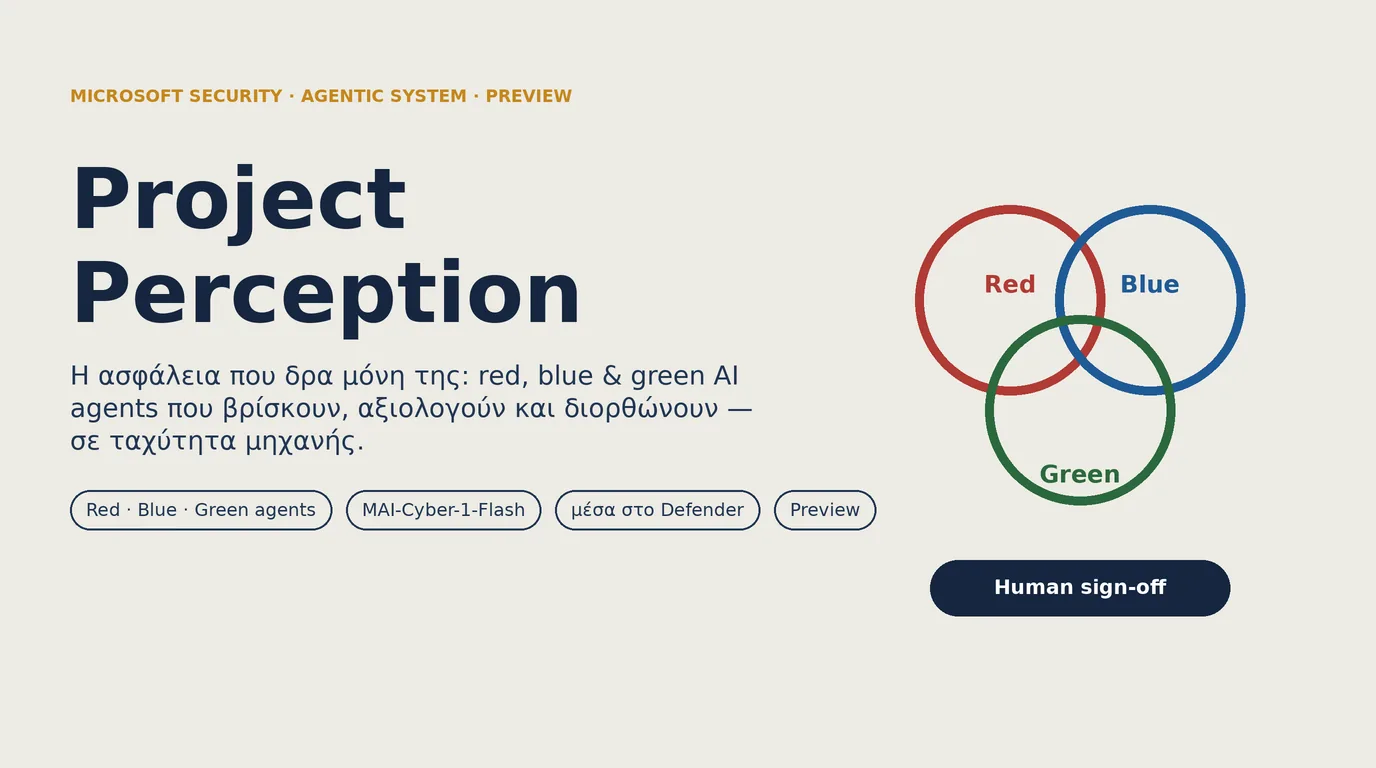
Project Perception: το agentic security system της Microsoft με red, blue και green AI agents
2026-08-06 AI Security

Project Perception: Το Agentic Security System της Microsoft με Red, Blue & Green AI Agents. Τι είναι και τι σημαίνει για το SOC σου.

Το Project Perception μπαίνει σε public preview (3 Αυγούστου 2026) μέσα στο Microsoft Defender. Δες πώς συνεργάζονται red/blue/green agents σε συνεχή βρόχο, τι είναι το «Cyber Stack» και το μοντέλο MAI-Cyber-1-Flash, γιατί δεν είναι το ίδιο με το Security Copilot, πώς χρεώνεται σε Security Compute Units, και μια ειλικρινή, GRC-ματιά για το τι σημαίνει αυτόνομη άμυνα όταν πρέπει να λογοδοτείς.

Project Perception Microsoft Defender Agentic AI
Η εξέλιξη του Automated Investigation & Response στο Microsoft Defender, από το χειροκίνητο triage στην αυτόνομη απόκριση
2026-08-04 Security Operations & XDR

Microsoft Defender AIR: Πώς το Automated Investigation & Response Αλλάζει το SOC (και τι γίνεται μετά την 1η Σεπτεμβρίου 2026)

Το AIR είναι ο ψηφιακός αναλυτής που κάνει το βαρύ triage στη θέση σου. Σε αυτό το άρθρο εξηγώ πώς λειτουργεί το pipeline της αυτόματης έρευνας, τι σημαίνουν τα Malicious / Suspicious / No threats found, πώς δουλεύουν τα πέντε automation levels ανά device group, πώς διαβάζεις σωστά το Action Center και τι σημαίνει η αλλαγή της 1ης Σεπτεμβρίου 2026 για το πώς θα δουλεύεις με το AIR από εδώ και πέρα.

Microsoft Defender for Endpoint Microsoft Defender XDR Automated Investigation and Response
CaptiveCrunch: ρωσική επίθεση σε ταξιδιώτες μέσα από το Wi-Fi ξενοδοχείων και συνεδρίων
2026-08-03 Security Operations & XDR

CaptiveCrunch: Ρώσοι χάκερ στήνουν παγίδα στο Wi-Fi των ξενοδοχείων. Τι είναι και πώς να προστατευτείς

Μια ρωσική κρατική ομάδα (Midnight Blizzard / Storm-2945) παραβιάζει το Wi-Fi ξενοδοχείων και συνεδρίων για να χτυπήσει εταιρικούς ταξιδιώτες. Σου δείχνω βήμα-βήμα πώς στήνεται η παγίδα με ψεύτικα updates και ClickFix, τι κάνουν τα εργαλεία CornFlake / ChocoShell / FruitStone, γιατί η κλοπή token είναι το πραγματικό πρόβλημα, και έναν πρακτικό οδηγό προστασίας για όποιον ταξιδεύει για δουλειά.

Threat Intelligence Midnight Blizzard CaptiveCrunch
The Microsoft Defender family, as Microsoft itself organises it
2026-05-18 Security Operations & XDR

Microsoft Defender Part 1: All Products, Which One Do You Need

Confused by Microsoft Defender naming? You’re not alone. This guide maps the entire Microsoft Defender family, 8 core products, licensing tiers, and when you actually need each one. For CISOs, IT managers, and security teams implementing Microsoft 365 E5 or EMS E5.

Microsoft Defender XDR Microsoft Defender for Endpoint Microsoft Defender for Office 365
The four core workloads of Microsoft Defender XDR
2026-05-25 Security Operations & XDR

Microsoft Defender Part 2: The Four Core XDR Workloads, Up Close

Deep dive into Microsoft Defender’s four XDR workloads. Endpoint EDR, Office 365 Safe Links, Identity lateral movement detection, and Cloud Apps shadow IT discovery. Includes a phishing-to-data-exfiltration attack scenario showing how XDR correlation transforms four separate alerts into one unified incident.

Microsoft Defender XDR Microsoft Defender for Endpoint Microsoft Defender for Office 365
A guided walkthrough of the Microsoft Defender portal navigation at security.microsoft.com
2026-07-27 Security Operations & XDR

Microsoft Defender Part 5: A Walk Through the Microsoft Defender Portal

Part 5 closes the series. A guided walk through the unified Microsoft Defender portal, every major navigation section explained, where Microsoft Secure Score now lives inside Exposure Management, how to set up the right roles, a simple KQL hunting query to try, and a 60-minute first-time agenda.

Microsoft Defender Portal Microsoft Defender XDR Microsoft Sentinel