Microsoft Defender XDR
Microsoft 365 Security Insights Security Research Platform

GRC & Compliance

· Άρθρα
Προβολή:
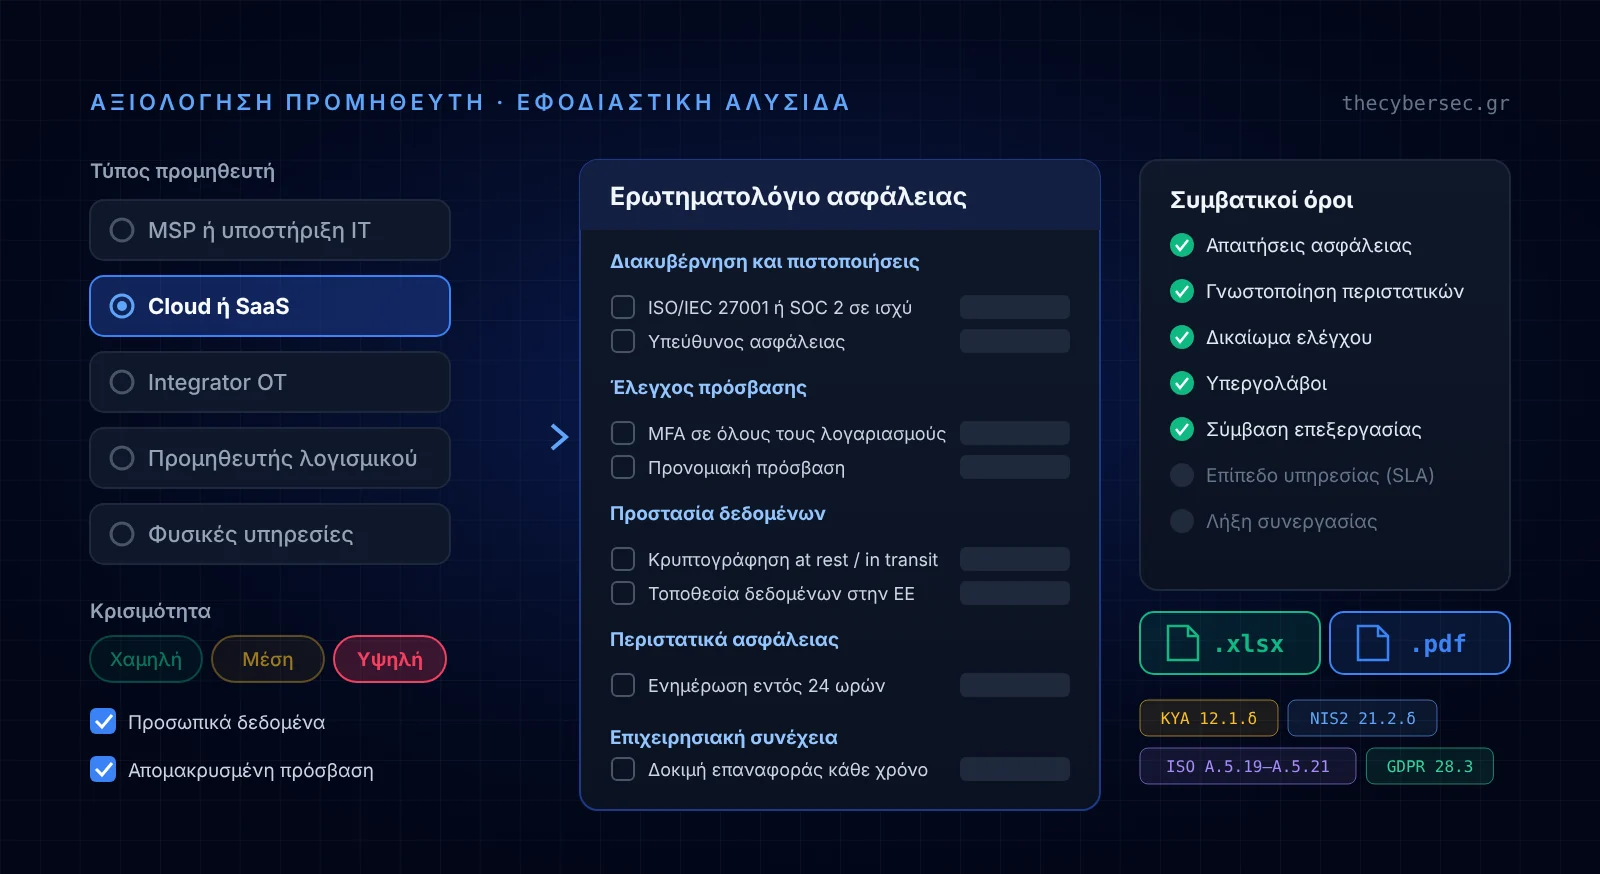
Επιλογή τύπου και κρισιμότητας προμηθευτή, ερωτηματολόγιο ασφάλειας ανά ενότητα και checklist συμβατικών όρων για ΚΥΑ 1689/2025, NIS2, ISO/IEC 27001 και GDPR
2026-10-25 GRC & Compliance

Αξιολόγηση προμηθευτή: ερωτηματολόγιο ασφάλειας προσαρμοσμένο στον προμηθευτή σου

Η ασφάλεια της εφοδιαστικής αλυσίδας είναι από τα μέτρα της NIS2 που οι εταιρείες καλύπτουν χειρότερα. Ο λόγος συνήθως δεν είναι η αδιαφορία, αλλά ότι δεν ξέρουν τι να ζητήσουν. Ένας MSP με απομακρυσμένη πρόσβαση, ένας πάροχος SaaS, ένας integrator που προγραμματίζει τα PLC σου και μια εταιρεία φύλαξης θέλουν τελείως διαφορετικές ερωτήσεις. Εδώ διαλέγεις τον τύπο και την κρισιμότητα του προμηθευτή και παίρνεις έτοιμο ερωτηματολόγιο στα Ελληνικά, προσαρμοσμένο σε αυτόν. Μαζί παίρνεις το checklist των όρων που πρέπει να έχει η σύμβαση. Χρειάζεσαι δύο λεπτά. Δεν χρειάζεται εγγραφή.

Supply Chain Cyber GRC GRC
2026-10-25 GRC & Compliance

Αναφορά περιστατικού στην ΕΑΚ: έγκαιρη προειδοποίηση 24 ωρών και γνωστοποίηση 72 ωρών

Όταν συμβαίνει ένα περιστατικό, έχεις δύο ερωτήματα και λίγο χρόνο: πρέπει να το αναφέρω στην Εθνική Αρχή Κυβερνοασφάλειας, και αν ναι, τι στέλνω; Το εργαλείο απαντά και στα δύο. Σου λέει αν το περιστατικό είναι σημαντικό κατά το άρθρο 16 του ν. 5160/2024, πότε λήγει κάθε προθεσμία, και σου δίνει συμπληρωμένη την επίσημη φόρμα της ΕΑΚ, έτοιμη να τη στείλεις. Διαλέγεις τη φόρμα 24 ωρών για την έγκαιρη προειδοποίηση, ή την αναλυτική φόρμα για τη γνωστοποίηση των 72 ωρών, την ενδιάμεση και την τελική έκθεση. Δεν χρειάζεται εγγραφή.

Incident Response NIS2 Cyber GRC
2026-10-25 GRC & Compliance

Εργαλεία

Δωρεάν εργαλεία στα Ελληνικά για CISO, ΥΑΣΠΕ και διαχειριστές Microsoft 365. Δεν χρειάζεται εγγραφή. Τι δεδομένα χρησιμοποιεί κάθε εργαλείο το βρίσκεις στην Πολιτική απορρήτου. Διάλεξε κατηγορία ή γράψε τι ψάχνεις.

Microsoft 365 Security ΚΥΑ 1689/2025 GRC
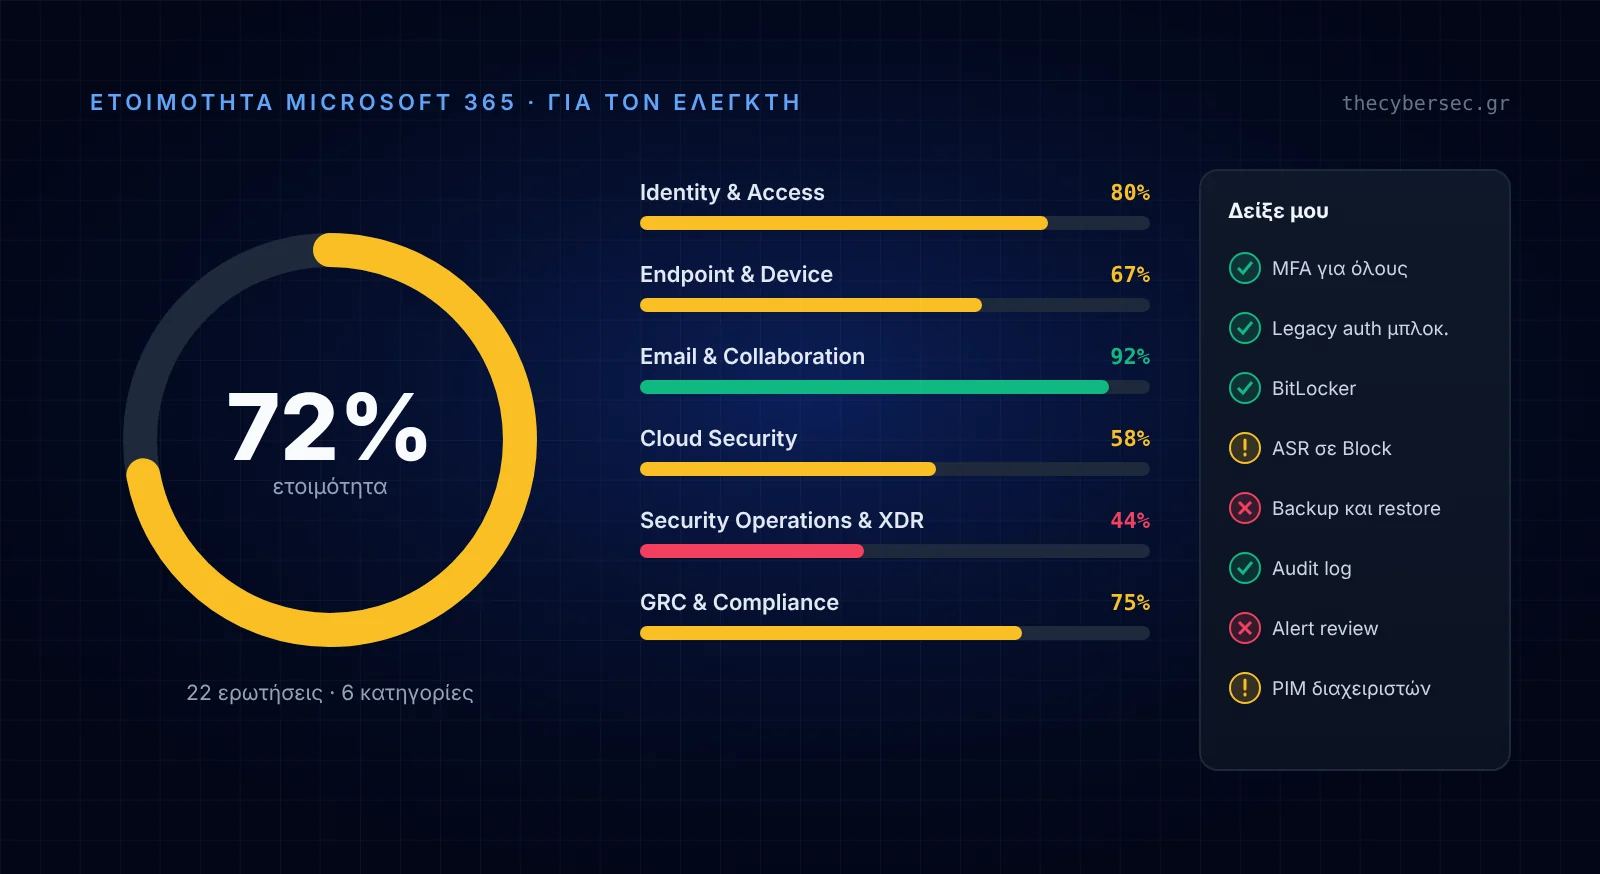
Ποσοστό ετοιμότητας του Microsoft 365 για έλεγχο, με ανάλυση ανά κατηγορία και λίστα τεκμηρίων που θα ζητήσει ο ελεγκτής
2026-10-15 GRC & Compliance

Είναι έτοιμο το Microsoft 365 σου για τον ελεγκτή;

Ο ελεγκτής δεν ρωτά μόνο αν έχεις ενεργοποιήσει το MFA. Ρωτά «δείξε μου». Αυτό το εργαλείο σε βοηθά να δεις πόσο κοντά είσαι σε αυτή την απάντηση. Για 22 βασικές ρυθμίσεις του Microsoft 365 δηλώνεις αν δεν υπάρχουν, αν εφαρμόζονται μερικώς, αν επιβάλλονται ή αν επιβάλλονται και έχεις τεκμήριο. Χρειάζεσαι περίπου πέντε λεπτά. Δεν χρειάζεται εγγραφή. Ετοιμότητα για έλεγχο · Microsoft 365 · ΚΥΑ 1689/2025 · NIS2 · ISO/IEC 27001 · GDPR 0. Ποιο πακέτο Microsoft 365 έχουν οι χρήστες σου; Δεν ξέρω ή έχω ανάμικτα πακέτα Microsoft 365 Business Basic Microsoft 365 Business Standard Microsoft 365 Business Premium Microsoft 365 E3 Microsoft 365 E5 Microsoft 365 E7 Microsoft 365 F1 Microsoft 365 F3 Με βάση αυτό, το αποτέλεσμα σού λέει για κάθε κενό αν το καλύπτει η άδειά σου ή αν χρειάζεσαι κάτι επιπλέον. Αν δεν είσαι σίγουρος, δες το εργαλείο αδειών. Πώς απαντάς Δεν υπάρχει: δεν το έχεις ρυθμίσει. Μερικώς: ισχύει για κάποιους χρήστες ή συσκευές, ή είναι σε Report-only ή Audit. Επιβάλλεται: ισχύει για όλους, όπως το περιγράφει το «Τι σημαίνει Επιβάλλεται». Επιβάλλεται και έχω τεκμήριο: μπορείς να το δείξεις στον ελεγκτή σήμερα, με εξαγωγή, αναφορά ή αποτέλεσμα query. Αν δεν ξέρεις, διάλεξε «Δεν ξέρω». Μετράει ως κενό, γιατί ό,τι δεν ξέρεις δεν μπορείς να το αποδείξεις. ▸ Identity & Access 0 / 6 απαντημένες 0% 1. Όλοι οι χρήστες συνδέονται με MFA; Τι σημαίνει «Επιβάλλεται» Πολιτική Conditional Access που ζητά MFA από όλους τους χρήστες σε όλες τις εφαρμογές, με εξαίρεση μόνο τους λογαριασμούς έκτακτης ανάγκης (break-glass). Αν δεν έχεις Entra ID P1, τα security defaults ενεργά. Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω 2. Είναι μπλοκαρισμένο το legacy authentication (IMAP, POP3, SMTP AUTH, ActiveSync με basic auth); Τι σημαίνει «Επιβάλλεται» Πολιτική Conditional Access για όλους τους χρήστες, με Client apps «Exchange ActiveSync clients» και «Other clients», και Grant «Block access». Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω 3. Οι ρόλοι διαχειριστή δίνονται just-in-time και οι μόνιμοι Global Administrators είναι λίγοι; Τι σημαίνει «Επιβάλλεται» Οι προνομιακοί ρόλοι ενεργοποιούνται μέσω Privileged Identity Management με χρονικό όριο και αιτιολόγηση. Οι διαχειριστές έχουν ξεχωριστό λογαριασμό από τον καθημερινό τους. Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω 4. Αναθεωρείς περιοδικά ποιος έχει πρόσβαση σε ρόλους, groups και guest λογαριασμούς; Τι σημαίνει «Επιβάλλεται» Προγραμματισμένα access reviews (π.χ. ανά τρίμηνο) για προνομιακούς ρόλους, ευαίσθητα groups και guests, με αυτόματη αφαίρεση όσων δεν επιβεβαιώνονται. Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω 5. Όταν αποχωρεί ένας υπάλληλος, ο λογαριασμός του απενεργοποιείται την ίδια ημέρα; Τι σημαίνει «Επιβάλλεται» Γραπτή διαδικασία με το HR. Την ημέρα της αποχώρησης γίνεται Block sign-in, ανάκληση των sessions (Revoke sessions) και αφαίρεση από groups και ρόλους. Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω 6. Έχεις περιορίσει τη συγκατάθεση των χρηστών σε εφαρμογές τρίτων (OAuth consent); Τι σημαίνει «Επιβάλλεται» User consent ρυθμισμένο σε «Do not allow user consent» ή σε «Allow user consent for apps from verified publishers, for selected permissions», με ενεργό το admin consent workflow. Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω ▸ Endpoint & Device 0 / 7 απαντημένες 0% 7. Όλες οι συσκευές που έχουν πρόσβαση σε δεδομένα είναι enrolled στο Intune με compliance policy; Τι σημαίνει «Επιβάλλεται» Compliance policies για κάθε πλατφόρμα και πολιτική Conditional Access με Grant «Require device to be marked as compliant». Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω 8. Το Microsoft Defender Antivirus και το EDR είναι ενεργά σε όλους τους σταθμούς εργασίας και τους servers, με tamper protection; Τι σημαίνει «Επιβάλλεται» Real-time protection, cloud-delivered protection και tamper protection ενεργά. Όλες οι συσκευές onboarded στο Defender for Endpoint ή στο Defender for Business. Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω 9. Τα attack surface reduction rules τρέχουν σε Block mode; Τι σημαίνει «Επιβάλλεται» ASR rules σε Block mode για όλες τις συσκευές Windows, με εξαιρέσεις μόνο ανά κανόνα και τεκμηριωμένες. Κανόνες σε Audit mode μόνο για δοκιμή. Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω 10. Οι ενημερώσεις ασφαλείας εγκαθίστανται με ορισμένο χρόνο και παρακολουθείς τις ευπάθειες που μένουν ανοιχτές; Τι σημαίνει «Επιβάλλεται» Update rings ή Windows Autopatch με deadlines, και τακτικός έλεγχος των ευπαθειών με προτεραιότητα σε όσες έχουν δημόσιο exploit. Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω 11. Όλοι οι φορητοί και σταθεροί υπολογιστές έχουν κρυπτογραφημένο δίσκο; Τι σημαίνει «Επιβάλλεται» Πολιτική BitLocker (Windows) και FileVault (macOS) από το Intune, με τα recovery keys αποθηκευμένα στο Microsoft Entra ID. Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω 12. Οι χρήστες δουλεύουν χωρίς τοπικά δικαιώματα διαχειριστή και ο τοπικός admin έχει μοναδικό κωδικό ανά συσκευή; Τι σημαίνει «Επιβάλλεται» Πολιτική Windows LAPS με rotation του κωδικού και backup στο Microsoft Entra ID, και πολιτική Local user group membership που ορίζει ποιοι είναι μέλη του τοπικού Administrators. Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω 13. Ελέγχεις ποια αφαιρούμενα μέσα (USB) επιτρέπονται στις συσκευές; Τι σημαίνει «Επιβάλλεται» Πολιτική Device control που μπλοκάρει ή επιτρέπει μόνο read για τα USB storage, με εξαιρέσεις για εγκεκριμένες συσκευές. Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω ▸ Email & Collaboration 0 / 2 απαντημένες 0% 14. Είναι ενεργά τα Safe Links, Safe Attachments και το anti-phishing για όλους τους παραλήπτες; Τι σημαίνει «Επιβάλλεται» Preset security policy Standard ή Strict εφαρμοσμένη σε όλους τους χρήστες, ή ισοδύναμες custom πολιτικές. Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω 15. Τα domains σου έχουν SPF, DKIM και DMARC σε πολιτική quarantine ή reject; Τι σημαίνει «Επιβάλλεται» SPF που τελειώνει σε -all ή ~all, DKIM ενεργό για κάθε domain, και DMARC με p=quarantine ή p=reject και διεύθυνση για αναφορές (rua). Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω ▸ Cloud Security 0 / 3 απαντημένες 0% 16. Η εξωτερική κοινοποίηση αρχείων στο SharePoint και στο OneDrive είναι περιορισμένη; Τι σημαίνει «Επιβάλλεται» Χωρίς links «Anyone» ή με υποχρεωτική λήξη, προεπιλεγμένο link «Specific people», και εξωτερική κοινοποίηση μόνο σε όσα sites τη χρειάζονται. Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω 17. Τα ευαίσθητα δεδομένα έχουν sensitivity labels και πολιτικές DLP; Τι σημαίνει «Επιβάλλεται» Δημοσιευμένα sensitivity labels που αντιστοιχούν στο σχήμα ταξινόμησής σου, και πολιτικές DLP για Exchange, SharePoint και OneDrive σε κατάσταση enforcement. Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω 18. Έχεις αντίγραφα ασφαλείας για Exchange, SharePoint και OneDrive, και έχεις δοκιμάσει επαναφορά; Τι σημαίνει «Επιβάλλεται» Microsoft 365 Backup ή λύση τρίτου για όλα τα mailboxes και sites, με τουλάχιστον μία καταγεγραμμένη δοκιμή επαναφοράς. Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω ▸ Security Operations & XDR 0 / 2 απαντημένες 0% 19. Το unified audit log είναι ενεργό και ξέρεις για πόσο κρατιούνται οι καταγραφές; Τι σημαίνει «Επιβάλλεται» UnifiedAuditLogIngestionEnabled = True, επιβεβαιωμένο, και ορισμένη περίοδος τήρησης που καλύπτει την πολιτική σου. Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω 20. Κάποιος ελέγχει καθημερινά τα incidents και τα alerts του Microsoft Defender, με ορισμένο υπεύθυνο; Τι σημαίνει «Επιβάλλεται» Ορισμένος υπεύθυνος και αναπληρωτής, email notifications για νέα incidents, και καταγραφή κάθε incident που κλείνει με την αιτιολόγηση. Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω ▸ GRC & Compliance 0 / 2 απαντημένες 0% 21. Το προσωπικό εκπαιδεύεται τακτικά και δοκιμάζεται με προσομοιώσεις phishing; Τι σημαίνει «Επιβάλλεται» Πρόγραμμα εκπαίδευσης με ορισμένη συχνότητα για όλο το προσωπικό και τη διοίκηση, και προσομοιώσεις phishing με παρακολούθηση των αποτελεσμάτων. Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω 22. Παρακολουθείς το Microsoft Secure Score και αποφασίζεις τεκμηριωμένα για κάθε recommendation; Τι σημαίνει «Επιβάλλεται» Τακτική αναθεώρηση (π.χ. μηνιαία) με στόχο, και για κάθε recommendation απόφαση με σχόλιο, όπως «Risk accepted» ή «Planned», που φαίνεται στο Secure Score. Δεν υπάρχει Μερικώς Επιβάλλεται Επιβάλλεται και έχω τεκμήριο Δεν ξέρω Δες το αποτέλεσμα Καθαρισμός Σύνολο 0% Αν αλλάξεις απαντήσεις, πάτα ξανά «Δες το αποτέλεσμα» για να υπολογιστεί από την αρχή. Αποτέλεσμα % ετοιμότητα για έλεγχο · από με τεκμήριο Ξεκίνα από εδώ Τα κενά με την υψηλότερη προτεραιότητα, από όλες τις κατηγορίες. Πάτα ένα για να πας στις λεπτομέρειες. Ανά κατηγορία Κάθε κατηγορία με το ποσοστό της. Μέσα βλέπεις τα κενά με το πού γίνεται η ρύθμιση και τι χρειάζεται από άδεια, όσα επιβάλλονται αλλά θέλουν τεκμήριο, και όσα έχεις ήδη τεκμηριώσει. Πάτα μια κατηγορία για να την ανοίξεις. Ανά πλαίσιο συμμόρφωσης Οι απαιτήσεις που αγγίζουν οι ερωτήσεις, με το χαμηλότερο επίπεδο που δήλωσες για καθεμία. Κάθε κωδικός ανοίγει την απαίτηση στον αντίστοιχο οδηγό. ■ κενό · ■ μερικώς ή χωρίς τεκμήριο · ■ με τεκμήριο Κατέβασε την αναφορά (.pdf) Κατέβασε το πλάνο (.xlsx) Το αποτέλεσμα βασίζεται μόνο στις απαντήσεις σου. Το εργαλείο δεν συνδέεται στο tenant σου και δεν ελέγχει τις ρυθμίσεις. Δεν είναι ελεγκτική γνώμη ούτε νομική συμβουλή. Οι 22 ερωτήσεις καλύπτουν τεχνικά μέτρα στο Microsoft 365. Οι πολιτικές, οι διαδικασίες και τα οργανωτικά μέτρα ελέγχονται ξεχωριστά στους οδηγούς. Οι απαντήσεις σου δεν αποστέλλονται πουθενά και δεν αποθηκεύονται: ο υπολογισμός και οι αναφορές .pdf και .xlsx γίνονται μέσα στον browser σου. Το εργαλείο χρειάζεται JavaScript.

Microsoft 365 Security NIS2 ISO 27001
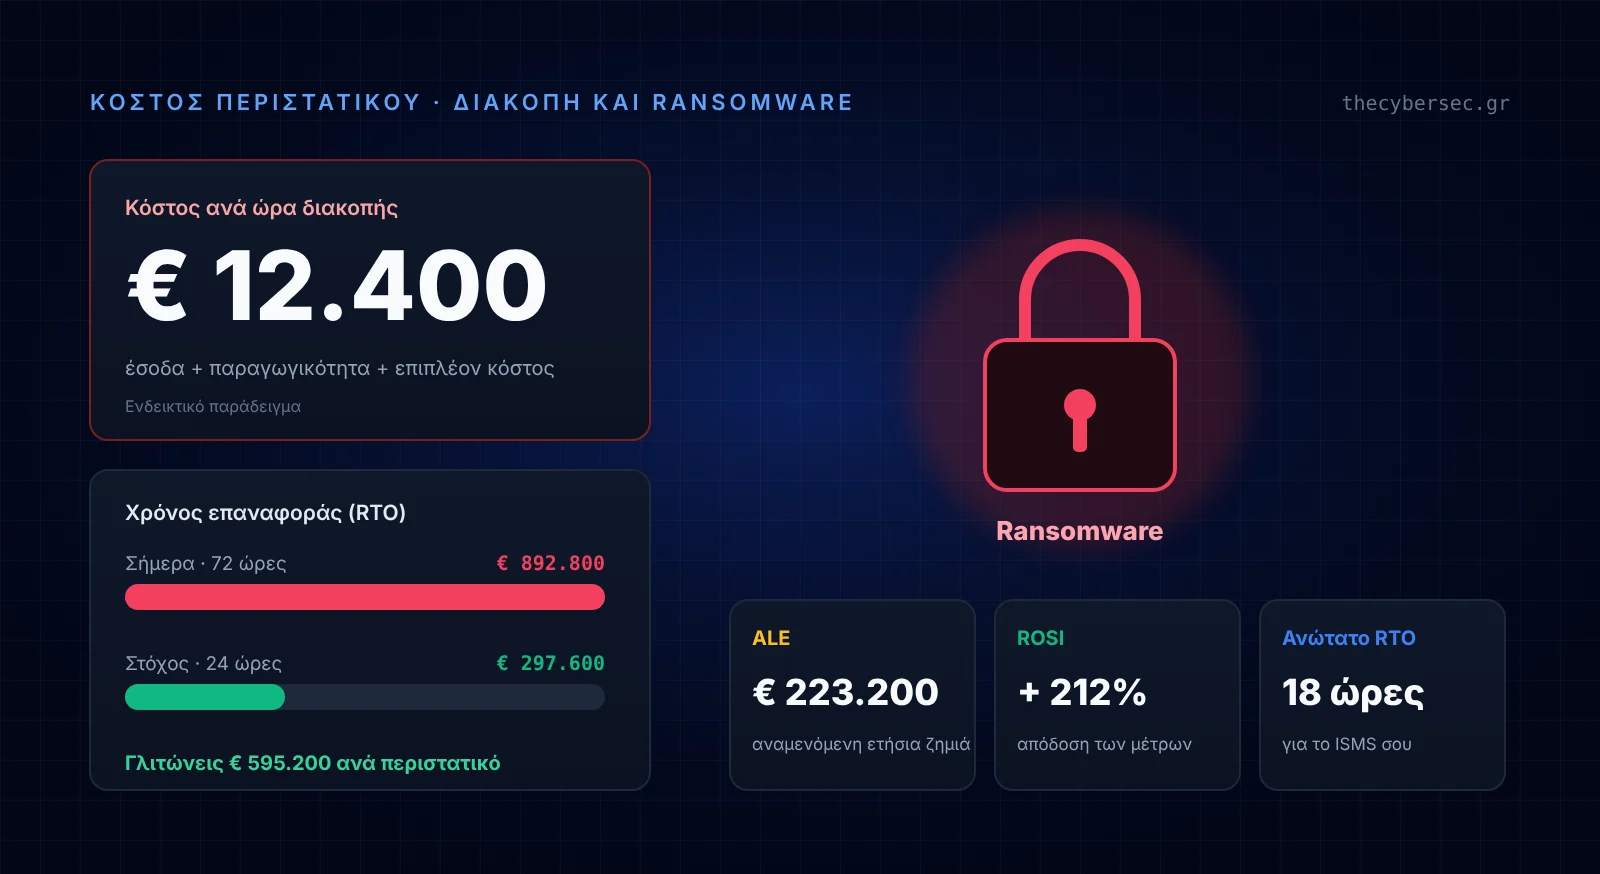
Υπολογισμός κόστους ανά ώρα διακοπής, σύγκριση σημερινού χρόνου επαναφοράς με τον στόχο, ALE, ROSI και ανώτατο RTO σε σενάριο ransomware
2026-10-15 GRC & Compliance

Πόσο κοστίζει ένα περιστατικό; Υπολογιστής για διακοπή λειτουργίας και ransomware

Κάθε ώρα που τα συστήματα δεν δουλεύουν έχει κόστος. Χάνονται πωλήσεις, οι εργαζόμενοι περιμένουν, και μετά έρχονται οι λογαριασμοί της αποκατάστασης. Ο υπολογιστής σου δείχνει το ποσό σε ευρώ, με τα δικά σου στοιχεία, για δύο σενάρια: μια απλή διακοπή λειτουργίας και ένα περιστατικό ransomware. Δεν χρειάζεται εγγραφή και δεν ζητείται κανένα στοιχείο επικοινωνίας. Υπολογιστής κόστους περιστατικού 1. Τι σενάριο θέλεις να υπολογίσεις; Διακοπή λειτουργίας Βλάβη, σφάλμα ενημέρωσης, πτώση παρόχου ή cloud υπηρεσίας. Ransomware Κρυπτογράφηση συστημάτων, με κόστος αντιμετώπισης, νομικά και γνωστοποιήσεις. 2. Η επιχείρησή σου Ετήσιος κύκλος εργασιών (€) Ποσοστό εσόδων που σταματά (%) 100% για e-shop. Λιγότερο αν πουλάς, παραδίδεις ή τιμολογείς και χειροκίνητα. Ημέρες λειτουργίας τον χρόνο Ώρες λειτουργίας την ημέρα 24 αν η παραγωγή δουλεύει σε βάρδιες όλο το εικοσιτετράωρο. Εργαζόμενοι που δεν μπορούν να δουλέψουν Κόστος ανά ώρα εργασίας ενός εργαζομένου (€) Μισθός συν εργοδοτικές εισφορές, διά τις ώρες εργασίας. Ποσοστό παραγωγικότητας που χάνεται (%) Επιπλέον κόστος ανά ώρα διακοπής (€), προαιρετικά Υπερωρίες αναπλήρωσης, ρήτρες SLA, υλικά που χαλάνε σε γραμμή παραγωγής που σταμάτησε. 3. Εφάπαξ κόστη του περιστατικού Εξωτερική βοήθεια (€) Incident response, forensics, τεχνικοί του παρόχου. Αποκατάσταση συστημάτων και εξοπλισμού (€) Επανεγκατάσταση, νέος εξοπλισμός, επαναφορά δεδομένων. Νομικά και γνωστοποιήσεις (€) Νομική συμβουλή, ενημέρωση υποκειμένων δεδομένων, επικοινωνία με πελάτες. Λύτρα (€), προαιρετικά Άφησέ το 0. Η πληρωμή δεν εγγυάται ότι θα πάρεις πίσω τα δεδομένα και δεν μειώνει τα υπόλοιπα κόστη. 4. Χρόνος επαναφοράς Σε πόσες ώρες λειτουργίας θα δούλευες ξανά σήμερα; Δική σου εκτίμηση με το σημερινό backup και τις διαδικασίες. Σε πόσες ώρες θέλεις να επανέρχεσαι (στόχος RTO); 5. Ρίσκο και πρόληψη (προαιρετικά, για ALE, ROSI και ανώτατο RTO) Πόσο συχνά πιστεύεις ότι θα συμβεί; Μία φορά στα 10 χρόνια Μία φορά στα 5 χρόνια Μία φορά στα 3 χρόνια Μία φορά στα 2 χρόνια Μία φορά τον χρόνο Ετήσια συχνότητα (ARO). Βάλε τη δική σου εκτίμηση από το risk register. Ετήσιο κόστος των μέτρων για τον στόχο RTO (€) Π.χ. immutable backup, δοκιμές επαναφοράς, EDR. Για τον υπολογισμό του ROSI. Σημερινή ετήσια δαπάνη σε ασφάλεια (€) Πόση ζημιά από ένα περιστατικό αντέχει η επιχείρηση (€); Από αυτό βγαίνει το ανώτατο RTO που μπορείς να δεχτείς. Υπολόγισε το κόστος Καθαρισμός Ο υπολογισμός γίνεται στον browser σου, μόνο με τα στοιχεία που δίνεις. Δεν αποθηκεύεται και δεν αποστέλλεται τίποτα. Αποτέλεσμα · Κόστος ανά ώρα διακοπής Κόστος περιστατικού σήμερα Με τον στόχο RTO Από τι αποτελείται το κόστος σήμερα Πώς αλλάζει με τη διάρκεια Εκτός λειτουργίας Ώρες λειτουργίας Κόστος περιστατικού Ρίσκο και πρόληψη Αν είσαι βασική ή σημαντική οντότητα Ένα ransomware που διακόπτει υπηρεσίες είναι κατά κανόνα σημαντικό περιστατικό. Ο ν. 5160/2024 (άρθρο 16) ζητά έγκαιρη προειδοποίηση μέσα σε 24 ώρες, κοινοποίηση μέσα σε 72 ώρες και τελική αναφορά μέσα σε έναν μήνα. Αν θίγονται προσωπικά δεδομένα, ο GDPR (άρθρο 33) ζητά γνωστοποίηση στην Αρχή Προστασίας Δεδομένων μέσα σε 72 ώρες. Φόρμες αναφοράς της Εθνικής Αρχής Κυβερνοασφάλειας · Τα μέτρα της ΚΥΑ 1689/2025 Εκτίμηση με τα δικά σου στοιχεία, χωρίς στατιστικά τρίτων. Δεν περιλαμβάνει ζημιά φήμης, πελάτες που χάνονται μόνιμα, πρόστιμα ή αύξηση ασφαλίστρων, οπότε το πραγματικό κόστος είναι συνήθως μεγαλύτερο.

Incident Response Cyber GRC GRC
2026-10-12 GRC & Compliance

GDPR με Microsoft 365: ο Κανονισμός (ΕΕ) 2016/679 ανά υποχρέωση

Ο Κανονισμός (ΕΕ) 2016/679, γνωστός ως GDPR, έχει 99 άρθρα. Περίπου τα μισά, από το άρθρο 51 και μετά, αφορούν τις εποπτικές αρχές, τη συνεργασία τους, τα ένδικα μέσα, τις κυρώσεις, ειδικές περιπτώσεις επεξεργασίας και τελικές διατάξεις. Εδώ θα βρείτε μόνο τις υποχρεώσεις του υπευθύνου και του εκτελούντος την επεξεργασία, με τέσσερα στοιχεία για την καθεμία: τι ζητά, ποια ρύθμιση ή εργαλείο της Microsoft την υποστηρίζει, πού βρίσκει ο ελεγκτής το τεκμήριο και ποιο άρθρο της ΚΥΑ 1689/2025 ή control του ISO/IEC 27001 αντιστοιχεί θεματικά.

GDPR Microsoft Purview Microsoft 365 Security
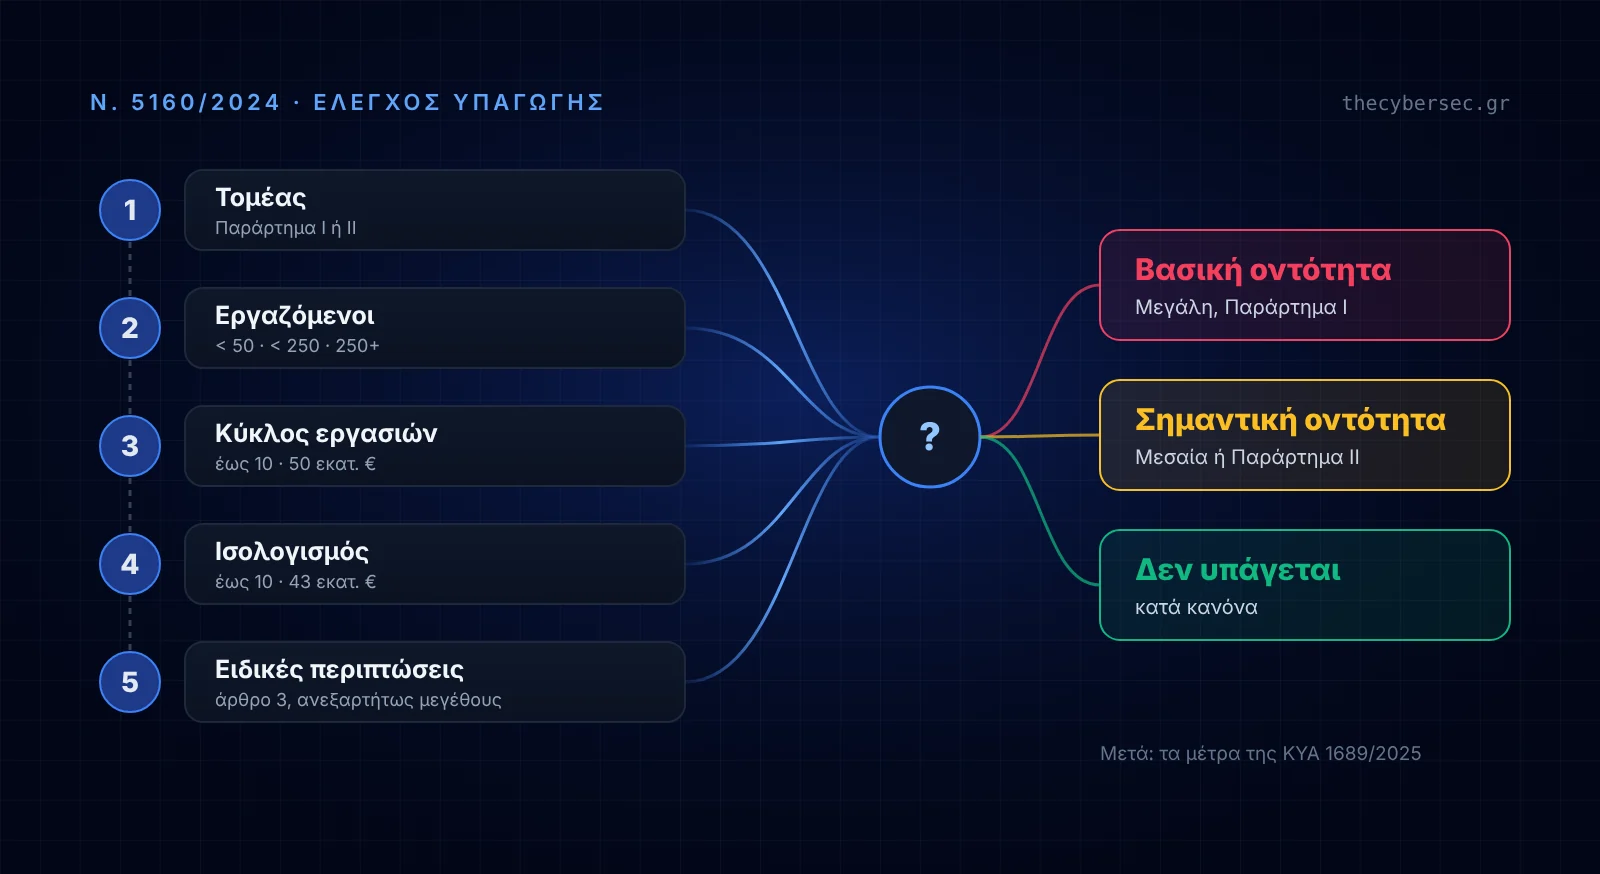
Πέντε ερωτήσεις για τομέα, εργαζόμενους, κύκλο εργασιών, ισολογισμό και ειδικές περιπτώσεις, που καταλήγουν σε βασική οντότητα, σημαντική οντότητα ή μη υπαγωγή στον ν. 5160/2024
2026-10-11 GRC & Compliance

Υπάγεσαι στον ν. 5160/2024; Έλεγχος σε 5 ερωτήσεις

Ο ν. 5160/2024 ορίζει ποιοι οργανισμοί στην Ελλάδα είναι βασικές ή σημαντικές οντότητες και έχουν υποχρεώσεις κυβερνοασφάλειας. Τα μέτρα που πρέπει να εφαρμόσουν τα εξειδικεύει η ΚΥΑ 1689/2025. Απάντησε στις πέντε ερωτήσεις για να δεις πού ανήκει ο οργανισμός σου. Δεν χρειάζεται εγγραφή και δεν ζητείται κανένα στοιχείο επικοινωνίας. Έλεγχος υπαγωγής · ν. 5160/2024 1. Σε ποιον τομέα δραστηριοποιείται ο οργανισμός; Διάλεξε τομέα… Ενέργεια (ηλεκτρισμός, τηλεθέρμανση, πετρέλαιο, αέριο, υδρογόνο) Μεταφορές (αεροπορικές, σιδηροδρομικές, πλωτές, οδικές) Τράπεζες Υποδομές χρηματοπιστωτικών αγορών Υγεία (πάροχοι υγειονομικής περίθαλψης, εργαστήρια, φαρμακευτικά, κρίσιμα ιατροτεχνολογικά) Πόσιμο νερό Λύματα Ψηφιακές υποδομές: IXP, cloud computing, data centres, CDN Ψηφιακές υποδομές: μητρώο ονομάτων TLD ή πάροχος υπηρεσιών DNS Ψηφιακές υποδομές: πάροχος υπηρεσιών εμπιστοσύνης Ψηφιακές υποδομές: δημόσια δίκτυα ή υπηρεσίες ηλεκτρονικών επικοινωνιών Διαχείριση υπηρεσιών ΤΠΕ μεταξύ επιχειρήσεων (managed services, managed security services) Δημόσια διοίκηση (κεντρική κυβέρνηση, ΟΤΑ α΄ ή β΄ βαθμού) Διάστημα Ταχυδρομικές υπηρεσίες και υπηρεσίες ταχυμεταφορών Διαχείριση αποβλήτων Παραγωγή και διανομή χημικών προϊόντων Παραγωγή, μεταποίηση και διανομή τροφίμων Μεταποίηση: ιατροτεχνολογικά, υπολογιστές και ηλεκτρονικά, ηλεκτρολογικός εξοπλισμός, μηχανήματα, οχήματα, λοιπός εξοπλισμός μεταφορών Πάροχοι ψηφιακών υπηρεσιών (online marketplaces, μηχανές αναζήτησης, κοινωνικά δίκτυα) Έρευνα (ερευνητικοί οργανισμοί) Κανένας από τους παραπάνω (π.χ. λιανικό εμπόριο, ξενοδοχεία, λογιστικά γραφεία) Ο οργανισμός είναι εγκεκριμένος πάροχος υπηρεσιών εμπιστοσύνης (qualified trust service provider). 2. Πόσους εργαζομένους έχει; Διάλεξε… Λιγότερους από 50 50 έως 249 250 ή περισσότερους Με 250 ή περισσότερους εργαζόμενους είσαι μεγάλη επιχείρηση, οπότε οι ερωτήσεις 3 και 4 δεν χρειάζονται. 3. Ποιος ήταν ο ετήσιος κύκλος εργασιών στην τελευταία κλεισμένη χρήση; Διάλεξε… Έως 10 εκατ. € Πάνω από 10 και έως 50 εκατ. € Πάνω από 50 εκατ. € 4. Ποιο ήταν το σύνολο του ισολογισμού στην τελευταία κλεισμένη χρήση; Διάλεξε… Έως 10 εκατ. € Πάνω από 10 και έως 43 εκατ. € Πάνω από 43 εκατ. € 5. Ισχύει κάτι από τα παρακάτω; Σημείωσε όσα ισχύουν. Είναι ο μοναδικός πάροχος στη χώρα μιας υπηρεσίας ουσιώδους για κρίσιμες κοινωνικές ή οικονομικές δραστηριότητες. Η διατάραξη της υπηρεσίας του θα είχε σημαντικό αντίκτυπο στη δημόσια ασφάλεια, τη δημόσια τάξη ή τη δημόσια υγεία. Η διατάραξη της υπηρεσίας του θα προκαλούσε σημαντικό συστημικό κίνδυνο. Έχει ιδιαίτερη σημασία σε εθνικό ή περιφερειακό επίπεδο για τον τομέα του. Έχει χαρακτηριστεί κρίσιμη οντότητα κατά την Οδηγία (ΕΕ) 2022/2557, ή είχε οριστεί φορέας εκμετάλλευσης βασικών υπηρεσιών κατά τον ν. 4577/2018. Παρέχει υπηρεσίες καταχώρισης ονομάτων τομέα (domain names). Δες το αποτέλεσμα Καθαρισμός Αποτέλεσμα Ενδεικτικό αποτέλεσμα, όχι νομική συμβουλή. Την υπαγωγή την κρίνει το κείμενο του νόμου και η Εθνική Αρχή Κυβερνοασφάλειας. Η λογική του ελέγχου επαληθεύτηκε με το κείμενο του ν. 5160/2024 στις 11/10/2026. Τι ακολουθεί Εγγραφή στο μητρώο οντοτήτων της Εθνικής Αρχής Κυβερνοασφάλειας, αν δεν έχει γίνει. Μητρώο Φορέων – Υπόχρεων Ορισμός Υπευθύνου Ασφάλειας Συστημάτων Πληροφορικής και Επικοινωνιών (ΥΑΣΠΕ). ν. 5160/2024 (ΦΕΚ Α΄ 195/2024) Εφαρμογή των μέτρων της ΚΥΑ 1689/2025 και διαδικασία αναφοράς περιστατικών. ΚΥΑ 1689/2025 (ΦΕΚ Β΄ 2186/2025) · Αναφορά συμβάντων Από πού ξεκινάς αν έχεις Microsoft 365 Απαίτηση ΚΥΑ 1689/2025 Εργαλείο Microsoft 13.ζ Πολυπαραγοντική αυθεντικοποίηση Conditional Access στο Microsoft Entra ID 20.γ Φιλτράρισμα email Exchange Online Protection και Microsoft Defender for Office 365 11.α Κατάλογος αγαθών Device inventory στο Microsoft Defender for Endpoint και στο Intune 24.δ Τήρηση καταγραφών Audit log retention στο Microsoft Purview Audit 25.1.ε Αντίγραφα ασφαλείας Microsoft 365 Backup 21.α Εκπαίδευση προσωπικού Attack simulation training (Microsoft Defender for Office 365 Plan 2) Το Microsoft 365 δεν καλύπτει όλες τις απαιτήσεις. Οι οργανωτικές απαιτήσεις (πολιτικές, ρόλοι, εκτίμηση κινδύνων) και τα συστήματα OT μένουν εκτός. Όλες οι απαιτήσεις, μία προς μία, είναι στον οδηγό της ΚΥΑ 1689/2025 με Microsoft 365. Τι σημαίνει αυτό στην πράξη Ο νόμος δεν σου επιβάλλει άμεσα υποχρεώσεις. Αν όμως είσαι προμηθευτής οντότητας που υπάγεται, είναι πιθανό να σου ζητήσει μέτρα ασφάλειας μέσω της σύμβασης. Η πολυπαραγοντική αυθεντικοποίηση, το φιλτράρισμα του email και τα αντίγραφα ασφαλείας είναι τα πρώτα που ζητούνται συνήθως. Ο έλεγχος είναι ενδεικτικός και δεν αποτελεί νομική συμβουλή. Οι απαντήσεις σου δεν αποστέλλονται πουθενά: ο υπολογισμός γίνεται μέσα στον browser σου. Ο έλεγχος χρειάζεται JavaScript.

Νόμος 5160/2024 NIS2 GRC
2026-10-02 GRC & Compliance

ISO/IEC 27001:2022 Annex A με Microsoft 365: τα 93 controls

Το Annex A του ISO/IEC 27001:2022 έχει 93 controls σε τέσσερις ενότητες: Organizational (A.5), People (A.6), Physical (A.7) και Technological (A.8). Εδώ θα βρείτε κάθε control χωριστά, με πέντε στοιχεία: τι αφορά, ποια ρύθμιση ή εργαλείο της Microsoft το υποστηρίζει, πού βρίσκει ο ελεγκτής το τεκμήριο, ποιο άρθρο της ΚΥΑ 1689/2025 αντιστοιχεί θεματικά και ποιο άρθρο του blog το εξηγεί στην πράξη. Τα 11 controls που προστέθηκαν στην έκδοση 2022 σημειώνονται.

ISO 27001 Microsoft 365 Security GRC
2026-10-02 GRC & Compliance

Οδηγία NIS2 (ΕΕ) 2022/2555 με Microsoft 365: άρθρα 20 έως 25

Η Οδηγία (ΕΕ) 2022/2555, γνωστή ως NIS2, απευθύνεται στα κράτη μέλη. Τα περισσότερα άρθρα της ρυθμίζουν εθνικές στρατηγικές, αρμόδιες αρχές, CSIRT, εποπτεία και κυρώσεις, και δεν έχουν καμία σχέση με ρυθμίσεις σε ένα tenant. Οι βασικές υποχρεώσεις που καταλήγουν στις βασικές και σημαντικές οντότητες βρίσκονται σε τρία άρθρα: το άρθρο 20 (διακυβέρνηση), το άρθρο 21 (μέτρα διαχείρισης κινδύνων στον τομέα της κυβερνοασφάλειας) και το άρθρο 23 (υποχρεώσεις αναφοράς περιστατικών). Αυτά αντιστοιχίζονται εδώ με τεχνολογίες της Microsoft. Περιλαμβάνονται επίσης το άρθρο 24 (ευρωπαϊκά συστήματα πιστοποίησης) και το άρθρο 25 (τυποποίηση), όπου η Microsoft δίνει τεκμήρια και εργαλεία αυτοαξιολόγησης, όχι πιστοποίηση.

NIS2 Microsoft 365 Security GRC
2026-10-02 GRC & Compliance

ΚΥΑ 1689/2025 με Microsoft 365: το Εθνικό Πλαίσιο ανά απαίτηση

Η ΚΥΑ 1689/2025 ορίζει το Εθνικό Πλαίσιο Απαιτήσεων Κυβερνοασφάλειας για τις βασικές και σημαντικές οντότητες του ν. 5160/2024. Τα μέτρα βρίσκονται στα άρθρα 4 έως 25. Εδώ θα βρείτε κάθε περίπτωση χωριστά, με τέσσερα στοιχεία: τι ζητά, ποια ρύθμιση ή εργαλείο της Microsoft την υποστηρίζει, πού βρίσκει ο ελεγκτής το τεκμήριο και ποιο άρθρο του blog το εξηγεί στην πράξη. Το Microsoft 365 δεν καλύπτει τα πάντα. Οι πολιτικές, το ανθρώπινο δυναμικό, η φυσική ασφάλεια και μεγάλο μέρος της επιχειρησιακής συνέχειας είναι οργανωτικά μέτρα, και σημειώνονται ως τέτοια. Όπου η απαίτηση καλύπτεται από προϊόν Microsoft με ξεχωριστή άδεια, αναφέρεται ρητά. Όπου δεν υπάρχει προϊόν Microsoft, γράφεται κι αυτό.

Νόμος 5160/2024 Microsoft 365 Security GRC