Microsoft Defender XDR
Microsoft 365 Security Insights Security Research Platform

GRC & Compliance

· Άρθρα
Προβολή:
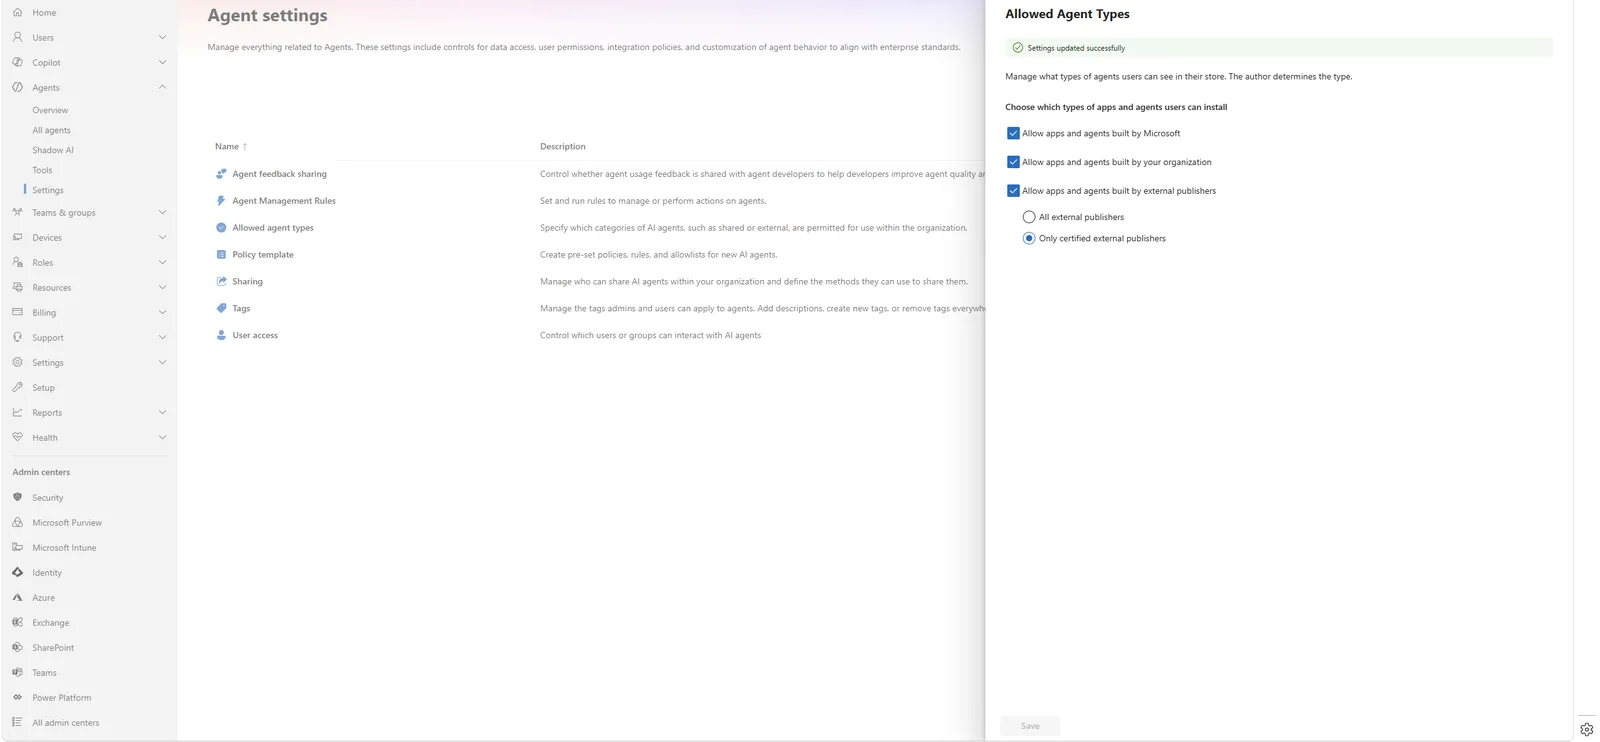
Allowed Agent Types ρύθμιση στο Microsoft 365 admin center με επιλεγμένο Only certified external publishers
2026-08-07 AI Security

Allowed Agent Types στο Microsoft 365: Γιατί το «Only Certified External Publishers» είναι η μόνη λογική επιλογή

Ένα radio button μέσα στο Copilot Control System είναι η διαφορά ανάμεσα σε ελεγμένο agent ecosystem και σε Shadow AI χωρίς φρένο. Δες γιατί το «Only certified external publishers» είναι η ρύθμιση που θα διάλεγα ξανά, με screenshots από το δικό μου tenant.

Microsoft 365 Copilot AI Agents
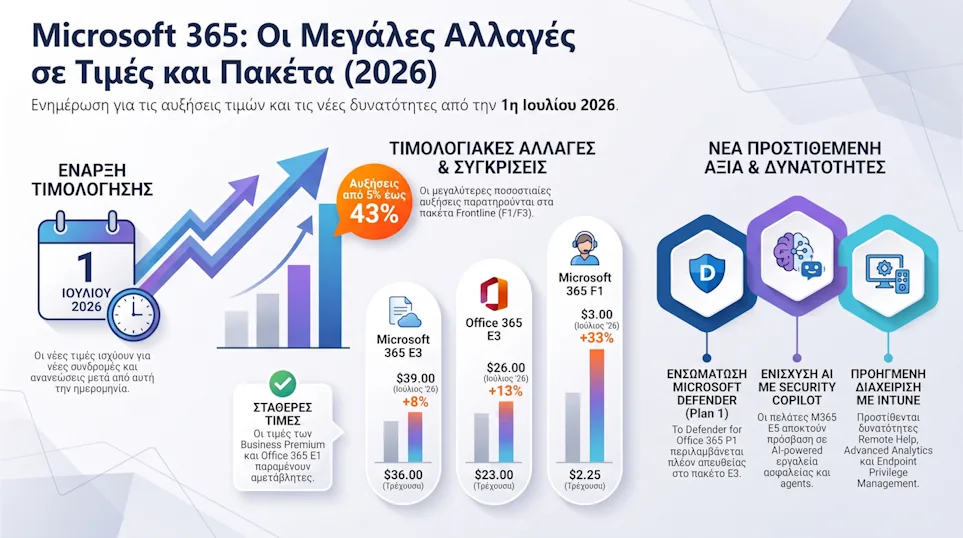
Στρατηγική αξιολόγηση τιμολόγησης και πακέτων Microsoft 365 2026 — διαφάνεια τίτλου με την αναδιάρθρωση αδειοδότησης, την ενσωμάτωση ασφάλειας και AI, και τη στρατηγική ανανέωσης ως τρεις συνδεδεμένους πυλώνες
2026-07-30 GRC & Compliance

Αύξηση Τιμών Microsoft 365 2026: Οδηγός Στρατηγικής για Security Leaders ενόψει της 1ης Ιουλίου

Η Microsoft λέει ότι είναι ‘αναβάθμιση αξίας’. Στην πράξη είναι αύξηση τιμών από 5% έως 43%, με άνιση κατανομή ανά πλάνο και ένα κρυφό στοίχημα σε όσους έχουν Enterprise Agreement. Εδώ είναι τι πραγματικά αλλάζει, τι κερδίζεις δωρεάν στο E3, τι κοστίζει το Security Copilot στην πράξη, και ένα πρακτικό πλάνο για να μην πληρώσεις παραπάνω απ’ όσο χρειάζεται.

Microsoft 365 Microsoft 365 Licensing Microsoft 365 Security
Microsoft Secure Score για τον Έλληνα ΥΑΣΠΕ (NIS2
2026-04-27 GRC & Compliance

Microsoft Secure Score: Πρακτικός Οδηγός για τον ΥΑΣΠΕ NIS2

Πρακτικός οδηγός Microsoft Secure Score για τον Έλληνα junior μηχανικό και Υ.Α.Σ.Π.Ε., από το score στην πραγματική μείωση κινδύνου, στο πλαίσιο NIS2 και του Νόμου 5160/2024.

Microsoft Secure Score Microsoft Defender XDR Microsoft 365 Security
Το Microsoft Secure Score ως μηχανή GRC για συμμόρφωση με ISO 27001:2022 και NIS2 Article 21, βραβευμένο με Gold Award
2026-04-22 GRC & Compliance

Microsoft Secure Score ως εργαλείο GRC για ISO 27001 & NIS2

Εισαγωγή στη σειρά: το πρόβλημα GRC της μεσαίας επιχείρησης, πώς το Microsoft Secure Score καλύπτει αυτόματα το 60–70% των controls του ISO 27001:2022 Annex A και του NIS2 Article 21, τα τέσσερα δομικά στοιχεία του προγράμματος με το Gold Award και η προτεινόμενη σειρά ανάγνωσης.

Microsoft Secure Score Microsoft 365 Security Microsoft Purview
Τα στοιχεία ενός recommendation του Microsoft Secure Score στο Microsoft Defender portal
2026-04-27 GRC & Compliance

Microsoft Secure Score Μέρος 1: Πώς διαβάζεις ένα recommendation

Μέρος 1 της σειράς για το Microsoft Secure Score. Ανοίγουμε ένα recommendation και εξηγούμε κάθε πεδίο της οθόνης: τι σημαίνει, τι αλλάζεις εσύ και τι η Microsoft, και τέσσερις μικρές συνήθειες που σε βοηθούν να βγάλεις αξία μέσα σε μία ώρα.

Microsoft Secure Score Microsoft Defender XDR Microsoft 365 Security
Το Microsoft Secure Score μέσα στο οικοσύστημα του Microsoft Defender XDR
2026-05-04 GRC & Compliance

Microsoft Secure Score Μέρος 2: Μέσα στο οικοσύστημα του Defender

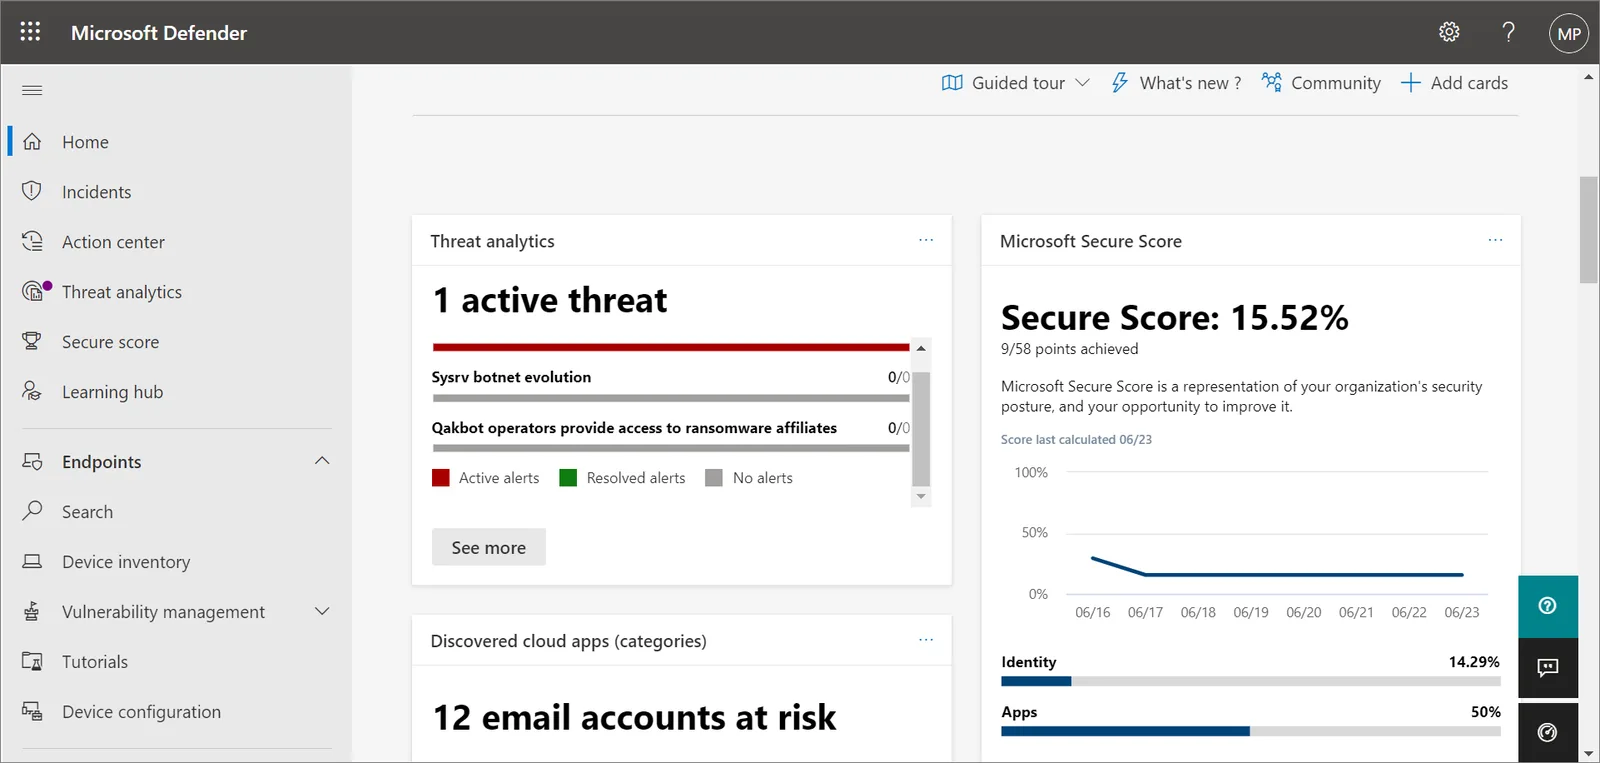
Μέρος 2 της σειράς για το Microsoft Secure Score. Πού βρίσκεται μέσα στο Microsoft Defender portal, ποια προϊόντα το τροφοδοτούν, γιατί δεν βλέπεις όλα τα recommendations, πόσο συχνά ενημερώνεται, και μια πρακτική άσκηση για να εντοπίσεις από πού προέρχεται ένας πόντος.

Microsoft Secure Score Microsoft Defender XDR Microsoft Defender for Endpoint
Η καθημερινή λειτουργία του Microsoft Secure Score: ιεράρχηση, διαχείριση αλλαγών και αντιστοίχιση σε ISO 27001
2026-05-22 GRC & Compliance

Microsoft Secure Score Μέρος 3: Καθημερινή λειτουργία και ISO 27001

Μέρος 3 της σειράς για το Microsoft Secure Score. Πώς το δουλεύεις στην καθημερινότητα: ιεράρχηση των recommendations, διαχείριση αλλαγών που δεν σπάει την παραγωγή, αντιστοίχιση σε ISO 27001, Οδηγία NIS2 και ΚΥΑ 1689/2025 με το Microsoft Purview Compliance Manager, τεκμήρια για τους ελεγκτές και αναφορά στη διοίκηση.

Microsoft Secure Score Microsoft Defender XDR Microsoft 365 Security
Ποια προϊόντα Microsoft Defender περιλαμβάνονται στο Business Premium, στο E3, στο E5 και στο E7
2026-07-25 GRC & Compliance

Microsoft Defender Μέρος 4: Οδηγός αδειοδότησης

Μέρος 4 της σειράς Microsoft Defender Demystified. Οδηγός αδειοδότησης για τα πλάνα Microsoft 365 του 2026, μαζί με τα νέα add-ons Defender Suite, την ενημέρωση τιμών του Ιουλίου 2026 και τρία σενάρια (μικρή, μεσαία, μεγάλη επιχείρηση) για τη σωστή αγορά.

Microsoft 365 Licensing Microsoft Defender Suite Microsoft Defender XDR
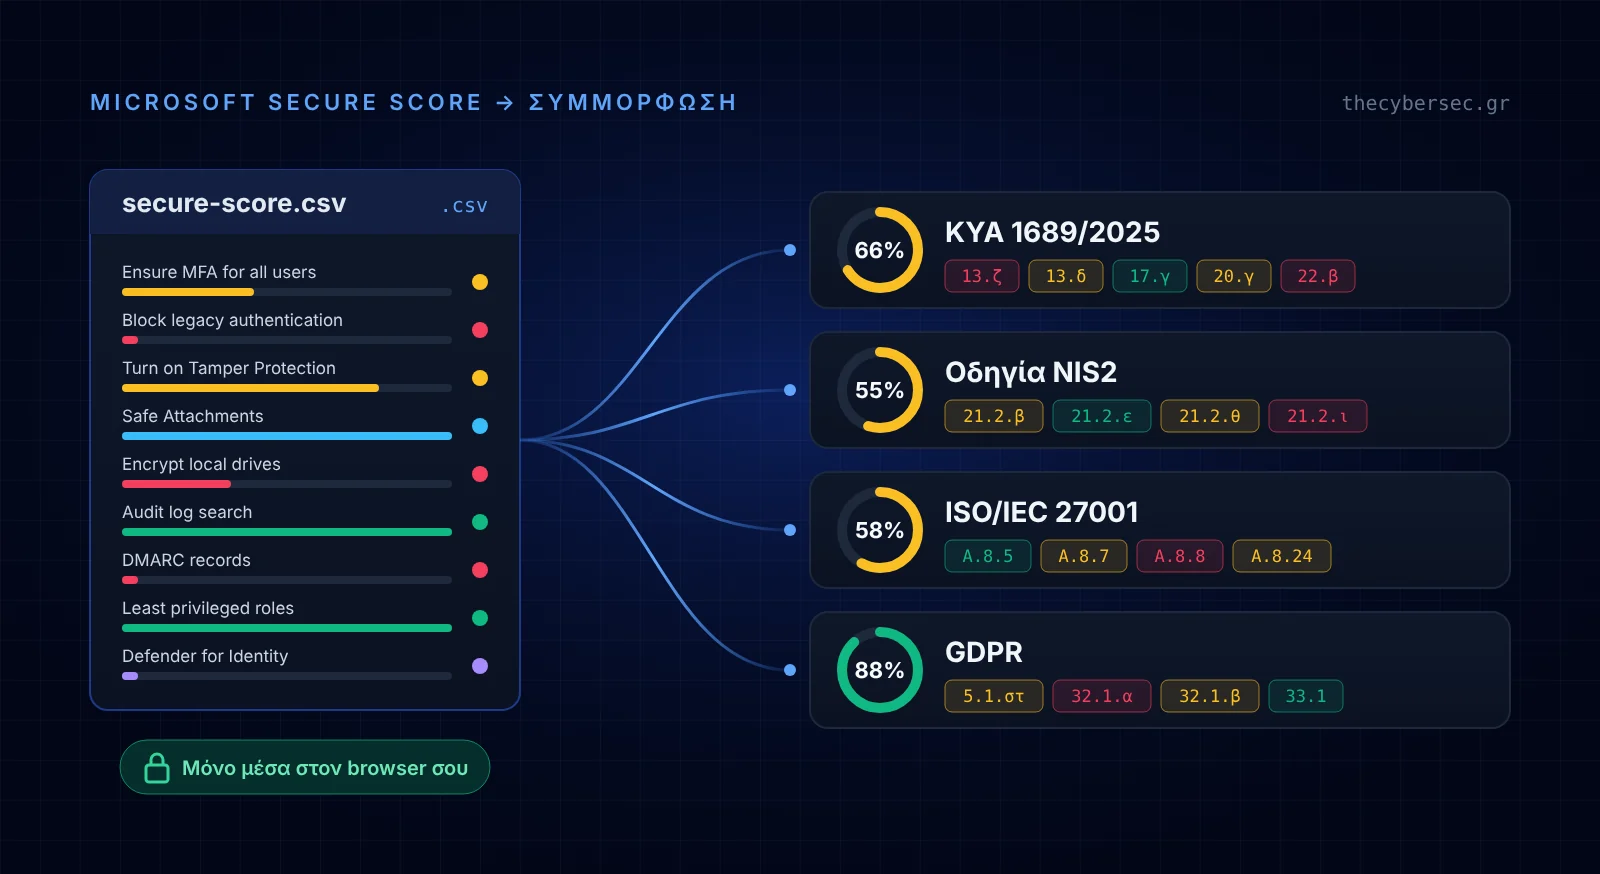
Οι συστάσεις του Microsoft Secure Score από ένα αρχείο CSV αντιστοιχίζονται σε απαιτήσεις της ΚΥΑ 1689/2025, της Οδηγίας NIS2, του ISO/IEC 27001 και του GDPR
2026-10-27 GRC & Compliance

Από το Secure Score στη συμμόρφωση: οι συστάσεις του tenant σου ανά απαίτηση της ΚΥΑ, της NIS2, του ISO 27001 και του GDPR

Το Microsoft Secure Score ξέρει ήδη τι λείπει από το tenant σου. Αυτό που δεν σου λέει είναι ποιες απαιτήσεις αφορά κάθε κενό και τι θα ζητήσει ο ελεγκτής. Αυτό το εργαλείο κάνει ακριβώς αυτή τη μετάφραση. Ανεβάζεις το CSV με τις συστάσεις από το Microsoft Defender portal και παίρνεις την κάλυψη ανά απαίτηση της ΚΥΑ 1689/2025, της Οδηγίας NIS2, του ISO/IEC 27001 και του GDPR, τα κενά με σειρά προτεραιότητας και το τεκμήριο που χρειάζεται για καθένα.

Microsoft Secure Score Microsoft 365 Security ΚΥΑ 1689/2025
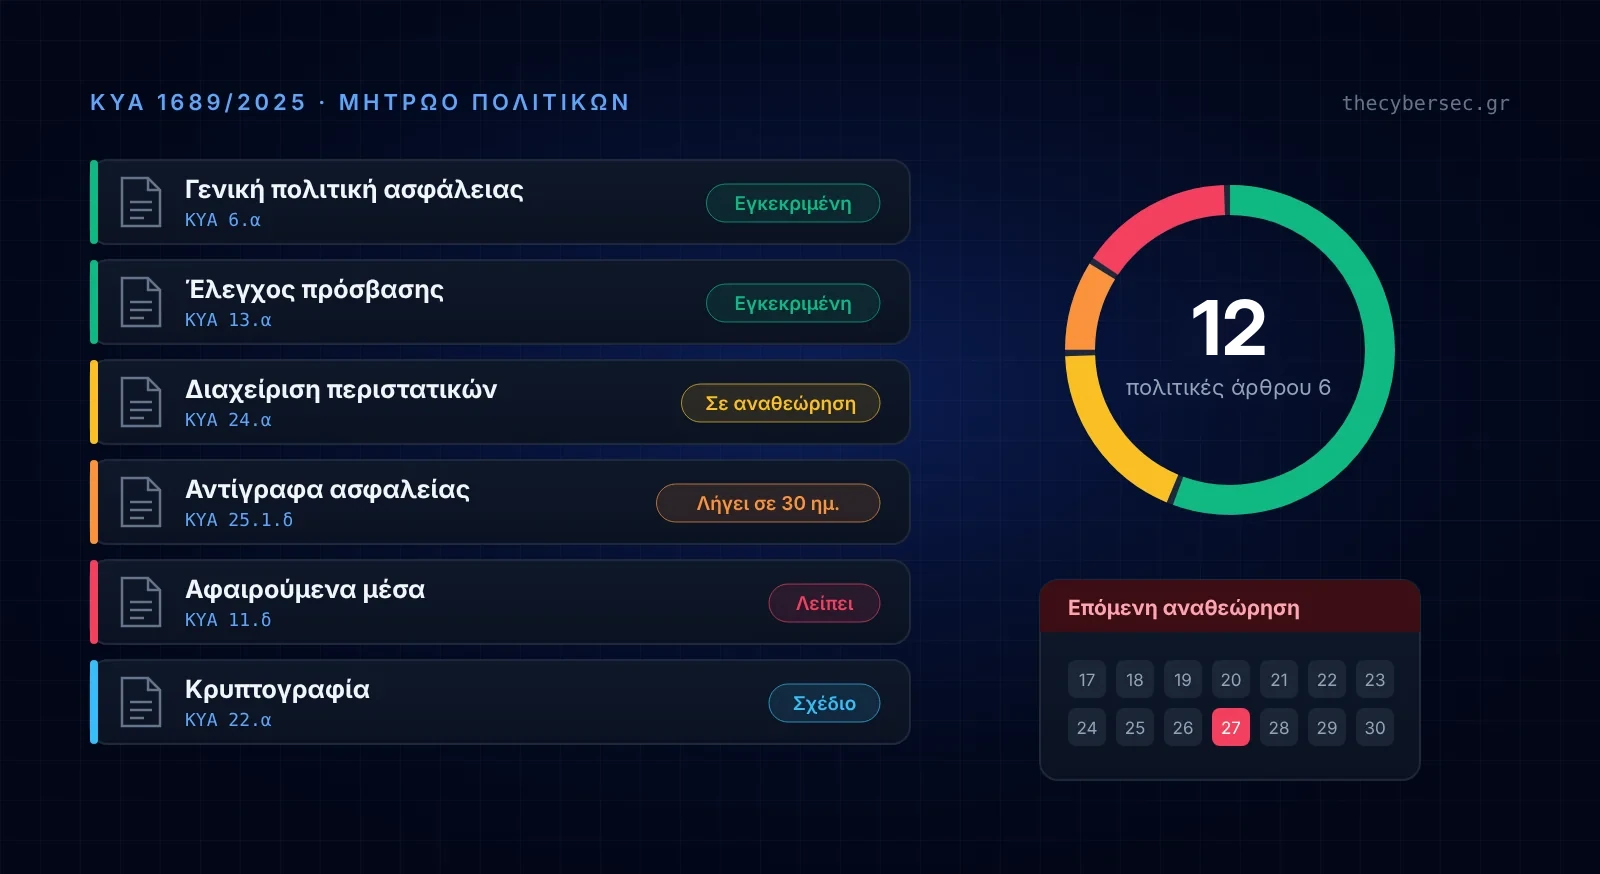
Μητρώο πολιτικών της ΚΥΑ 1689/2025 με κατάσταση κάθε πολιτικής, δακτύλιο κάλυψης και ημερομηνία επόμενης αναθεώρησης
2026-10-25 GRC & Compliance

Μητρώο υποχρεωτικών πολιτικών της ΚΥΑ 1689/2025: τι έχεις, τι λείπει, πότε λήγει

Ο ελεγκτής ξεκινά σχεδόν πάντα από τα έγγραφα. Ζητά τη γενική πολιτική, το πρακτικό του ΔΣ που την ενέκρινε, και μετά τις θεματικές πολιτικές μία προς μία. Η ΚΥΑ 1689/2025 απαριθμεί ρητά μόνο αυτές: μία γενική και έντεκα θεματικές στο άρθρο 6, δώδεκα πολιτικές συνολικά. Αυτές είναι ο πυρήνας του εργαλείου και το κύριο ποσοστό κάλυψης. Οι υπόλοιπες υποχρεώσεις τεκμηρίωσης είναι σκορπισμένες στα άρθρα 4 έως 25, χωρίς αρίθμηση: το πρόγραμμα και ο ΥΑΣΠΕ, η εκτίμηση κινδύνων, οι διαδικασίες που συνοδεύουν κάθε πολιτική, τα πλάνα και οι κατάλογοι. Το εργαλείο τις συγκεντρώνει ως λοιπή τεκμηρίωση, σε 31 έγγραφα για βασική οντότητα και 29 για σημαντική, με δικό τους ποσοστό. Δεν είναι προαιρετικά. Ο αριθμός τους είναι δική μας ομαδοποίηση, γιατί η ΚΥΑ δεν ορίζει πόσα έγγραφα πρέπει να έχεις.

ΚΥΑ 1689/2025 Cyber GRC GRC