2026-10-16
GRC & Compliance Εκπαίδευση προσωπικού: είναι τεκμηριωμένη για τον ελεγκτή;
Σχεδόν κάθε οργανισμός έχει κάνει «ένα σεμινάριο». Ο ελεγκτής όμως δεν ρωτά αν έγινε σεμινάριο. Ρωτά αν υπάρχει πρόγραμμα, αν επαναλαμβάνεται, αν έφτασε σε όλους και στη διοίκηση, και πού είναι τα τεκμήρια. Το εργαλείο σου δείχνει σε τέσσερα βήματα πόσο καλύπτεις τις απαιτήσεις της ΚΥΑ 1689/2025, της Οδηγίας NIS2, του ISO/IEC 27001 και του GDPR, και σου δίνει έτοιμο φάκελο τεκμηρίωσης. Δεν χρειάζεται εγγραφή και δεν δίνεις κανένα όνομα.
Τεκμηρίωση εκπαίδευσης προσωπικού · ΚΥΑ 1689/2025 · NIS2 · ISO/IEC 27001 · GDPR
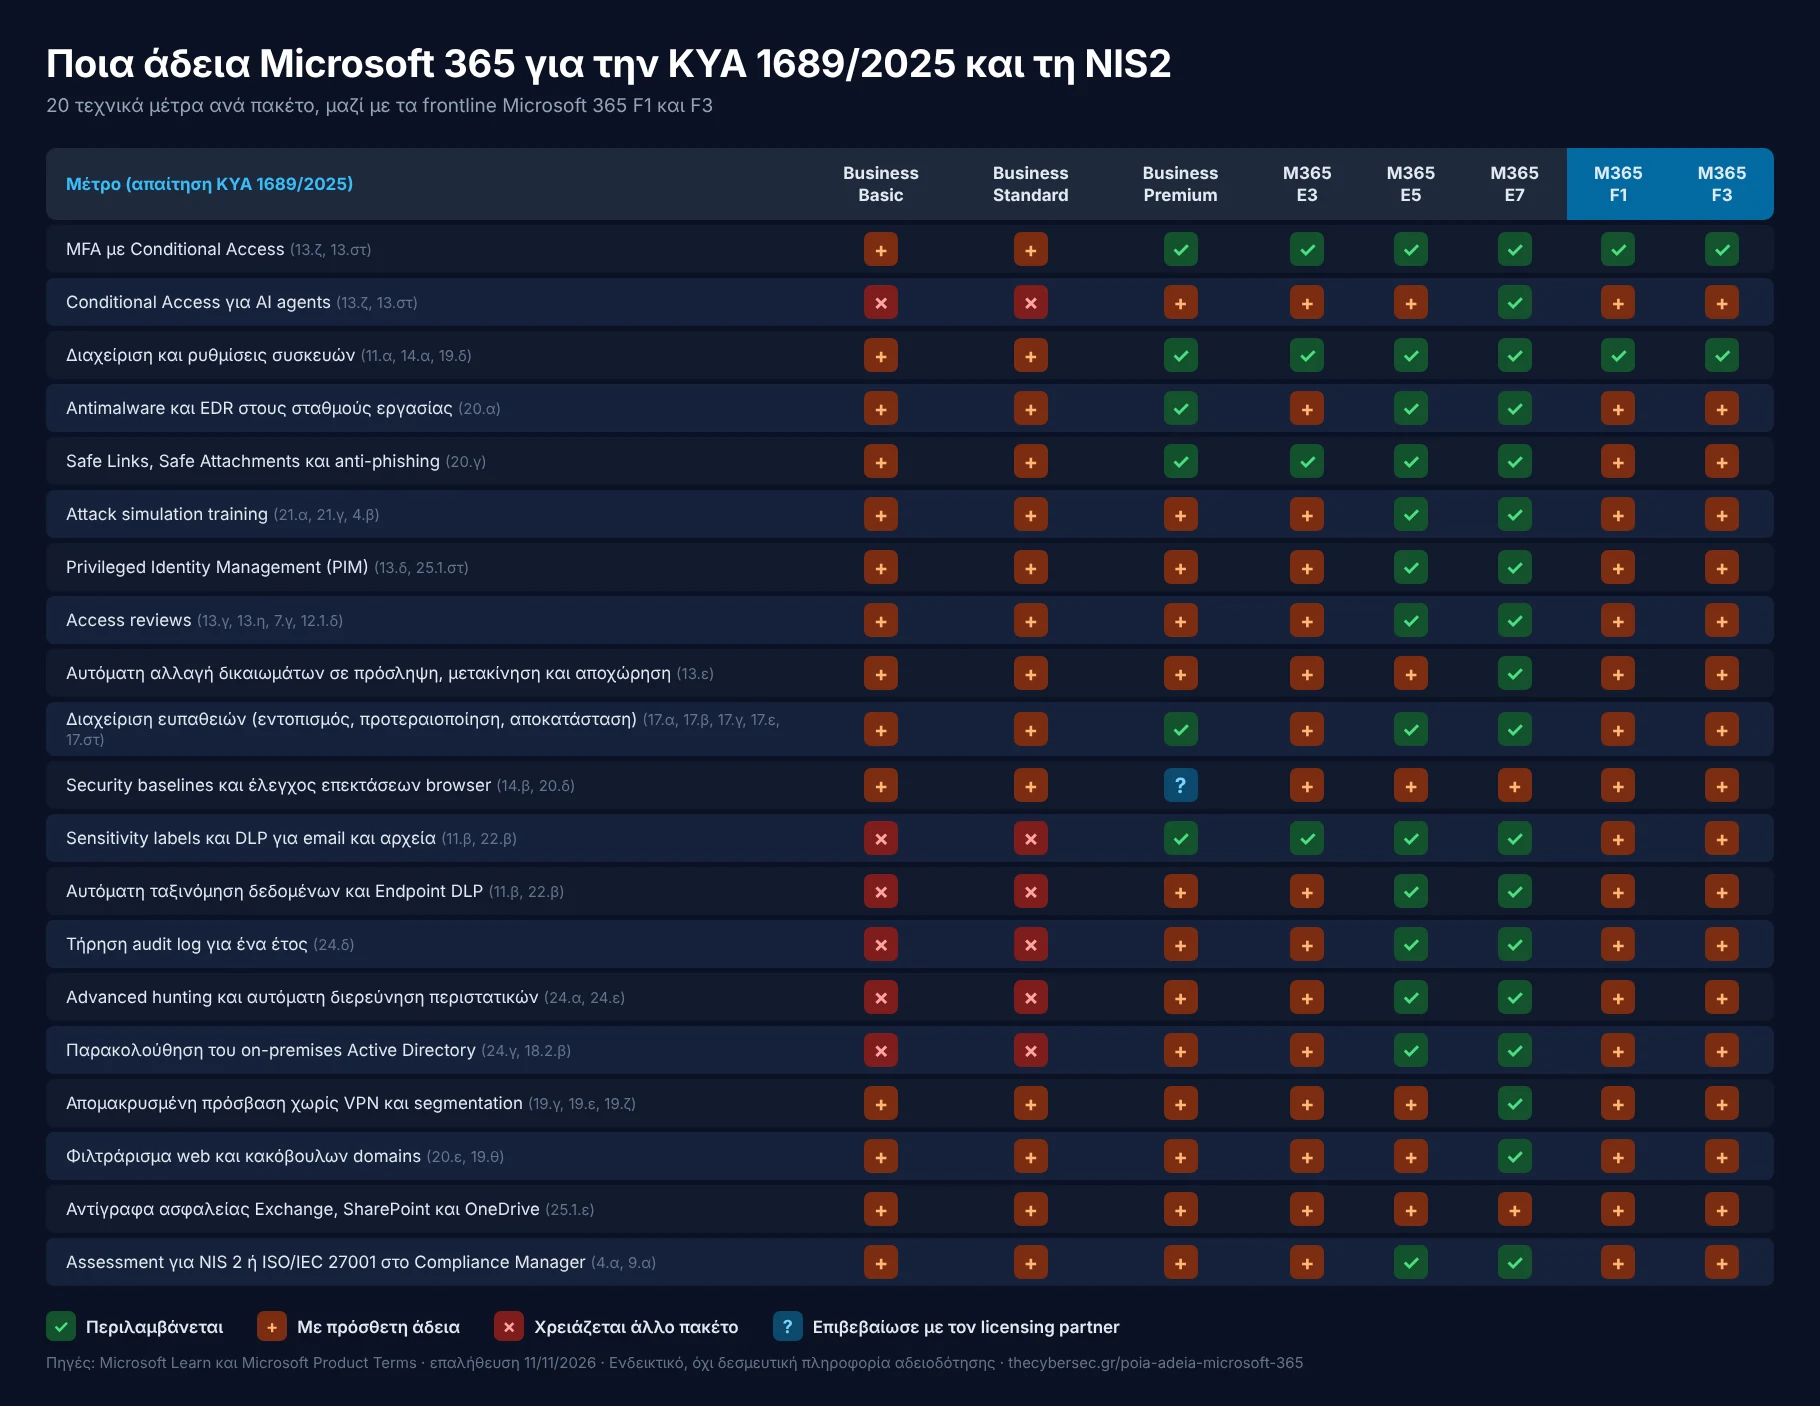
1 Ο οργανισμός 🔒 1. Ο οργανισμός Όνομα για την αναφορά (προαιρετικά) Εμφανίζεται μόνο στο .pdf και στο .xlsx που κατεβάζεις. Περίοδος που τεκμηριώνεις Υπαγωγή στον ν. 5160/2024 Σημαντική οντότητα Βασική οντότητα Δεν υπάγομαι ή δεν ξέρω ακόμη Δεν ξέρεις; Έλεγχος υπαγωγής. Microsoft Defender for Office 365 Plan 2 ή Microsoft 365 E5 Το έχουν όλοι οι χρήστες Το έχουν μόνο κάποιοι χρήστες Δεν το έχουμε Το χρειάζεται το Attack simulation training, για κάθε χρήστη που συμμετέχει. Επόμενο βήμα 2 Κοινό και κάλυψη στην περίοδο 🔒 2. Κοινό και κάλυψη στην περίοδο Πόσοι είναι σε κάθε ομάδα και πόσοι ολοκλήρωσαν εκπαίδευση στην περίοδο. Μόνο αριθμοί, κανένα όνομα.
Διοίκηση
Μέλη του ανώτατου οργάνου διοίκησης (ΔΣ, CEO, γενικοί διευθυντές).
Σύνολο Εκπαιδεύτηκαν Τεχνικό προσωπικό
Όσοι διαχειρίζονται συστήματα, δίκτυα, εφαρμογές ή OT, μαζί με εξωτερικούς διαχειριστές αν έχουν ρόλο.
Σύνολο Εκπαιδεύτηκαν Λοιπό προσωπικό
Όλοι οι υπόλοιποι εργαζόμενοι με πρόσβαση σε συστήματα ή δεδομένα.
Σύνολο Εκπαιδεύτηκαν Οι νέοι εργαζόμενοι εκπαιδεύονται κατά την πρόσληψη, πριν ή αμέσως μετά την πρόσβαση στα συστήματα. Επόμενο βήμα 3 Θέματα και κύκλοι 🔒 3. Θέματα και κύκλοι Ποια θέματα κάλυψε η εκπαίδευση όλου του προσωπικού; Τα επτά πρώτα είναι η ελάχιστη θεματολογία της ΚΥΑ 1689/2025, άρθρο 21, περίπτωση α.
αα Ασφαλής χρήση email, αναγνώριση phishing και κοινωνικής μηχανικής αβ Δημιουργία και διαχείριση ισχυρών κωδικών αγ Χρήση πολυπαραγοντικής ταυτοποίησης (MFA) αδ Ασφαλής περιήγηση στο διαδίκτυο αε Ασφάλεια οικιακού δικτύου, τηλεργασία και απομακρυσμένη πρόσβαση αστ Λήψη αντιγράφων ασφαλείας αζ Αναγνώριση και αναφορά περιστατικού στους αρμόδιους GDPR Χειρισμός δεδομένων προσωπικού χαρακτήρα: τι μοιράζομαι, με ποιον, και τι κάνω σε παραβίαση Ποια θέματα κάλυψε η εκπαίδευση του τεχνικού προσωπικού; (περίπτωση β)
βα Ασφαλής παραμετροποίηση και λειτουργία συσκευών, συστημάτων, εφαρμογών και δικτύων ββ Ανάλυση γνωστών απειλών και κινδύνων βγ Διαχείριση και απόκριση σε περιστατικά Κάθε πότε επαναλαμβάνεται η εκπαίδευση; Κάθε 3 μήνες Κάθε 6 μήνες Μία φορά τον χρόνο Έγινε μία φορά, χωρίς πρόγραμμα επανάληψης Μήνας του τελευταίου κύκλου ΜήναςΙανουάριοςΦεβρουάριοςΜάρτιοςΑπρίλιοςΜάιοςΙούνιοςΙούλιοςΑύγουστοςΣεπτέμβριοςΟκτώβριοςΝοέμβριοςΔεκέμβριοςΈτος Πάτα στο «Μήνας» και διάλεξε μήνα, μετά στο «Έτος» και διάλεξε έτος. Με το πληκτρολόγιο: Tab για το επόμενο πεδίο, ↑ ↓ για να αλλάξεις επιλογή. Από αυτό φαίνεται αν το πρόγραμμα τηρείται στην πράξη. Υπάρχει εγκεκριμένη Πολιτική Εκπαίδευσης και Κατάρτισης με ετήσιο πρόγραμμα (κοινό, θέματα, συχνότητα, υπεύθυνος). Η εκπαίδευση της διοίκησης κάλυψε και τη διαχείριση κινδύνων και τις ευθύνες της, όχι μόνο το phishing. Κρατάμε τεκμήρια ανά κύκλο: αναφορές ολοκλήρωσης, παρουσιολόγια ή βεβαιώσεις, με ημερομηνία και θέμα. Επόμενο βήμα 4 Αξιολόγηση και προσομοιώσεις phishing 🔒 4. Αξιολόγηση και προσομοιώσεις phishing Συγκεντρωτικά νούμερα από το Attack simulation training ή άλλο εργαλείο. Άφησε κενό ό,τι δεν έχεις. Έως τέσσερις κύκλοι, από τον παλαιότερο.
Κύκλος Μήνας και έτος Χρήστες Πάτησαν Ανέφεραν #1 ΜήναςΙανουάριοςΦεβρουάριοςΜάρτιοςΑπρίλιοςΜάιοςΙούνιοςΙούλιοςΑύγουστοςΣεπτέμβριοςΟκτώβριοςΝοέμβριοςΔεκέμβριοςΈτος #2 ΜήναςΙανουάριοςΦεβρουάριοςΜάρτιοςΑπρίλιοςΜάιοςΙούνιοςΙούλιοςΑύγουστοςΣεπτέμβριοςΟκτώβριοςΝοέμβριοςΔεκέμβριοςΈτος #3 ΜήναςΙανουάριοςΦεβρουάριοςΜάρτιοςΑπρίλιοςΜάιοςΙούνιοςΙούλιοςΑύγουστοςΣεπτέμβριοςΟκτώβριοςΝοέμβριοςΔεκέμβριοςΈτος #4 ΜήναςΙανουάριοςΦεβρουάριοςΜάρτιοςΑπρίλιοςΜάιοςΙούνιοςΙούλιοςΑύγουστοςΣεπτέμβριοςΟκτώβριοςΝοέμβριοςΔεκέμβριοςΈτος Πώς συμπληρώνεις τον πίνακα
Κάθε γραμμή είναι ένας κύκλος προσομοίωσης. Ξεκίνα από τον παλαιότερο στη γραμμή #1. Αν έχεις λιγότερους από τέσσερις, άφησε τις υπόλοιπες κενές. Στη στήλη «Μήνας και έτος» πάτα στο «Μήνας» και διάλεξε από τη λίστα, μετά στο «Έτος». Στις στήλες «Χρήστες», «Πάτησαν» και «Ανέφεραν» γράψε αριθμούς. Τα βρίσκεις στην αναφορά κάθε προσομοίωσης στο Defender portal: Email & collaboration › Attack simulation training › Simulations. Με το πληκτρολόγιο: Tab πηγαίνει στο επόμενο πεδίο, Shift + Tab στο προηγούμενο. Σε λίστα, ↑ ↓ αλλάζουν την επιλογή ή γράφεις το πρώτο γράμμα του μήνα (π.χ. «Σ» για Σεπτέμβριο). Σε αριθμό, γράφεις τον αριθμό ή χρησιμοποιείς ↑ ↓. «Πάτησαν»: άνοιξαν τον σύνδεσμο ή το συνημμένο, ή έδωσαν κωδικό. «Ανέφεραν»: πάτησαν Report στο Outlook. Στο Defender portal: Email & collaboration › Attack simulation training › Simulations.
Το πρόγραμμα αξιολογήθηκε και επικαιροποιήθηκε τους τελευταίους 12 μήνες, με βάση αποτελέσματα, νέες απειλές και αλλαγές στο πλαίσιο (περίπτωση γ). Οι εργαζόμενοι ενημερώθηκαν εκ των προτέρων ότι γίνονται προσομοιώσεις και ποια δεδομένα τους καταγράφονται. Τα ατομικά αποτελέσματα τα βλέπουν μόνο όσοι τα χρειάζονται, η διοίκηση παίρνει συγκεντρωτικά, και ο χρόνος διατήρησης είναι ορισμένος. Δες την κάλυψη Γέμισε με παράδειγμα Καθαρισμός Το παράδειγμα είναι κατασκευασμένο για την εικονική εταιρεία MyCompany.
Αποτέλεσμα
%
κάλυψη απαιτήσεων · πλήρως, μερικώς, κενά
Κάλυψη ανά ομάδα
Προσομοιώσεις: από κύκλο σε κύκλο
Ανά απαίτηση
Τι κάνεις πρώτα
Τι κρατάς για τον ελεγκτή
Κατέβασε τον φάκελο τεκμηρίωσης (.pdf) Κατέβασε το μητρώο εκπαίδευσης (.xlsx) Οι απαντήσεις σου δεν αποστέλλονται πουθενά και δεν αποθηκεύονται: ο υπολογισμός και οι αναφορές .pdf και .xlsx γίνονται μέσα στον browser σου.