
Microsoft Defender XDR
Microsoft 365 Security Insights Security Research Platform

Endpoint & Device

· Άρθρα
Προβολή:
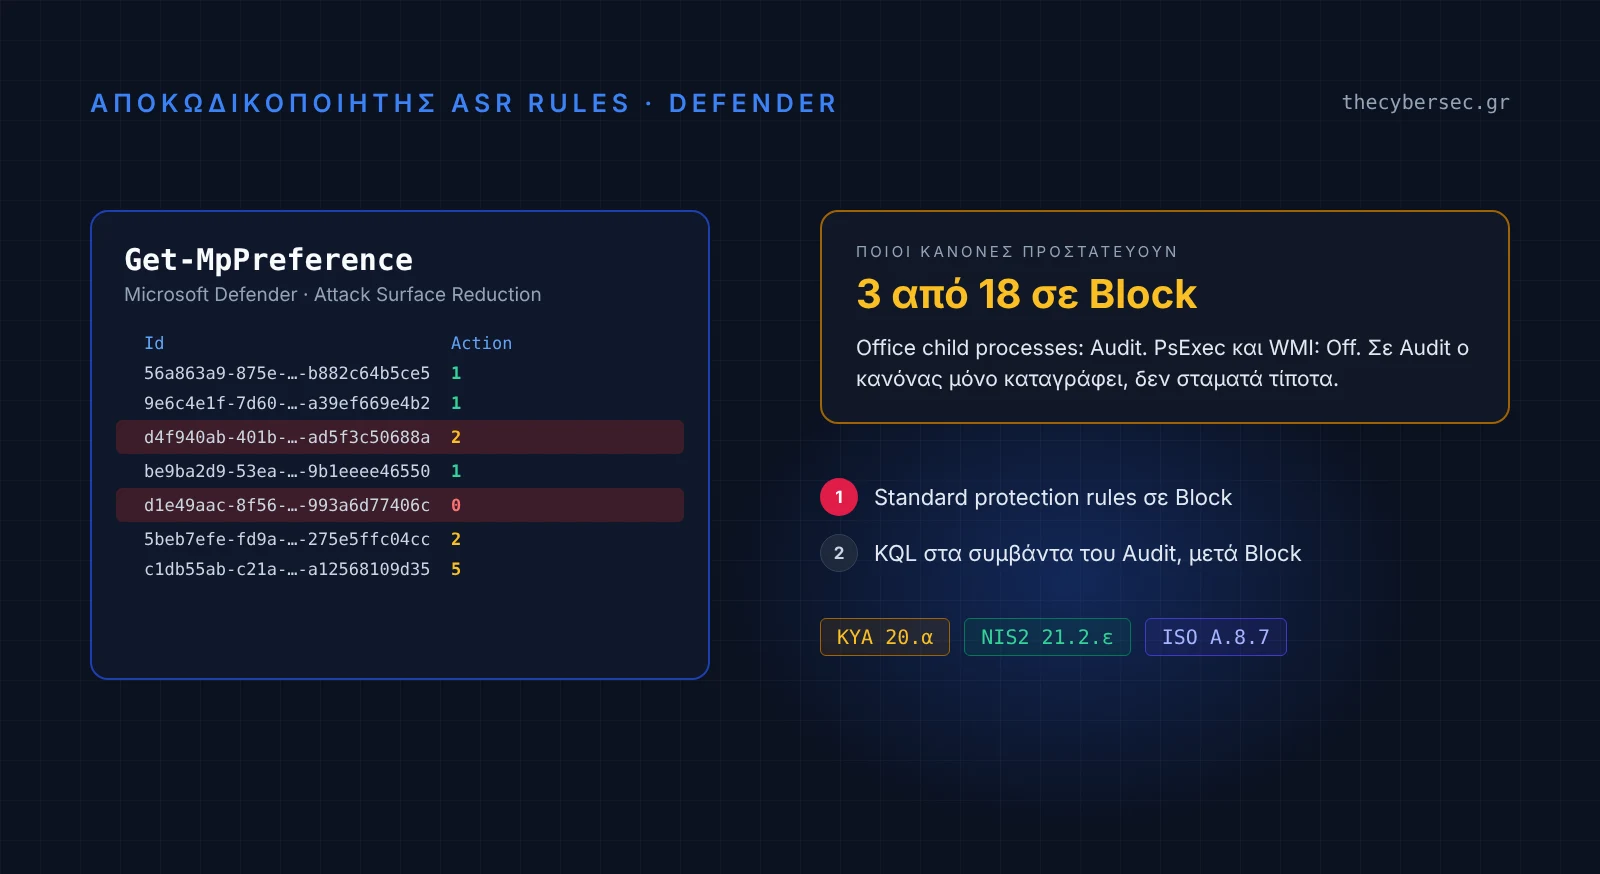
Η έξοδος του Get-MpPreference με GUID και τιμές, και δίπλα οι κανόνες ASR με όνομα και κατάσταση Block, Audit ή Off
2026-11-02 Endpoint & Device

Αποκωδικοποιητής ASR rules: ποιοι κανόνες του Microsoft Defender προστατεύουν τη συσκευή σου

Τρέχεις Get-MpPreference και βλέπεις μια σειρά από GUID και αριθμούς. Ποιος κανόνας είναι ο d4f940ab-…; Το 2 σημαίνει ότι προστατεύει ή όχι; Επικόλλησε εδώ την έξοδο και δες κάθε κανόνα με το όνομά του, την κατάστασή του, τι κάνει, και τι κάνεις εσύ τώρα. Δεν χρειάζεται εγγραφή, ούτε πρόσβαση στο tenant σου. Αν θέλεις πρώτα να δεις πώς δουλεύει, πάτησε «Δοκίμασε με παράδειγμα». Microsoft Defender · Attack Surface Reduction · Get-MpPreference 🔒 Ό,τι επικολλάς δεν φεύγει από τον υπολογιστή σου Η ανάλυση γίνεται μόνο μέσα στον browser σου. Το κείμενο δεν στέλνεται σε κανέναν server, ούτε στο thecybersec.gr, και δεν αποθηκεύεται. Λεπτομέρειες στην Πολιτική απορρήτου. 1. Τρέξε στη συσκευή, σε PowerShell (σαν Administrator) Η εντολή βασίζεται σε αυτή της Microsoft και δείχνει κάθε κανόνα με την κατάστασή του. Δεν αλλάζει τίποτα. Αν η συσκευή δεν έχει κανέναν κανόνα, γράφει «No ASR rules configured». Αν θες και τις εξαιρέσεις, τρέξε σκέτο Get-MpPreference και επικόλλησε όλη την έξοδο. $p = Get-MpPreference; if (-not $p.AttackSurfaceReductionRules_Ids) { 'No ASR rules configured' } else { 0..($p.AttackSurfaceReductionRules_Ids.Count-1) | % { [pscustomobject]@{Id=$p.AttackSurfaceReductionRules_Ids[$_];Action=$p.AttackSurfaceReductionRules_Actions[$_]} } | Format-Table -AutoSize } Αντιγραφή εντολής 2. Επικόλλησε την έξοδο. Δέχεται και την έξοδο του reg query και την τιμή OMA-URI του Intune (GUID=1|GUID=2). Πληροφορίες για τη συσκευή Η συσκευή έχει ενεργό LSA protection ή Credential Guard Οι συσκευές διαχειρίζονται και με Configuration Manager Η συσκευή είναι Exchange server Τι λένε; Δοκίμασε με παράδειγμα Καθαρισμός Αντιγραφή σύνοψης για το ticket Η εντολή δείχνει τι ισχύει στη συγκεκριμένη συσκευή. Για να δεις από πού ήρθε κάθε ρύθμιση (Intune, Group Policy, PowerShell), άνοιξε τη συσκευή στο Microsoft Defender portal, στην καρτέλα Effective settings. Η προτεινόμενη σειρά ενεργοποίησης είναι πρόταση του thecybersec.gr, με βάση την τεκμηρίωση της Microsoft. Το εργαλείο χρειάζεται JavaScript.
Microsoft Defender for Endpoint Attack Surface Reduction Microsoft Intune
Microsoft Defender for Endpoint, αναλυτικός οδηγός
2026-10-04 Endpoint & Device

Microsoft Defender for Endpoint: Τι είναι, τι κάνει και πώς να το αναπτύξετε στην πράξη

Το Microsoft Defender for Endpoint όπως το χρειάζεται ένας επαγγελματίας στην πράξη. Plan 1 και Plan 2 δίπλα-δίπλα, τι κάνει το καθένα, πώς λειτουργεί το onboarding σε Windows, macOS, Linux, iOS και Android, και οι ρυθμίσεις του Defender portal που πρέπει να ελέγξετε την πρώτη εβδομάδα.

Microsoft Defender for Endpoint Microsoft Defender XDR Endpoint Security
Νέες συστάσεις AI-Readiness στο Microsoft Secure Score για TPM 2.0, VBS, HVCI και LAPS
2026-09-09 Endpoint & Device

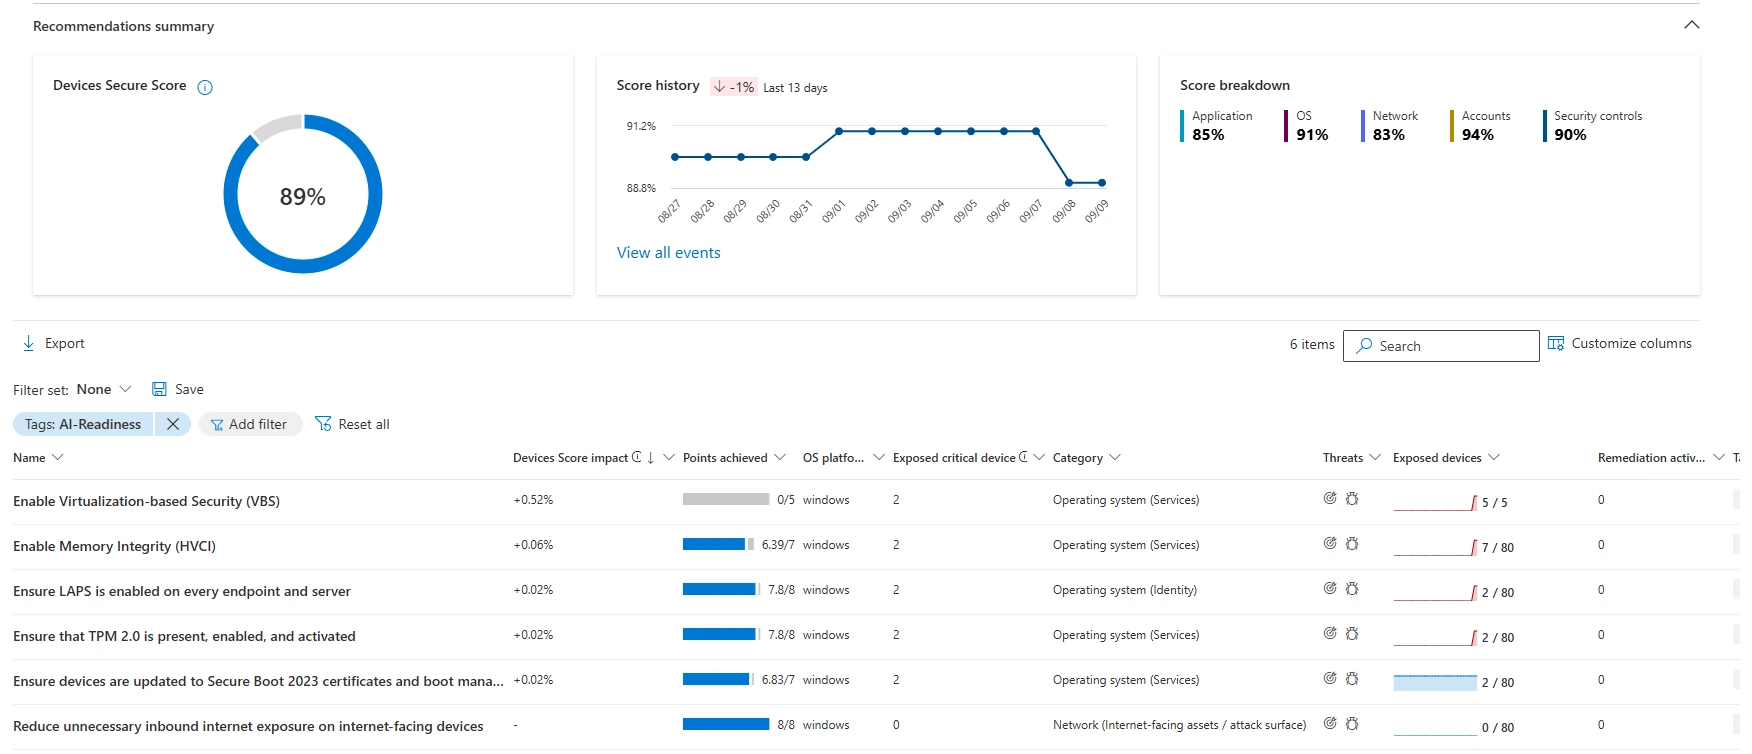
Secure Score AI-Readiness: Το TPM, το VBS, το HVCI και το LAPS σου δεν ήταν ποτέ απλά «τσεκαρίσματα», τι φέρνει το MC1466750

Όταν είδα τον όρο «AI-Readiness» δίπλα σε TPM, VBS, HVCI και LAPS, η πρώτη μου σκέψη ήταν πως πρόκειται για ακόμα ένα marketing label. Κάνοντας την έρευνα, κατάλαβα ότι είναι κάτι πιο ουσιαστικό: μια υπενθύμιση πως τα foundational device controls, αυτά που πολλοί θεωρούν δεδομένα, είναι ακριβώς αυτά που καθορίζουν αν μια συσκευή αντέχει σε επιθέσεις που πλέον σχεδιάζονται και εκτελούνται με βοήθεια AI.

Microsoft Defender for Endpoint Secure Score Device Security
Μήνυμα μπλοκαρίσματος στο terminal του agent και ειδοποίηση των Windows για prompt injection
2026-10-12 Endpoint & Device

Preview: AI agent runtime protection, το Defender for Endpoint σταματά το prompt injection στους τοπικούς AI agents

Οι coding agents και τα AI εργαλεία που τρέχουν στους υπολογιστές των χρηστών διαβάζουν περιεχόμενο που δεν ελέγχεις. Το Defender for Endpoint αποκτά προστασία runtime για αυτούς, σε Preview. Δες ποιους agents καλύπτει, πώς το ρυθμίζεις και γιατί ξεκινάς με Audit.

Microsoft Defender for Endpoint Microsoft Intune AI Security
Το Intune admin center με το tile του Vulnerability Remediation Agent
2026-07-14 Endpoint & Device

Preview: Ο Vulnerability Remediation Agent στο Microsoft Intune

Ένας Copilot agent στο Intune αναλαμβάνει να διαβάσει τα δεδομένα του Defender Vulnerability Management, να ιεραρχήσει τα CVEs σου και να σου δώσει συγκεκριμένα βήματα αποκατάστασης. Δες πώς δουλεύει και τι χρειάζεται για να τον ενεργοποιήσεις.

Microsoft Intune Security Copilot Vulnerability Management