Microsoft Defender XDR
Microsoft 365 Security Insights Security Research Platform

Email & Collaboration

· Άρθρα
Προβολή:
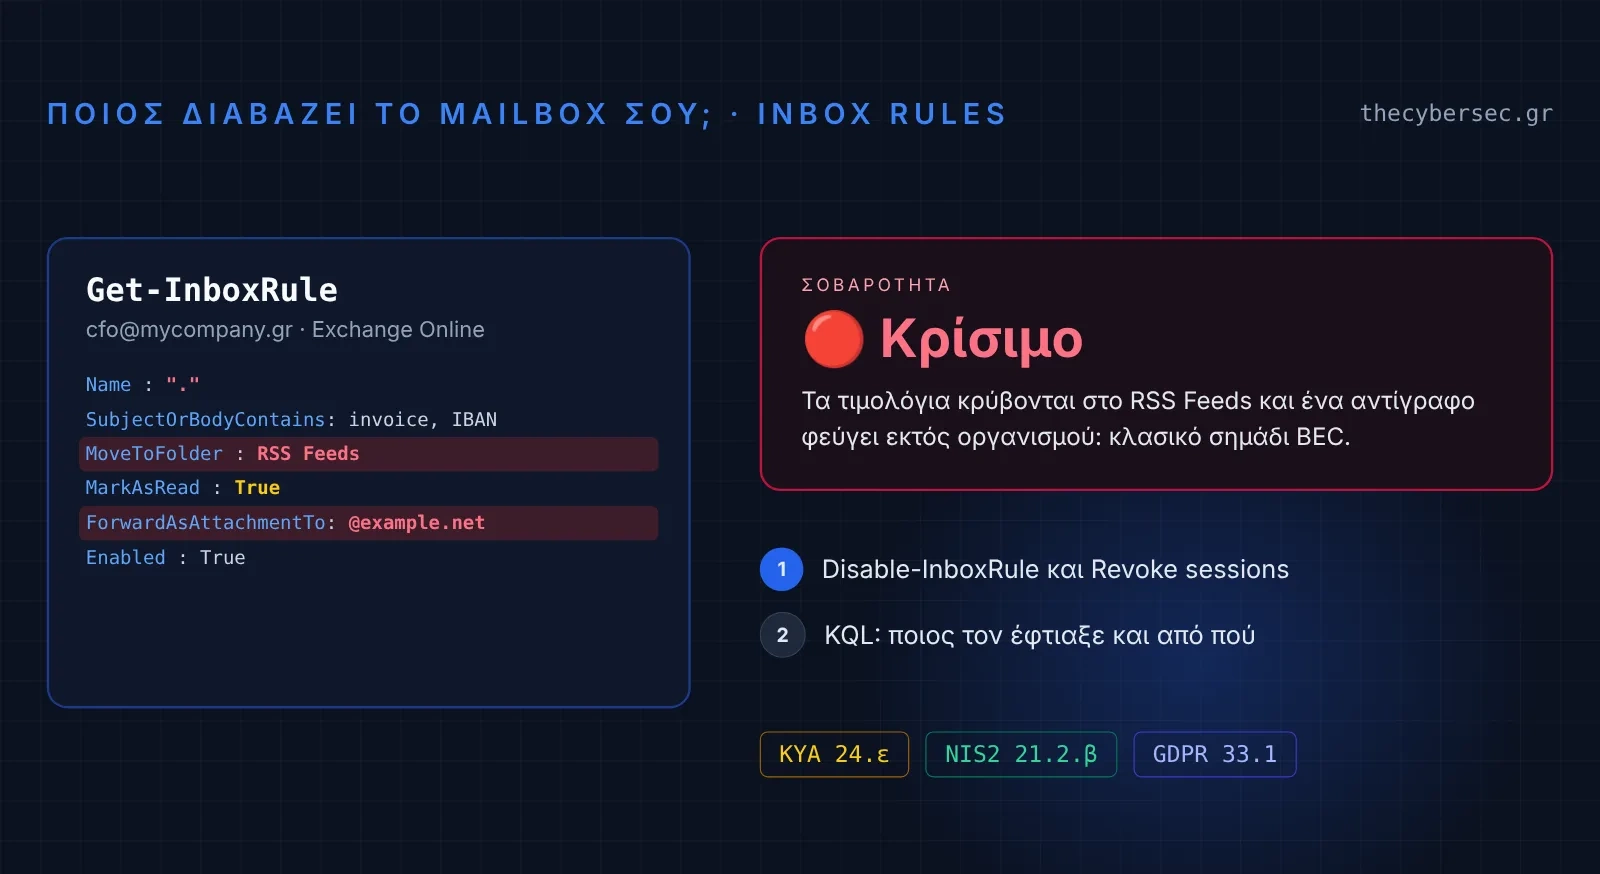
Ένας inbox rule με όνομα «.» μετακινεί τα τιμολόγια στον φάκελο RSS Feeds, και δίπλα η σοβαρότητα «Κρίσιμο» με τα βήματα αποκατάστασης
2026-11-14 Email & Collaboration

Ποιος διαβάζει το mailbox σου; Έλεγχος inbox rules και προώθησης στο Exchange Online

Σε σχεδόν κάθε περιστατικό BEC, το πρώτο που κάνει ο επιτιθέμενος μόλις μπει σε ένα mailbox είναι να φτιάξει έναν inbox rule. Τα τιμολόγια πάνε στον φάκελο RSS Feeds, οι απαντήσεις του προμηθευτή σβήνονται, κι ένα αντίγραφο κάθε μηνύματος φεύγει σε μια διεύθυνση Gmail. Ο χρήστης δεν βλέπει τίποτα, και ο κανόνας συνεχίζει να δουλεύει ακόμα κι αφού αλλάξει ο κωδικός. Το εργαλείο αυτό ελέγχει όλα τα mailboxes του οργανισμού σου με μία κίνηση. Τρέχεις ένα script, ανεβάζεις το αρχείο, και βλέπεις ποιος κανόνας είναι ύποπτος, γιατί, και τι κάνεις τώρα. Δεν χρειάζεται εγγραφή, ούτε πρόσβαση στο tenant σου. Αν θέλεις πρώτα να δεις πώς δουλεύει, πάτησε «Δοκίμασε με παράδειγμα».

BEC Inbox Rules Exchange Online
Οθόνη με αποτελέσματα προσομοίωσης phishing και ανάλυση ύποπτου email
2026-10-16 Security Awareness

Κουίζ phishing: 10 επιθέσεις, βρες τα σημάδια και τι κάνεις

Τα περισσότερα περιστατικά ξεκινούν από ένα μήνυμα και ένα κλικ. Το κουίζ σου δείχνει δέκα επιθέσεις όπως φτάνουν στην πραγματικότητα: ψεύτικη τράπεζα, δέμα που «δεν παραδόθηκε», λήξη κωδικού Microsoft 365, CEO fraud, ακόμη και μια ψεύτικη «υποχρεωτική εκπαίδευση NIS2». Σε κάθε μία βρίσκεις τα σημάδια, διαλέγεις τι κάνεις, και βλέπεις τι το σταματά στο Microsoft 365. Δεν χρειάζεται εγγραφή. Κουίζ phishing · 10 σενάρια · ΚΥΑ 1689/2025, 21.α Θα δεις δέκα μηνύματα: email, SMS και σελίδες. Όλα είναι επιθέσεις. Το ζητούμενο δεν είναι να μαντέψεις αν είναι ψεύτικο, αλλά να βρεις από τι το καταλαβαίνεις και να ξέρεις τι κάνεις. Γιατί στην πραγματικότητα, κανείς δεν σου λέει από πριν ότι ένα μήνυμα είναι phishing. Πώς παίζεις Διάβασε το μήνυμα. Πρόσεξε αποστολέα, θέμα, σύνδεσμο και συνημμένο. Στο «Ποια είναι τα σημάδια;» τσέκαρε όσα σε κάνουν να υποψιαστείς. Κάποια είναι παγίδες: μοιάζουν σημαντικά αλλά δεν λένε τίποτα. Στο «Τι κάνεις;» διάλεξε μία ενέργεια και πάτα «Έλεγχος». Θα δεις τα σημάδια φωτισμένα πάνω στο μήνυμα και γιατί. Με το πληκτρολόγιο: Tab για το επόμενο στοιχείο, Space για να τσεκάρεις, ↑ ↓ για να αλλάξεις ενέργεια, Enter για «Έλεγχος» και «Επόμενο». Ξεκίνα το κουίζ Περίπου 5 λεπτά. Όλα τα ονόματα και οι διευθύνσεις είναι κατασκευασμένα. Οι απαντήσεις σου δεν αποστέλλονται και δεν αποθηκεύονται. Ποια είναι τα σημάδια; (τσέκαρε όσα ισχύουν) Τι κάνεις; (μία επιλογή) Έλεγχος Επόμενο

Phishing Phishing Awareness Security Awareness
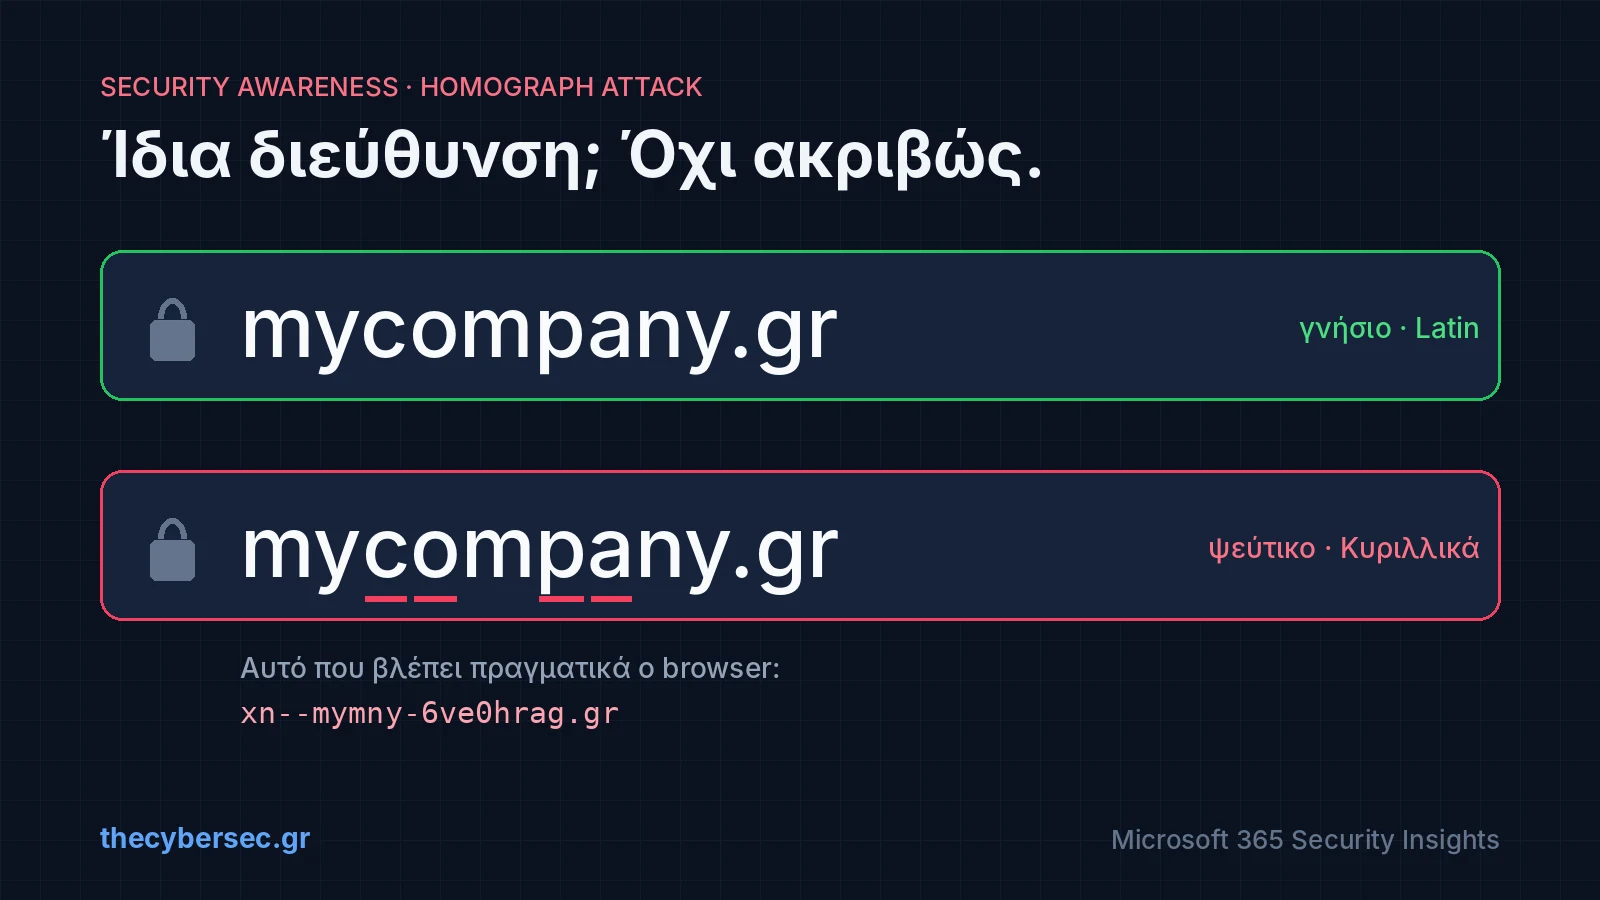
Δύο γραμμές διευθύνσεων με το mycompany.gr: η πρώτη με λατινικά γράμματα, η δεύτερη με κυριλλικά с, о, р, а και η πραγματική μορφή xn--
2026-10-15 Security Awareness

Homograph attack: Δύο διευθύνσεις που φαίνονται ίδιες, αλλά η μία είναι παγίδα

Δύο διευθύνσεις που δείχνουν ολόιδιες, αλλά η μία έχει ένα γράμμα από άλλο αλφάβητο. Σου εξηγώ πώς δουλεύει το homograph attack, πώς το εντοπίζεις ως χρήστης, και ποιες ρυθμίσεις στο Microsoft Defender for Office 365 και στον Microsoft Edge το σταματούν πριν φτάσει στον χρήστη.

Homograph Attack Phishing Punycode
Microsoft Defender for Office 365, αναλυτικός οδηγός
2026-10-11 Email & Collaboration

Microsoft Defender for Office 365: Από τις preset policies στην προχωρημένη παραμετροποίηση

Το Microsoft Defender for Office 365 με πρακτικούς όρους. Plan 1 vs Plan 2, πώς οι preset security policies απλοποιούν την ανάπτυξη από την πρώτη μέρα, και οι συγκεκριμένες ρυθμίσεις για Safe Links, Safe Attachments και anti-phishing που μετράνε περισσότερο.

Microsoft Defender for Office 365 Microsoft Defender XDR Email Security
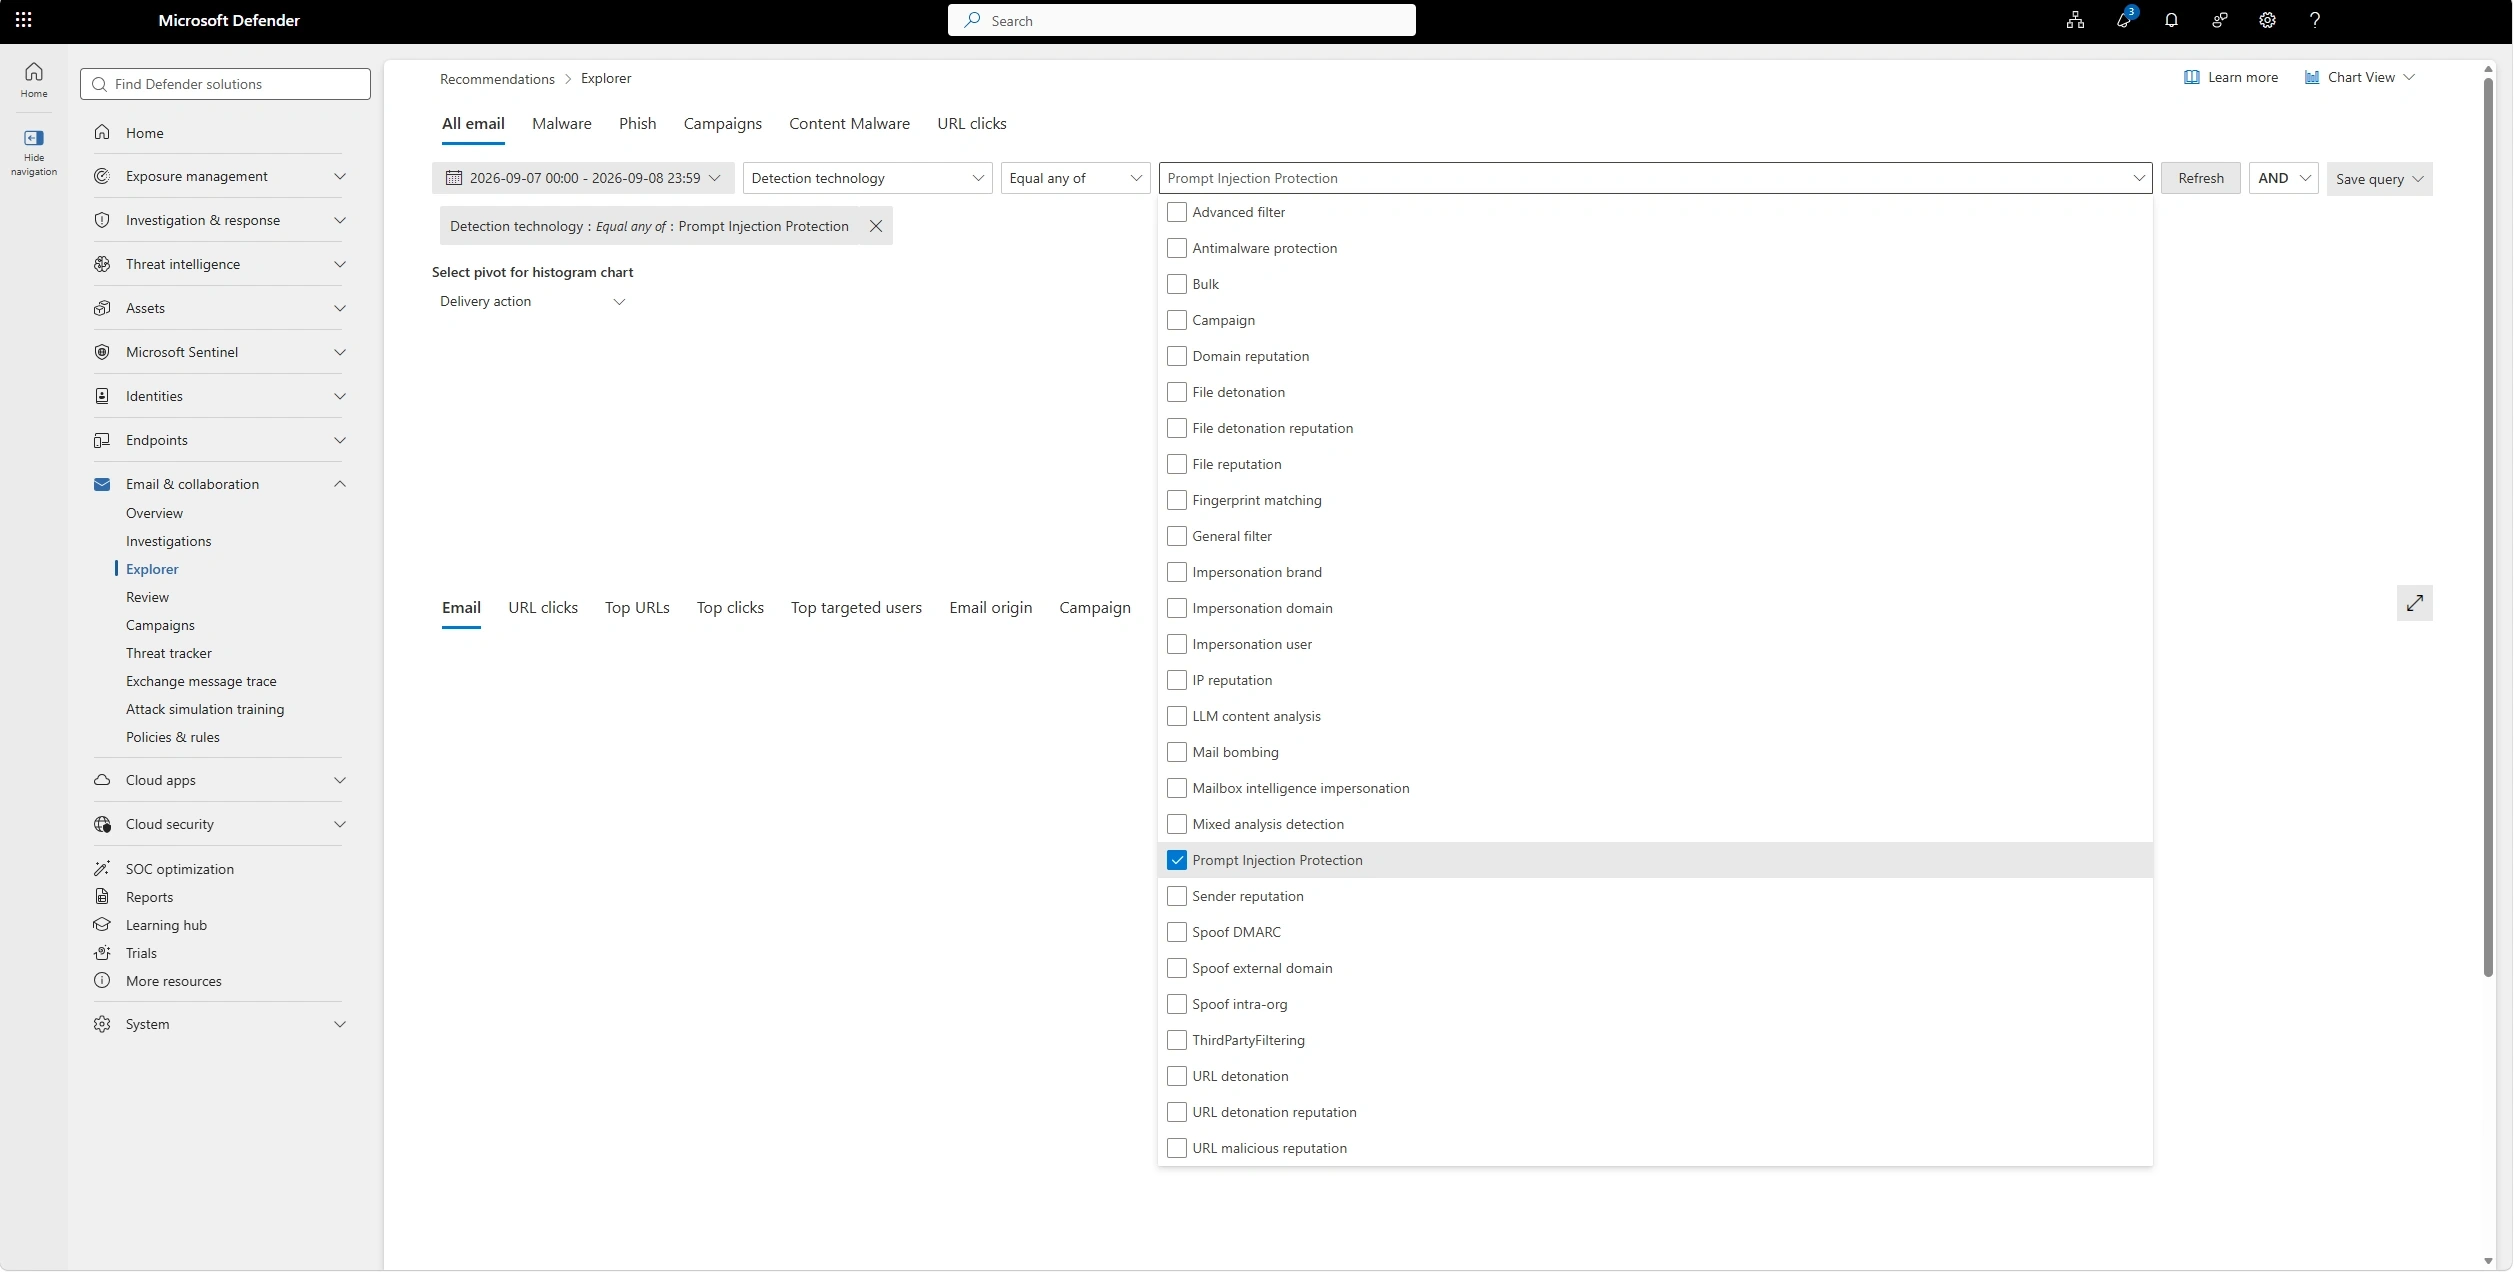
Microsoft Defender for Office 365 Prompt Injection Protection detection technology στο Explorer
2026-09-08 Email & Collaboration

Prompt Injection μέσω email: Το Defender for Office 365 μπαίνει σε έναν πόλεμο που δεν ξέραμε ότι ξεκίνησε, τι φέρνει το MC1422060

Έχουμε συνηθίσει να σκεφτόμαστε το phishing σαν κάτι που στοχεύει τον άνθρωπο πίσω από την οθόνη. Το MC1422060 μας θυμίζει κάτι πιο ανησυχητικό: τώρα υπάρχει και ένας δεύτερος αναγνώστης σε κάθε mailbox, το AI assistant, και οι επιτιθέμενοι το ξέρουν ήδη.

Microsoft Defender for Office 365 Prompt Injection AI Security
Exchange Online PowerShell εντολή Set-CrossTenantRecallConfiguration για ενεργοποίηση cross-tenant message recall
2026-08-26 Email & Collaboration

Cross-Tenant Message Recall: Όταν ένας «έμπιστος» tenant μπορεί να διαγράψει email από τα inbox των χρηστών σου (MC1423106)

Το Message Recall σταματούσε πάντα στα σύνορα του tenant. Τώρα η Microsoft ανοίγει αυτό το σύνορο, επιτρέποντας σε επιλεγμένους εξωτερικούς tenants να διαγράφουν μηνύματα από τα mailbox των δικών σου χρηστών. Είναι μια δυνατότητα που λύνει πραγματικό πρόβλημα, αλλά μετατοπίζει την ευθύνη ελέγχου σε ένα σημείο που πολλά GRC προγράμματα δεν έχουν ακόμα καλύψει.

Exchange Online Microsoft 365 Message Recall
Mark as and notify action στο Microsoft Defender for Office 365 Submissions - User reported tab
2026-08-25 Email & Collaboration

Localized Mark and Notify στο Microsoft Defender for Office 365: Γιατί ένα notification email στη σωστή γλώσσα είναι θέμα Security Awareness (MC1387578)

Ένα notification email που φτάνει στον χρήστη στα Αγγλικά ενώ αυτός δουλεύει σε Ελληνικό Outlook δεν είναι απλώς αισθητικό ζήτημα. Είναι ένα μικρό, αλλά υπαρκτό, ρήγμα στην αλυσίδα security awareness. Το MC1387578 έρχεται να το κλείσει, και αξίζει να δούμε γιατί δεν είναι απλώς ένα cosmetic feature.

Microsoft Defender for Office 365 Message Center User Reported Messages
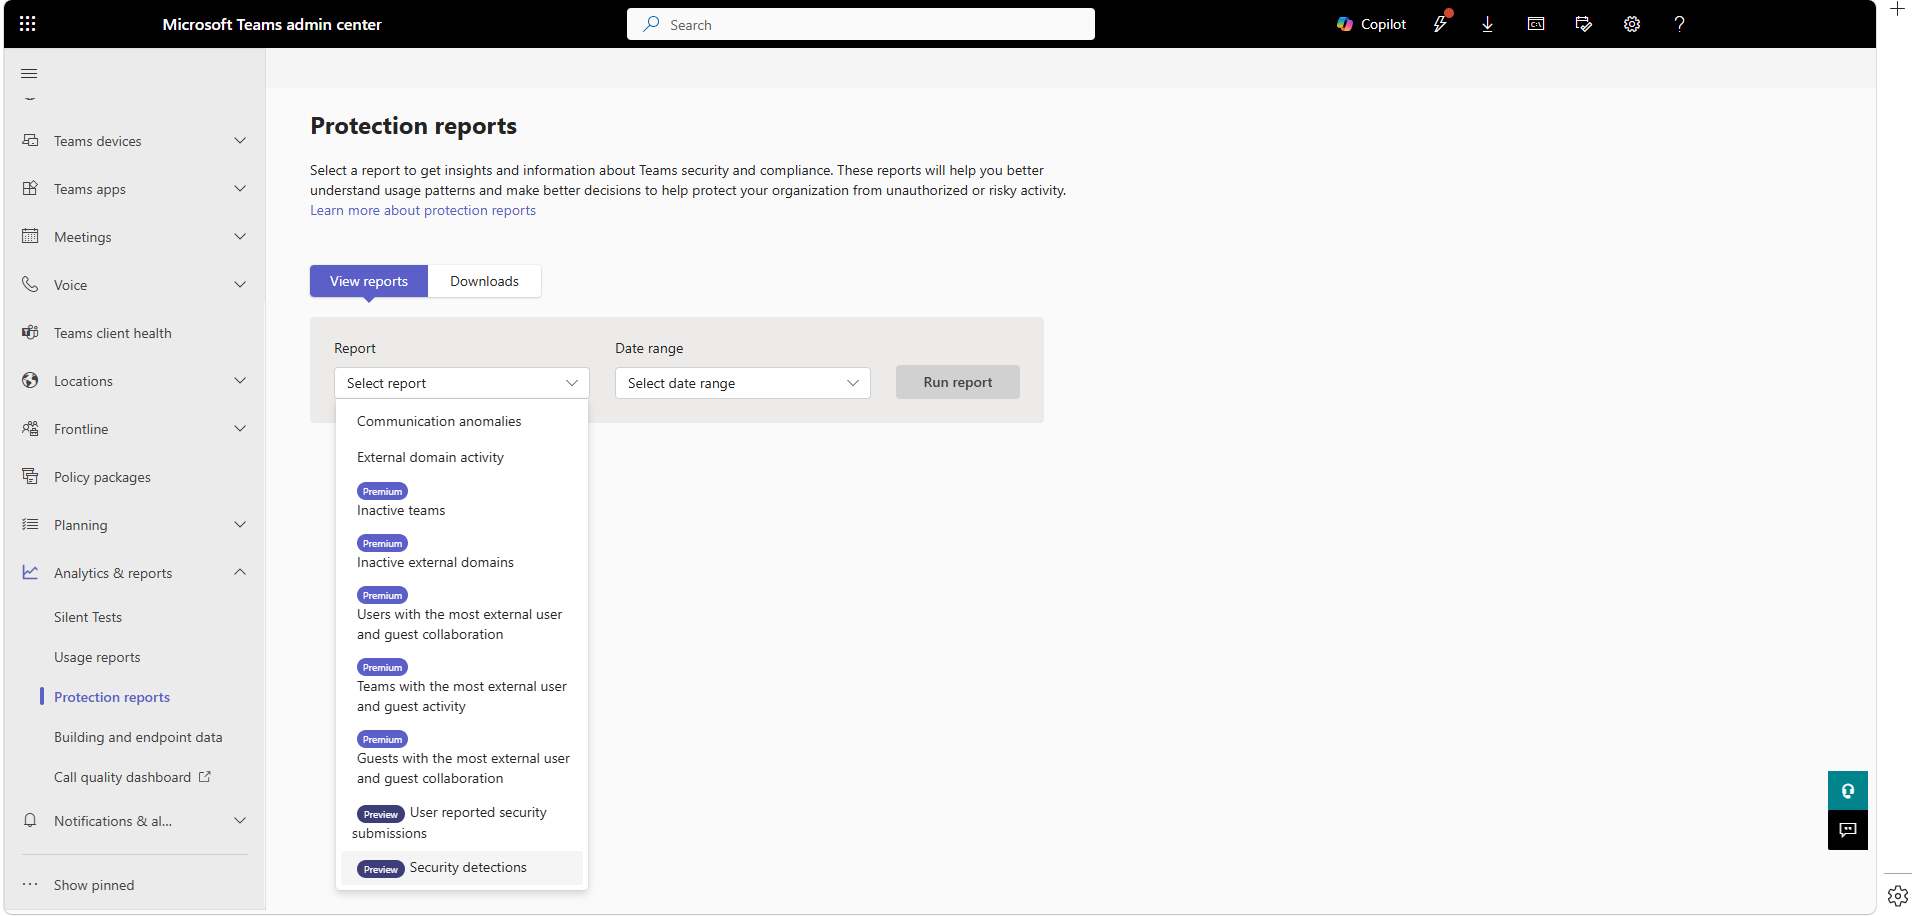
Security Detection Report στο Microsoft Teams admin center, κάτω από Analytics & reports, Protection reports
2026-08-10 Email & Collaboration

Security Detection Report στο Teams Admin Center (Roadmap ID 560702): Τι αλλάζει πραγματικά για την ασφάλεια messaging

Το Teams έχει γίνει εδώ και καιρό κανάλι επίθεσης εξίσου σοβαρό με το email, αλλά μέχρι σήμερα δεν υπήρχε ένα native, κεντρικό σημείο για να το βλέπεις αυτό. Το Security Detection Report που έρχεται με το Roadmap ID 560702 δεν είναι απλώς ένα ακόμα dashboard, είναι το κομμάτι που έλειπε από το evidence trail σου όταν έρχεται ο auditor να ρωτήσει πώς παρακολουθείς messaging απειλές.

Microsoft Teams Microsoft 365 Security Conditional Access
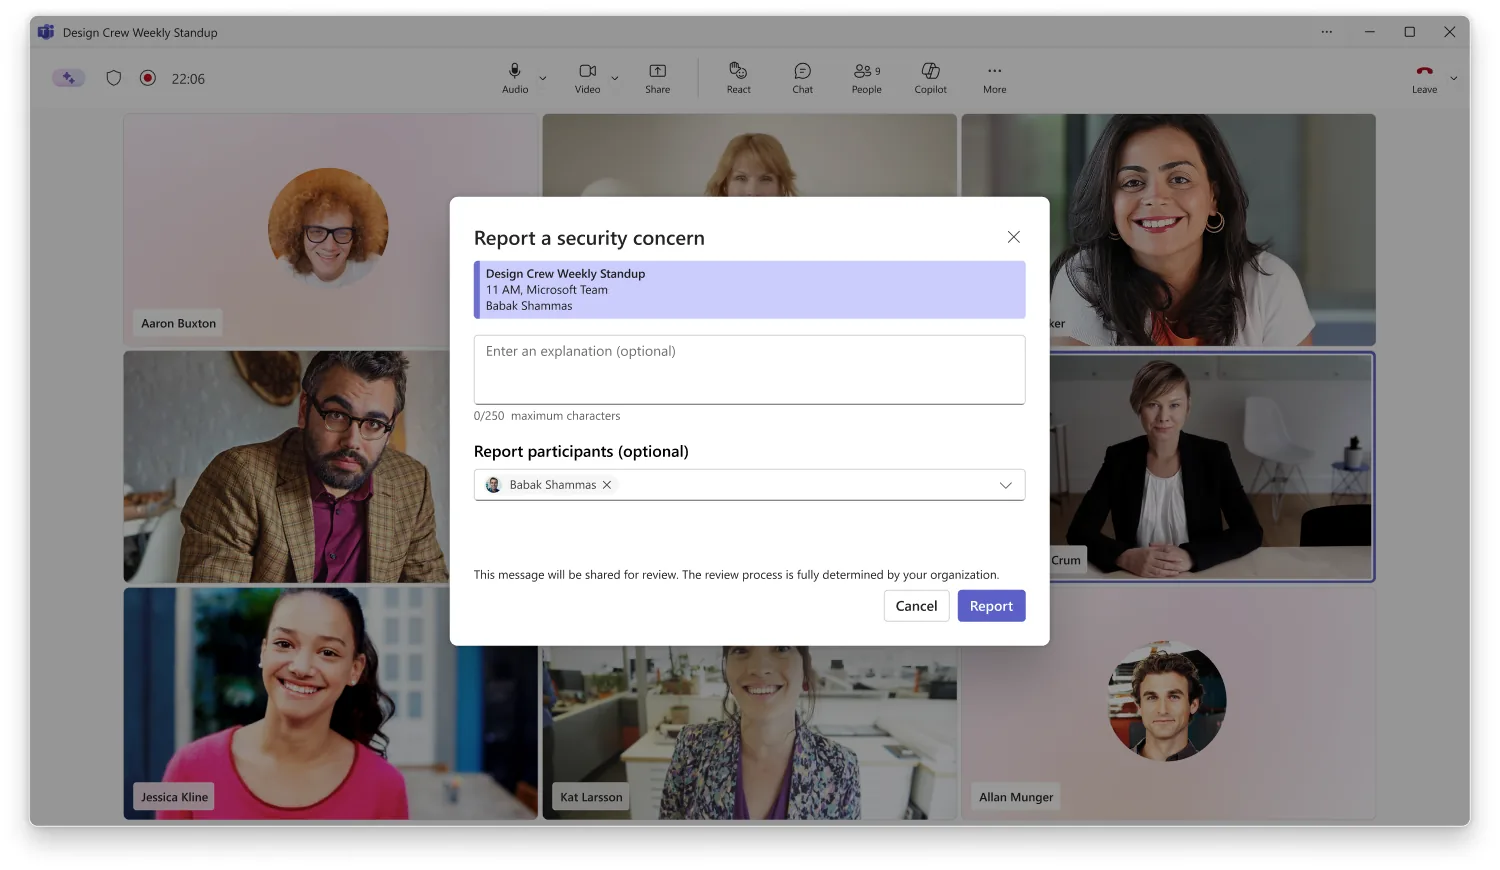
Report a security concern στο Microsoft Teams meeting
2026-08-07 Email & Collaboration

Report a Call & Report a Meeting στο Microsoft Teams: Νέα δυνατότητα αναφοράς ασφαλείας για χρήστες και διαχειριστές

Δύο νέα κουμπιά reporting στο Teams (Report a call, Report a meeting) μετατρέπουν τον χρήστη σε αισθητήρα ασφαλείας. Δες πώς δουλεύουν, τι φτάνει στο Defender, τι θέλει ποιο license, και τι πρέπει να ετοιμάσει το SOC σου τώρα που ξεκίνησε η GA, τον Οκτώβριο 2026.

Microsoft Teams Microsoft Defender Microsoft Defender for Office 365
Το Microsoft Defender for Office 365 βάζει σε quarantine κρυπτογραφημένα συνημμένα που δεν μπορεί να σαρώσει (MC1440701)
2026-08-05 Email & Collaboration

Microsoft Defender for Office 365: Νέα προστασία για κρυπτογραφημένα συνημμένα. Τι αλλάζει τον Αύγουστο 2026 (MC1440701)

Νέα opt-in δυνατότητα στο Microsoft Defender for Office 365 (MC1440701): quarantine για μηνύματα με password-protected συνημμένα που δεν σαρώνονται. Δες πώς δουλεύει βήμα-βήμα, ποιοι είναι οι δύο δρόμοι αποδέσμευσης (χρήστης με password / admin χωρίς), γιατί η όλη ιστορία είναι και ρίσκο phishing, το χρονοδιάγραμμα διάθεσης και μια πρακτική λίστα ενεργειών με έτοιμο Advanced Hunting query.

Microsoft Defender for Office 365 Safe Attachments Quarantine